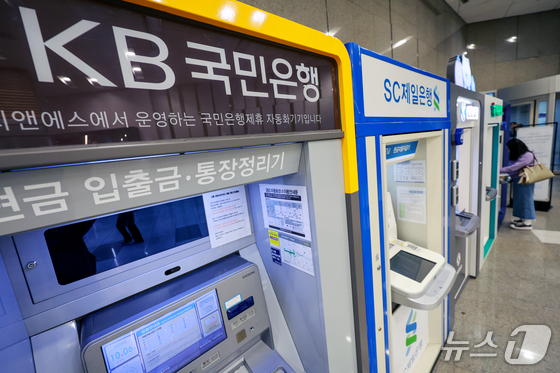
서울 시내에 설치된 시중은행 현금자동입출금기(ATM)의 모습. 2026.10.6 © 뉴스1 이호윤 기자
금융권 연쇄 해킹 사건의 배후를 쫓는 경찰이 이른바 '세탁용' 인터넷주소(IP)를 걸러내며 실제 공격 경로를 좁히고 있다. 인공지능(AI) 활용 가능성까지 제기된 이번 사건은 실제 AI가 활용된 공격으로 확인될 경우 기존 해킹보다 추적 난도가 한층 높아질 수 있다는 전망이 나온다.
AI 에이전트가 취약점에 맞춰 공격 코드를 새로 만들고 우회 경로까지 빠르게 바꿀 경우 기존 수사·보안 방식만으로는 패턴을 포착하기 쉽지 않을 수 있다는 것이다.
8일 뉴스1 취재를 종합하면 경찰청 국가수사본부(국수본)는 금융기관 연쇄 해킹 사건을 정보통신망법 위반 혐의로 입건하고 경찰청 사이버테러대응과장을 팀장으로 4개 팀, 28명 규모의 전담수사팀을 꾸려 수사를 진행하고 있다.
경찰은 공격에 사용된 것으로 파악된 IP 28개를 분석해 이 가운데 상당수를 공격자의 흔적을 감추기 위한 '세탁용'으로 보고 걸러내면서 실제 공격 경로를 추적하고 있다.
경찰 관계자는 "28개 IP만 확인한 채 수사가 막혀 있는 상황은 아니다"며 "세탁용인 것을 상당 부분 검증했고 본류를 찾아가는 과정"이라고 설명했다.
이어 "사건 초기부터 관계기관과 협조해 수사에 필요한 자료를 확보하고 분석을 진행하고 있다"고 밝혔다. 공격 경로를 확인하는 데 필요한 국제공조도 이미 진행했으며, 향후 분석 결과에 따라 추가 공조에 나설 수 있다는 입장이다.
기본적인 수사 방식은 기존 해킹 사건과 크게 다르지 않다. 피해 시스템과 접속 기록, IP 등을 분석해 공격 경로를 역추적하되 사건의 특성에 따라 필요한 수사기법을 추가로 활용한다. 아울러 이번 사건에서는 AI가 실제 공격 과정에 활용됐는지를 확인하는 작업도 병행된다.
이번 사건에서는 중국에서 개발된 AI 침투 도구 '아르텍스(ARTEX)'가 활용됐을 가능성도 거론된다. ARTEX는 자체 AI만으로 움직이는 프로그램이 아니라 딥시크·오픈AI·앤트로픽 등 외부 대형언어모델(LLM)을 불러와 활용할 수 있는 구조다. 연결된 AI가 취약점 탐색과 공격 방향 설정을 맡고, 다른 에이전트들이 실제 명령 실행 등 후속 작업을 이어가는 방식이다. 최근에는 딥시크와 직접 연동할 수 있는 기능도 추가됐다.
"인간 해커는 패턴 남기고 AI는 무작위"…가짜 흔적에 추적 혼선
최병호 고려대 AI연구소 교수는 "인간 해커는 타깃을 정해 연구한 뒤 몇 개의 공격 스크립트를 만들어 반복적으로 시도하지만 AI 에이전트는 취약점을 찾는 순간 그에 맞는 해킹 코드를 스스로 만든다"며 "기존 해킹 패턴에서 벗어나 있기 때문에 잡아내기가 어렵다"고 했다.
IP 우회 역시 기존 해킹에서도 쓰였지만 AI가 개입하면 추적을 교란하는 방식이 한층 다양해질 수 있다. 최 교수는 "인간 해커는 어떻게든 패턴이 나타나고 흔적이 남는다"면서 "AI 에이전트는 우회 방식을 계속 생성하고 추적하는 방식까지 학습해 이를 방해하거나 역으로 정보를 흘릴 수 있다"고 했다. AI가 IP나 공격 경로 등을 계속 다르게 만들어 일정한 패턴이 나타나지 않을 경우 배후 추적은 더욱 까다로워질 수 있다는 것이다.
최 교수는 이번 공격의 속도와 범위, 기존에 보기 어려웠던 양상 등을 근거로 특정 금융사 한 곳이 아닌 금융권 전반에 광범위한 공격이 이뤄졌으며 AI가 활용됐을 개연성이 크다고 분석했다.
공격자가 AI 에이전트를 직접 보유하지 않고 다크웹 등에서 구독 형태로 이용했을 가능성도 제기했다. 최 교수는 "구독형이면 서버를 찾아도 누가 의뢰했는지 기록이 남지 않을 수 있다"며 실제 공격자를 특정하는 데도 상당한 제약이 생길 수 있다고 설명했다.
경찰은 AI 활용 가능성과 함께 이번 사건이 중대범죄수사청(중수청) 통보 대상인지도 검토하고 있다. 침해된 시스템이 전자금융기반시설에 해당할 경우 중수청 통보 대상이 될 수 있어 금융위원회에 유권해석을 요청했으며, 향후 중수청 통보 대상으로 판단되더라도 실체 이첩 요청이 있기 전까지는 수사를 이어갈 방침이다.
강태욱 법무법인 태평양 변호사는 "해커를 특정하고, 그 해커가 실제로 범행했다는 것을 밝히는 건 매우 어려운 수사일 것"이라며 "해커가 해외에 있는 경우가 많고 IP주소도 우회 경로를 활용하기 때문에 쉽지 않다"고 말했다.
강 변호사는 "AI가 공격을 자동으로 수행하더라도 대부분의 경우 해커가 과정에 개입하고 AI는 전체 구조에서 여전히 도구에 불과하다"며 "공격 과정을 AI를 이용해 자동화했더라도 해커의 책임이 면책되지는 않을 것"이라고 했다.
이어 "해킹 도구로 AI를 활용하는 것은 우리가 통신 수단으로 유선이 아닌 무선 휴대전화를 쓰는 것만큼이나 일반화될 것"이라며 "큰 틀에서 AI 해킹 대응 체계는 갖춰져 있지만 발전하는 AI 해킹 기법을 방어 체계의 개선 속도가 따라가지 못하고 있는 만큼 신속한 대응 전략 마련과 투자가 중요하다"고 말했다.
sby@news1.kr