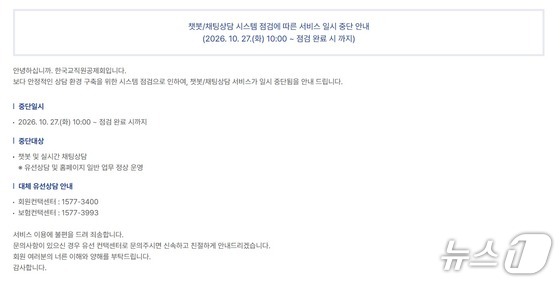
한국교직원공제회가 지난 27일 올린 서비스 중단 안내 공지사항.(공제회 홈페이지 갈무리)
한국교직원공제회가 운영하는 챗봇 서비스가 사이버공격을 받아 일부 직원의 이름과 사번이 유출된 것으로 확인됐다. 공제회는 공격을 확인한 즉시 서비스를 전면 차단하고 보안 조치에 나섰다.
29일 교육계에 따르면 한국교직원공제회는 지난 27일 홈페이지에 '챗봇·채팅상담 시스템 점검에 따른 서비스 일시 중단 안내' 공지를 올렸다.
공제회는 공지에서 안정적인 상담 환경 구축을 위한 시스템 점검으로 챗봇과 실시간 채팅상담 서비스를 일시 중단한다고 안내했다. 유선상담과 홈페이지 일반 업무는 정상 운영한다고 밝혔다.
그러나 뉴스1 취재 결과 서비스 중단은 외부 사이버공격에 따른 조치였던 것으로 확인됐다.
공제회는 "지난 27일 챗봇 서비스를 대상으로 하는 사이버공격을 확인한 즉시 서비스를 전면 차단했다"며 "공격자의 인터넷주소(IP)를 차단하는 등 보안 조치를 수행했다"고 밝혔다.
이어 "당일 한국인터넷진흥원(KISA) 등 유관기관에 침해사고 신고를 완료했다"고 설명했다.
이번 공격으로 일부 직원의 개인정보도 유출됐다. 공제회는 일부 직원의 이름과 사번이 유출된 사실을 확인했다고 밝혔다. 다만 회원 개인정보가 유출된 정황은 없다는 입장이다.
공제회는 "챗봇 서비스는 홈페이지와 분리된 별개의 시스템"이라며 "공제회 회원정보를 이용하지 않는 단순 안내 시스템"이라고 설명했다.
공제회는 재발 방지를 위해 보안체계도 강화했다. 해당 서버의 접근통제를 강화하고 이상징후 탐지·차단 체계를 보완해 보안관제 업무를 수행하고 있다.
cho@news1.kr