21일 블룸버그통신에 따르면 SBI는 이날 증권거래소 공시를 통해 초기 분석 결과 자사 고객 개인정보가 포함된 약 4000건의 기록을 확인했으며, 현재 정보 유출 경위를 조사하고 있다고 밝혔다. 은행 측은 초기 조사 과정에서 다크웹에 공개된 전체 약 37만5000건의 기록을 분석했다고 설명했다.
SBI는 고객의 이름, 등록된 휴대전화 번호, 생년월일, 이메일 주소, 거주지 주소 등이 유출된 것으로 확인된 자료에 포함됐다고 밝혔다. 이와 함께 은행 지점 번호와 고객 식별번호, 대출 정보 등도 자료에 포함됐다.
SBI는 정보 유출의 원인과 범위를 파악하고 고객 및 은행에 미칠 위험을 평가하기 위해 정밀 조사를 진행하고 있다고 설명했다. 다만 이번 사고가 은행의 핵심 영업활동이나 재무 실적, 사업 연속성에는 중대한 영향을 미치지 않았다고 강조했다.
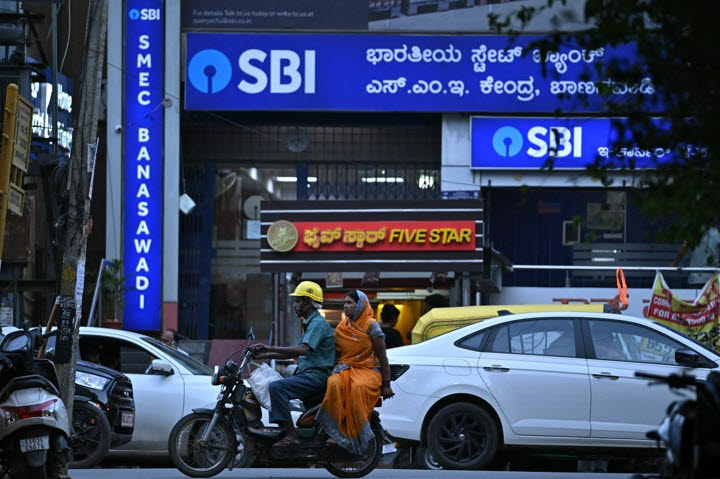
인도국립은행(SBI)(사진=AFP)
인도뿐 아니라 세계 각국 금융기관에서도 정보 유출 사고가 발생하면서 규제당국의 조사와 평판 훼손, 고객 신뢰 하락 등에 대한 우려가 커지고 있다. 최근에는 모건스탠리 직원이 아시아 지역 투자은행 거래 관련 내부 문서를 실수로 외부에 공유하는 사건도 발생했다.
그랜트손턴 바라트의 비벡 아이어 파트너는 “금융서비스 산업 전반에서 디지털화와 인공지능(AI)을 중심으로 광범위한 기술 혁신이 진행되면서 사이버 위협에 노출되는 영역이 끊임없이 변화하고 있다”고 말했다. 그는 금융기관들이 사이버 보안 대응 역량뿐 아니라 보안운영센터(SOC)의 역량도 강화해야 한다고 강조했다.
인도 금융당국도 사이버 위험에 대한 경고 수위를 높이고 있다. 인도 중앙은행인 인도준비은행(RBI)은 사이버 위험이 금융 안정성을 훼손할 수 있다고 은행들에 거듭 경고하고 있다. 인도 중앙은행이 은행과 비은행 금융기관43곳을 대상으로 실시한 조사에서는 응답 기관의 약 3분의 1이 전년 대비 사이버 위험이 중간 수준 또는 상당한 수준으로 증가했다고 답했다.