[이데일리 김일환 기자]
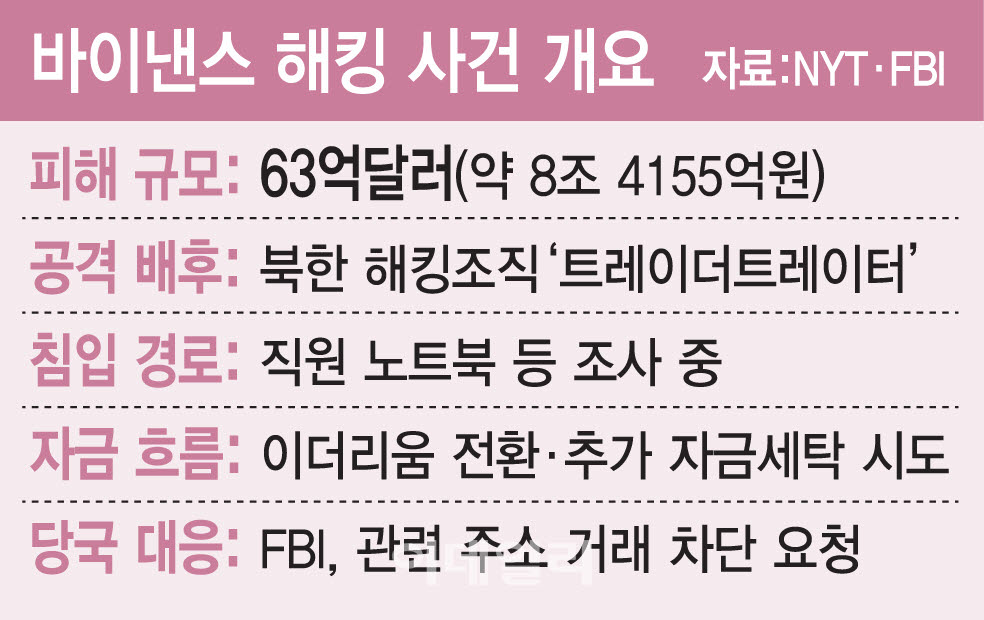
북한이 가상자산을 노리는 가장 큰 이유는 한 번의 공격으로 확보할 수 있는 거액 때문이다. 거래소는 다수 고객의 자산을 관리한다. 자산에 접근하거나 이전을 승인하는 권한을 빼앗으면 피해가 대규모로 번질 수 있다. 북한은 거래소에 직접 침투하는 데 그치지 않고 직원의 업무용 기기나 외부 소프트웨어를 공격한다. 지난해 바이비트 (약 15억달러 피해)사건에서는 최고경영자(CEO)가 정상 거래로 오인하고 승인하도록 속였다.
탈취 이후 여러 지갑으로 금액을 쪼개 보내거나 다른 가상자산으로 바꾸고, 서로 다른 블록체인 사이를 이동하며 추적 경로를 복잡하게 만든다. 거래 기록은 남지만 실제 소유자를 특정하고 여러 국가와 업체가 협력해 자금을 동결하는 데 시간이 걸린다. 북한은 이 틈을 노려 현금화를 시도한다.
기존 외화벌이 통로가 좁아진 점도 표적 이동을 부추겼다. 뉴욕타임스(NYT)는 “은행들이 보안을 강화하고 코로나19로 북한이 국경을 닫으면서 가상자산 탈취의 중요성이 커졌다”고 짚었다. 이렇게 확보한 돈은 핵·군사 프로그램을 위한 자금으로 흘러들어 간다. 닉 칼슨 TRM랩스 조사관은 “이제 해킹을 통한 가상자산 탈취가 사실상 북한 정부의 주요 외화 수입원”이라며 “가상자산 탈취는 앞으로도 북한의 핵심 활동으로 남을 것”이라고 내다봤다. 사이버보안업체 스텔스몰의 사이먼 최 최고기술책임자(CTO)는 “AI가 북한 해커들에게 날개를 달아줬다”며 “북한은 사이버 공격을 감행하려는 의지가 강한 만큼 지옥문이 열렸다”고 경고했다.