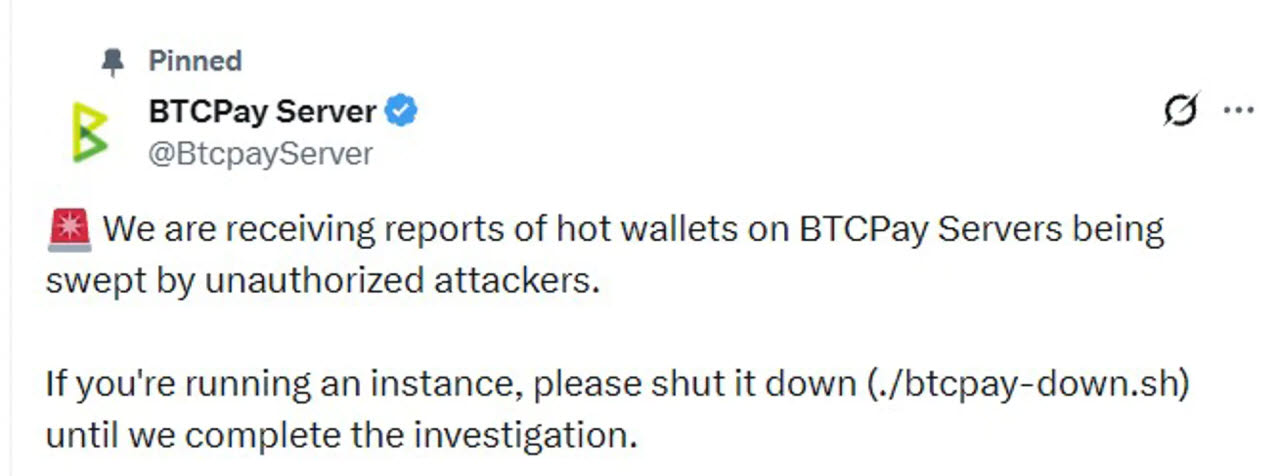
BTCPay 서버는 가맹점이 중개업체 없이 직접 비트코인 결제를 받을 수 있게 해주는 무료 오픈소스 소프트웨어다. 누구나 자신의 서버에 설치해 쓸 수 있고, 가맹점이 자금을 직접 관리하는 구조다. 이 때문에 이번처럼 여러 서버에서 동시에 문제가 보고되면 영향이 넓게 퍼질 수 있다.
다만 구체적인 피해 내용은 공개되지 않았다. 인출된 자금 규모와 공격 원인, 영향받은 서버 수 모두 알려지지 않았다. 공지는 운영자들에게 조사가 끝날 때까지 인스턴스를 내리라고 요청하는 내용이다.
BTCPay는 지난달 29일 긴급 패치 2.4.7 버전을 내놨다. 이 패치는 치명적 취약점 1건 등을 고친 것이다. 하지만 BTCPay 측은 이번 공격이 해당 패치가 다룬 취약점과 관련이 있는지 밝히지 않았다.
이번 사고는 바이낸스 해킹 직후에 나왔다. 바이낸스는 63억달러(약 8조3834억원) 규모의 해킹 피해를 봤다. 미국 연방수사국(FBI)은 이 사건의 배후로 북한을 지목했다. 사상 최대 규모로 거론되는 거래소 해킹에 이어 결제 소프트웨어까지 공격받으면서, 거래소뿐 아니라 가상자산 결제 인프라 전반의 보안이 도마에 오르고 있다.
BTCPay 서버가 가맹점의 직접 결제 수취를 돕는 도구인 만큼, 운영자들이 서버를 중단하면 해당 서버로 비트코인 결제를 받던 가맹점의 결제 처리에도 차질이 생길 수 있다. 가맹점이 자금을 직접 관리하는 구조여서 운영자 각자의 점검과 대응이 중요해졌다.
시장에서는 연이은 보안 사고가 가상자산에 대한 신뢰에 부담으로 작용할 가능성에 주목하고 있다. 바이낸스 해킹 충격이 가시기 전에 결제 인프라까지 뚫린 점이 우려를 키울 수 있다는 것이다. BTCPay 측이 조사 결과를 내놓으면 피해 규모와 공격 경로가 드러날 것으로 보인다. 그때까지 운영자들은 서버를 내린 채 대기해야 한다.