EU 집행위는 시스템을 일시적으로 차단하는 등 대응에 나섰고, 관계자들에게도 이 사실을 알렸다. 집행위 대변인은 이날 정례 브리핑에서 지난달 22일 이후 사이버 공격이 여러 차례 있었다고 인정했다.
다만 피해 규모에 대해선 “조사 중”이라는 말만 되풀이했다. 직원 전체에 영향을 미칠 만한 데이터 유출은 확인되지 않았다고 덧붙였다.
파이낸셜타임스(FT)도 EU 집행위가 이날 인사 시스템이 지난달 AI 도구를 이용한 해킹을 당했다고 발표했다며, EU 공무원들의 민감한 정보가 포함됐을 수 있지만 유출 규모는 아직 알려지지 않았다고 전했다.
EU 기관들의 사이버 보안을 담당하는 CERT-EU는 앞서 지난 5일 ‘아르텍스’(ARTEX)를 이용한 공격을 여러 건 확인했다고 경고했다. 아르텍스는 AI를 활용해 소프트웨어 취약점은 물론 설정 오류까지 재빨리 찾아내 악용하는 도구다.
CERT-EU는 “성공률이 높은 자동화 공격으로 이어질 가능성이 크다”며 보안 강화를 촉구했다. 다만 이번 집행위 공격에 아르텍스가 쓰였는지는 알려지지 않았다.
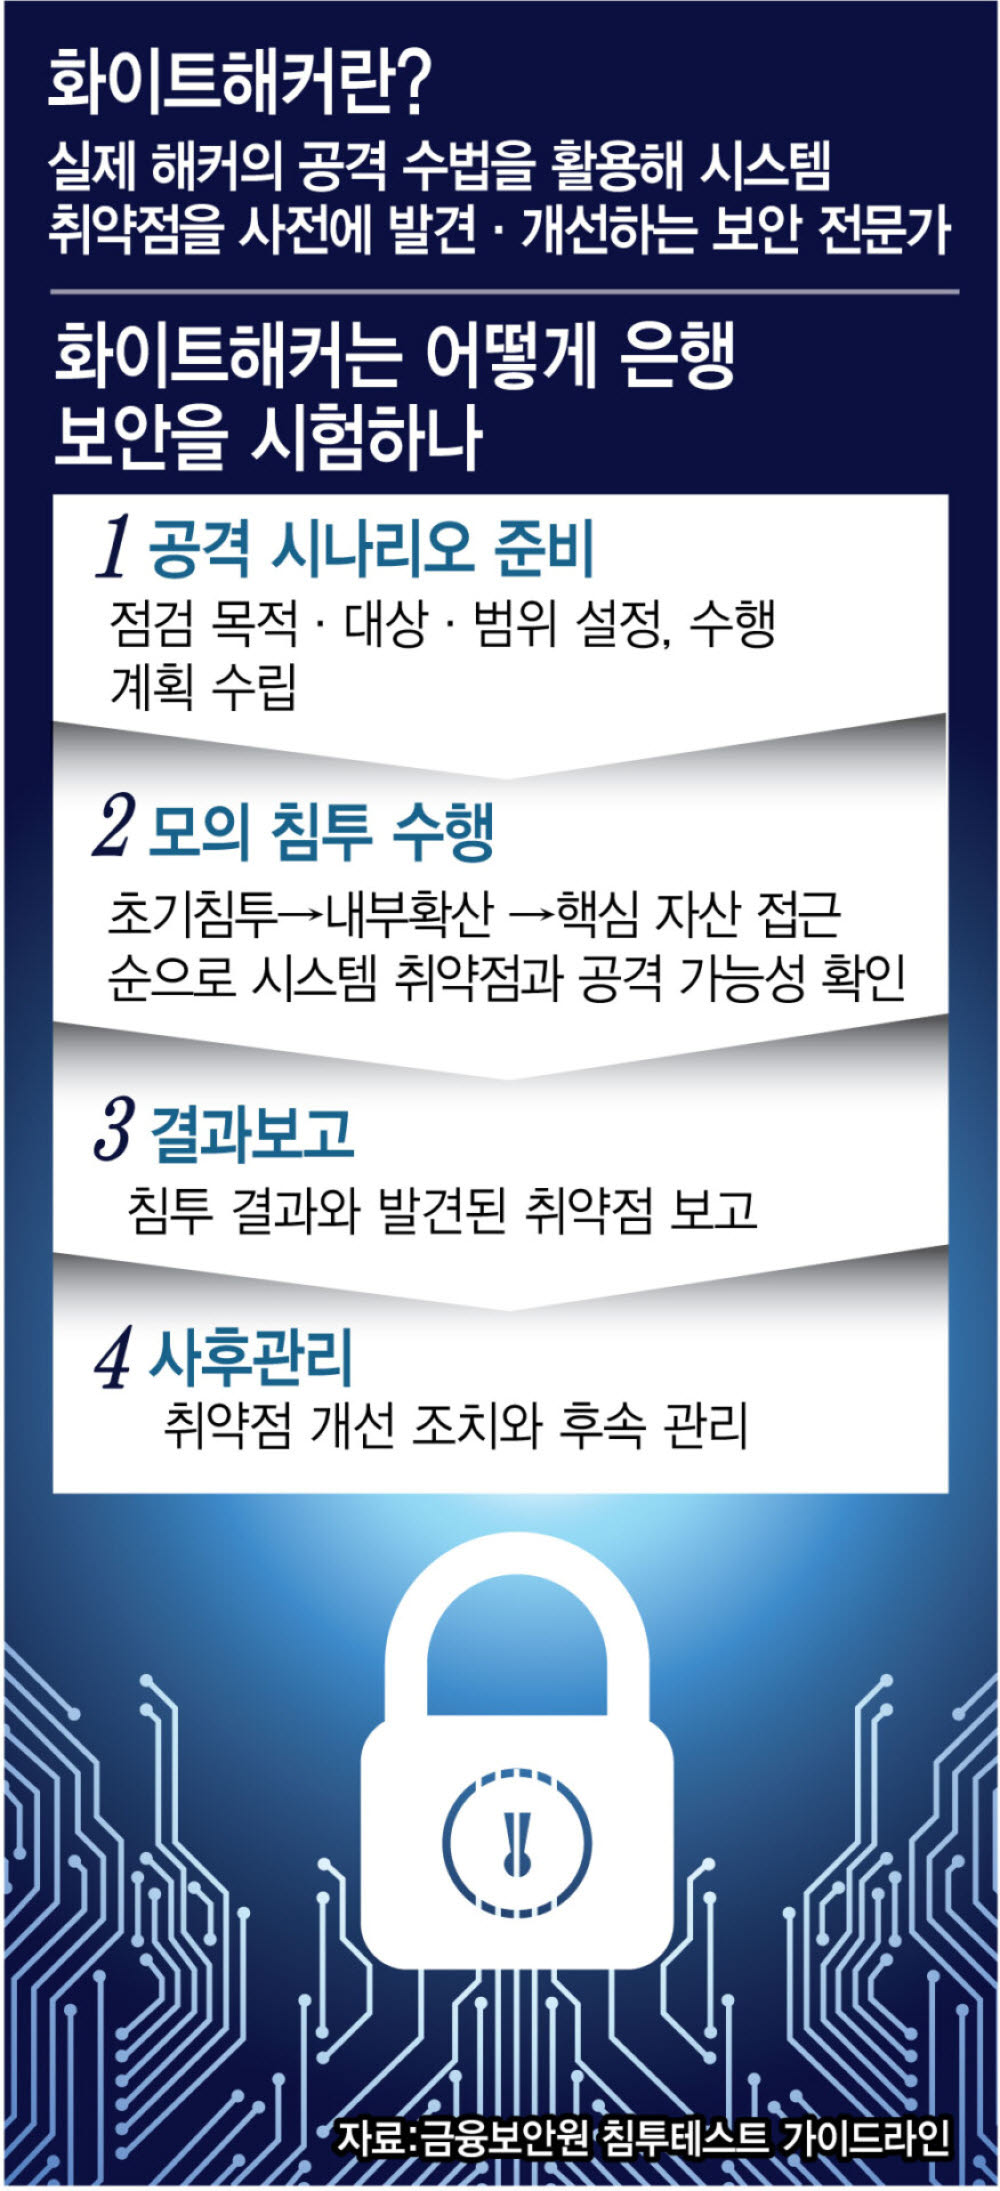
아르텍스는 중국 개발자가 지난 7월 개발자 플랫폼 깃허브에 오픈소스로 공개한 AI 기반 ‘침투 테스트’ 도구다. 원래는 기업 보안팀이 자사 시스템의 허점을 점검하는 용도였지만, 해커들의 손에 들어가 공격 도구로 쓰이고 있다.
개발자는 악용 사례가 잇따르자 지난달 비공개로 전환했지만, 이미 퍼진 복제본과 변종이 최소 50종 유통되고 있는 것으로 파악됐다.
한국과 미국, 일본에서도 아르텍스를 이용한 공격이 잇따랐다. 미국 보안업체 크라우드스트라이크는 지난달 초 한국 금융권을 뒤흔든 연쇄 해킹에 중국어를 쓰는 해커가 아르텍스를 활용했다고 분석했다.
일본에선 보안업체 GMO사이버시큐리티 바이 이에라에가 일본 기업 약 20곳을 노린 공격에 아르텍스가 쓰였다고 밝혔다.
마이크로소프트(MS)는 중국 정부와 연계된 해킹조직 ‘스톰-0940’이 미국 소프트웨어 기업 커넥트와이즈를 통한 공급망 공격에 아르텍스를 활용해 MS365 고객사 2250여곳에 로그인을 시도했다고 분석했다.
또 다른 중국 연계 조직 ‘베이퍼 판다’는 지난달 17일부터 11일 동안 아르텍스로 14개국 200여곳을 공격한 것으로 나타났다.
미국 연방수사국(FBI)은 지난 13일 경보를 내고 “일부 침입은 최초 표적 선정부터 관리자 권한 확보까지 3시간도 걸리지 않았다”고 경고했다.