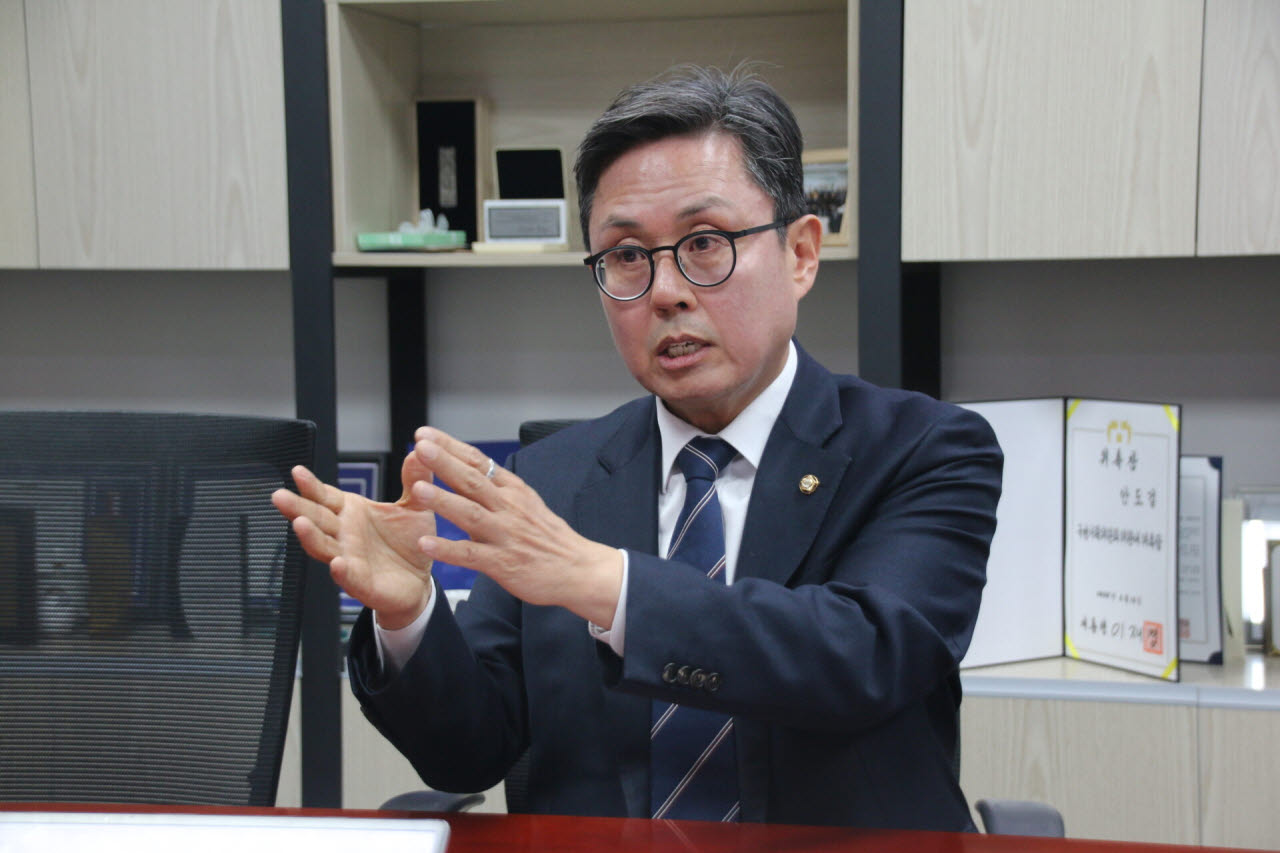
국회 재정경제기획위원회 소속 안도걸 더불어민주당 의원.(사진=안도걸 의원실)
국세청 서버 사이버공격 시도는 2021년 4849건, 2022년 4227건, 2023년 3053건, 2024년 4668건을 기록했다. 그러다가 지난해 들어 9643건으로 전년 대비 두 배 이상 증가했다. 올해 8개월 동안 발생한 공격은 2021년부터 지난해까지 5년간 발생한 전체 공격수(2만6460건)의 2.1배에 달하는 것으로 나타났다.
올해 8월 기준 시도된 사이버공격의 유형별로는 △정보유출 2만7212건 △정보수집 8241건 △홈페이지 변조 △시스템 권한 획득 5571건 △서비스 거부 5322건 △비인가 접근 시도 2350건 △악성코드 391건 등이었다.
이같은 사이버 공격 시도는 국내외를 가리지 않고 발생한 것으로 나타났다. 국내 공격은 지난해 5191건에서 올해 8월까지 3만9206건으로 7.6배, 국외 공격은 4452건에서 1만6320건으로 3.7배 증가했다.
국세청은 국민 개개인의 소득과 재산뿐 아니라, 사업자의 매출과 납세자료 등 방대한 세금 관련 정보를 관리하고 있는 만큼 사이버공격에 대한 철저한 대응이 요구된다. 단순한 홈페이지 공격을 넘어 정보 유출과 시스템 권한 획득, 악성코드 등으로 공격 유형이 확대하는 만큼 실제 피해가 나타나기 전에 공격 경로와 취약점을 철저히 분석하고 방어체계를 강화할 필요가 있다는 지적이 나온다.
안도걸 의원은 “국세청 서버는 대한민국 국민과 기업의 세금정보를 보관하는 디지털 금고나 마찬가지”라며 “지난 5년간 발생한 공격의 두 배가 넘는 사이버공격이 불과 8개월 만에 집중됐다는 것은 심각한 위험 신호”라고 지적했다.
안 의원은 이어 “디지털 세정이 확대될수록 사이버보안은 더욱 중요해 진다”며 “국민의 소중한 개인정보와 세금정보가 단 한 건도 유출되지 않도록 국세청 사이버보안 체계를 한 단계 끌어올려야 한다”고 강조했다.
한편 국세청 관계자는 “현재까지 실제 해킹된 사례는 없었으며, 내부 업무망과 외부 인터넷망을 물리적으로 분리해 운영하고 있다”며 “국가정보원, 행정안전부, 국세청이 3중 보안관제 체계를 구축해 365일·24시간 상시 대응하고 있다”고 설명했다.