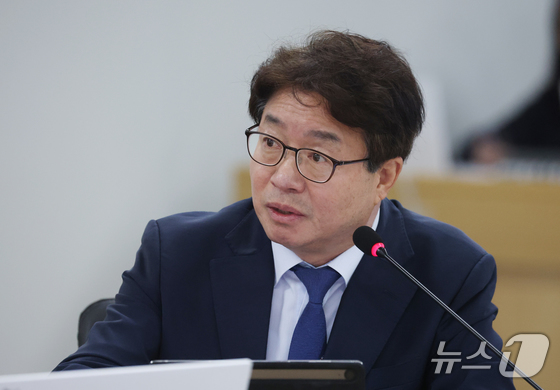
염태영 더불어민주당 의원. 2025.10.20 © 뉴스1 김영운 기자
한국도로공사가 개인정보 유출 대응 매뉴얼을 개정한 지 불과 한 달 만에 담당자 단순 실수로 이메일 주소 7034건을 유출한 것으로 드러났다.
26일 국회 국토교통위원회 소속 염태영 더불어민주당 의원이 한국도로공사로부터 제출받은 자료를 분석한 결과, 도로공사에선 지난 2023~2025년까지 개인정보 유출 사고가 발생하지 않았다.
그러나 지난 6월 12일 유출 사고 1건이 발생해 7034건의 이메일 주소가 유출됐다.
그 원인은 외부 해킹, 피싱, 외주업체 보안 문제 등이 아닌 담당자의 단순 업무 실수였다. 담당자가 이메일을 발송하는 과정에서 전체 발송하면서 수신자들 사이에 이메일 주소가 노출된 것이다.
이는 지난 5월 도로공사가 개인정보보호위원회의 '개인정보 유출 등 사고 대응 매뉴얼'을 기준으로 자체 유출 사고 대응 매뉴얼을 개정한 지 한 달 만에 일어난 일이다.
도로공사 매뉴얼에는 대응체계와 대응팀 구성, 대응 절차와 유출신고서 및 유출통지문 등 이른바 '플레이북'이 담겼다.
유출 당일인 6월 12일 도로공사는 대상자에게 유출통지문을 발송했으나 별도의 피해보상은 하지 않았다. 도로공사는 통지문을 통해 피해보상 절차를 안내했다고 설명했다.
도로공사는 개인정보 손해배상 책임보험에도 가입해 있지만, 제출한 자료에 손해배상 처리 실적은 없었다.
또 다른 국토교통부 산하 기관인 LH 한국토지주택공사에서도 지난해 4월 담당자 실수로 1167명의 개인정보 포함 파일이 게시된 일이 발생했다. 같은 해 11월에는 같은 이유로 8명의 개인정보가 포함된 파일이 게시됐다.
염태영 의원은 "개인정보 보호는 매뉴얼을 만들고 개정하는 것만으로 끝나는 문제가 아니라 실제 업무 과정에서 실수나 사고를 막을 수 있는 시스템이 작동해야 한다"고 지적했다.
이어 "특히 도로공사는 매뉴얼을 개정한 지 불과 한 달 만에 사고가 발생한 만큼, 개인의 주의에만 맡길 것이 아니라 실수를 사전에 차단할 수 있는 기술적·관리적 보호조치를 강화해야 한다"고 강조했다.
gwkim@news1.kr