3일 박두순 외교부 대변인은 “해당 유출 사실을 확인한 즉시 관계기관에 수사와 조사를 요청했으며, 현재 경찰청을 비롯한 관계기관 협조하에 유출 경위 파악을 위한 조사를 진행하고 있다”고 이같이 밝혔다.
박 대변인은 “6월 대통령 순방 행사 관련 PC 및 이메일 등에 대한 기술적 점검을 포함하여 포괄적이고 심도 있는 조사를 실시 중”이라며 “문제된 사이트로부터 해당 정보 삭제 그리고 그 밖의 개인정보 유출 여부 확인 등 추가 피해 차단을 위한 조치를 취했다”고 말했다.
또 박 대변인은 “대통령 내외분을 포함한 모든 인사에 대한 원활한 여권 재발급을 위한 조치를 신속하게 시행 중”이라며 “ 동 사안을 매우 엄중하게 인식하고 철저한 조사를 통해 유출의 원인을 파악하고 분석하는 한편, 추가 피해 예방 및 유사 사례 재발 방지를 위한 다각도의 조치를 취해 나갈 예정”이라고 강조했다.
박 대변인은 “저희는 유출로 보고 있다”면서도 고의적 유출이 아닌 실수에 의한 것이냐 묻는 말에는 “경위와 그런 여러 가지 배경에 대해서 우리 관계기관과 협조해서 철저하게 조사할 예정”이라고 설명했다. 다만 주체를 특정할 수 없는 해킹 집단의 소행이 아니라, 업무상 해당 명단을 다루는 사람에 의해 대통령 등 주요 인사들의 개인 정보가 노출된 만큼 책임론을 피하긴 힘들어 보인다.
박 대변인은 명단에 담긴 개인정보가 다크웹 등 다른 경로로 확산됐을 가능성에 대해서는 “현재까지 파악한 바로는 추가 확산이나 유포 정황은 확인되지 않았다”면서도 “그런 가능성을 포함해 철저한 조사를 진행하겠다”라고 덧붙였다.
이날 청와대도 대통령 순방단의 개인정보 유출 사건을 “결코 가볍게 볼 수 없는 중대한 사안”이라며 유출 경위와 진상 조사를 지시했다. 경찰도 내사(입건 전 조사)에 착수한 상태다.
앞서 지난 6월 보안 관련 유료 사이트인 ‘바이러스토탈’(VirusTotal)에 이 대통령 부부와 국무위원·청와대 직원 등 168명의 민감한 개인정보가 담긴 공군 1호기 탑승자 명단이 ‘탑승객 명단(대한민국-벨기에)’라는 이름으로 게시됐으며 약 5개월간 노출됐던 사실이 드러났다. 해당 사이트는 파일이나 인터넷 주소의 악성코드 감염 여부를 검사하는 곳으로, 유료 회원 등은 업로드된 파일을 내려받을 수 있는 것으로 알려졌으며 현재는 해당 파일의 열람이 차단된 상태다.
파일에는 이 대통령과 김혜경 여사를 비롯해 김용범 당시 정책실장, 위성락 국가안보실장, 한성숙 현 국무총리, 배경훈·조현·김성환 장관 등 정부 주요 인사들은 물론 청와대·외교부·대통령경호처 직원, 청와대 출입 기자 등 168명의 여권 정보가 담긴 것으로 전해졌다.
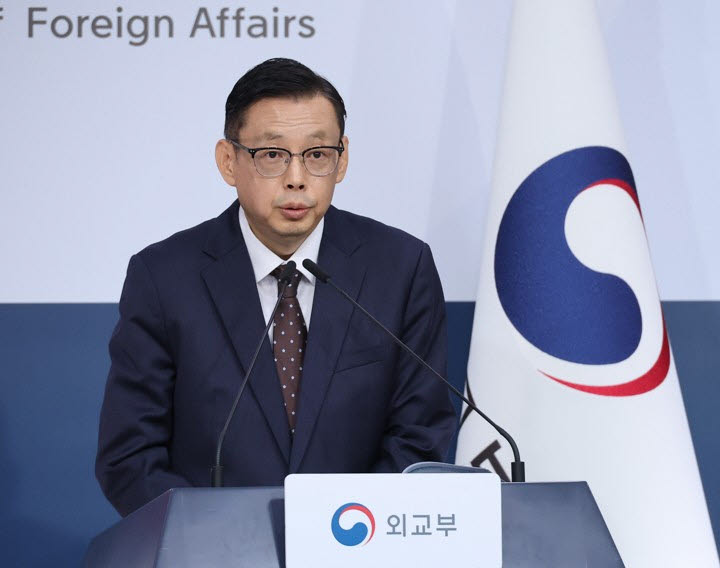
정례브리핑하는 박두순 외교부 대변인[연합뉴스 제공]