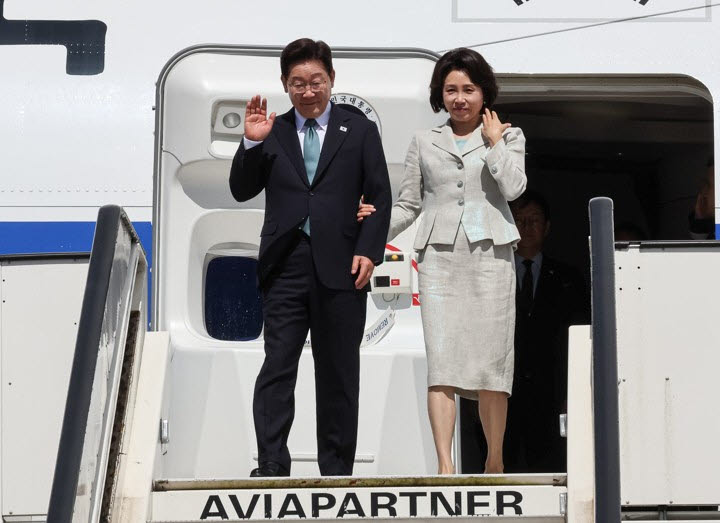
지난 6월 9일(현지시간) 벨기에를 방문한 이재명 대통령과 김혜경 여사가 공군 1호기를 타고 브뤼셀 멜스부르크 공군 기지에 도착한 후, 손을 흔들고 있다.[연합뉴스 제공]
또 “대통령 내외분을 포함한 모든 인사에 대한 원활한 여권 재발급을 위한 조치를 신속하게 시행 중”이라며 “매우 엄중하게 인식하고 철저한 조사를 통해 유출의 원인을 파악하고 분석하는 한편, 추가 피해 예방 및 유사 사례 재발 방지를 위한 다각도의 조치를 취해 나갈 예정”이라고 강조했다.
유출된 명단은 엑셀 파일로, 외교부에서 작성하는 문서 형식을 띤 것으로 알려졌다. 현재 외교부는 해킹 집단의 소행이 아니라 업무상 해당 명단을 다루는 사람에 의해 대통령 등 주요 인사들의 개인정보가 노출된 ‘내부 유출’ 가능성에 무게를 두고 외교부 의전장실과 순방 대상 재외공관 등을 대상으로 조사를 진행하고 있다. 내부 전산망에 대한 외부의 비정상적인 접근이나 공격 정황이 나타나지 않았다는 이유에서다.
경찰청 국가수사본부 사이버테러수사대 역시 정식 수사에 착수해 개인정보보호법 위반 여부와 해킹 가능성 등을 살펴보고 있다. 다만 고의성이 없는 유출이라 해도 대통령 내외는 물론 장차관 등 국가 주요 인사들의 개인정보가 무려 5개월간 인터넷에 노출됐던 만큼 보안 관리에 대한 비판을 피하기는 어려워 보인다. 다크웹 등을 통한 추가 확산·유포 정황은 현재까지 확인되지 않았지만, 수사기관은 모든 가능성을 열어두고 추가 조사를 진행할 전망이다.
앞서 지난 6월 보안 관련 유료 사이트인 ‘바이러스토털’(VirusTotal)에 이 대통령 부부와 국무위원·청와대 직원 등 168명의 민감한 개인정보가 담긴 공군 1호기 탑승자 명단이 ‘탑승객 명단(대한민국-벨기에)’이라는 이름으로 게시돼 약 5개월간 노출됐던 사실이 드러났다. 해당 사이트는 파일이나 인터넷 주소의 악성코드 감염 여부를 검사하는 곳으로, 유료 회원 등은 업로드된 파일을 내려받을 수 있게 돼 있다. 다만 외교부는 탑승객 명단 등의 문서를 외부 사이트에 올려 악성코드를 검사하는 절차(프로토콜)는 없다고 선을 그었다.
파일에는 이 대통령과 김혜경 여사를 비롯해 김용범 당시 정책실장, 위성락 국가안보실장, 한성숙 현 국무총리, 배경훈·조현·김성환 장관 등 정부 주요 인사들은 물론 청와대·외교부·대통령경호처 직원, 청와대 출입 기자 등 168명의 여권 정보가 담긴 것으로 전해졌다.