외교부는 4일 유출된 파일의 작성자명 등에 대해 “경찰청 등 유관기관과 함께 사실관계를 확인 중”이라며 “구체 답변을 하기 어렵다”고 밝혔다.
이 대통령과 순방단 인원 168명의 여권번호 등 개인정보가 들어 있는 해당 파일은 작성자명이 외교부의 영문 약칭인 ‘MOFA’라는 보도가 나온 바 있다.
앞서 외교부 당국자도 전날 기자들과 만난 자리에서 ‘탑승객 명단(대한민국-벨기에)’라는 제목으로 된 이 파일이 정식 공문은 아니지만, 외교부에서 사용하는 엑셀 문서 양식과 거의 같다고 설명했다. 다만 이 문서가 직인 등이 찍히는 정식 공문이 아니고 정식 공문의 첨부파일과 같은 성격인 만큼, 누가 작성했는지까진 바로 확인되지 않았다.
다만 만일 작성자가 MOFA라면 외교부 내 문서일 가능성이 한층 커지게 된는 셈이다. 현재 외교부는 순방 업무를 맡았던 의전장실이나 주벨기에대사관 등 지난 6월 이 대통령의 순방국가 공관에서 일하는 일부 직원에 대한 조사를 진행한 것으로 알려졌다.
해당 문서는 지난 6월 이 대통령의 벨기에 등 유럽 국가 순방 직전인 6월 초 외국의 악성코드 감염 여부 검사 사이트 ‘바이러스토털’에 올라왔다. 바이러스토탈은 파일이나 인터넷주소(URL)에 악성코드 등 위협이 있는지 검사하는 서비스로 감염 여부 확인 후, 삭제 조치를 하지 않으면 유료회원들이 해당 파일을 다운받아보 수 있도록 돼 있다. 순방 업무 관계자가 자의적 판단에 따라 파일의 감염 여부를 확인하려다 자료를 노출했을 가능성이 제기된다.
벨기에 공관을 매개로 해당 문서가 관계 기관이나 상대국 정부 등에 전달·공유되는 과정에서 유출됐을 가능성도 제기된다. 일각에서는 파일 작성자명이 벨기에식 이름인 ‘bruno’라는 보도도 있는 만큼, 이 같은 가능성도 거론되고 있다. 현재 경찰과 외교부는 유출 경위 외에도 해당 사이트에서 이 파일의 다운로드 이력이 있는지, 다크웹으로 확산된 정황이 있는지 등도 살펴보고 있다.
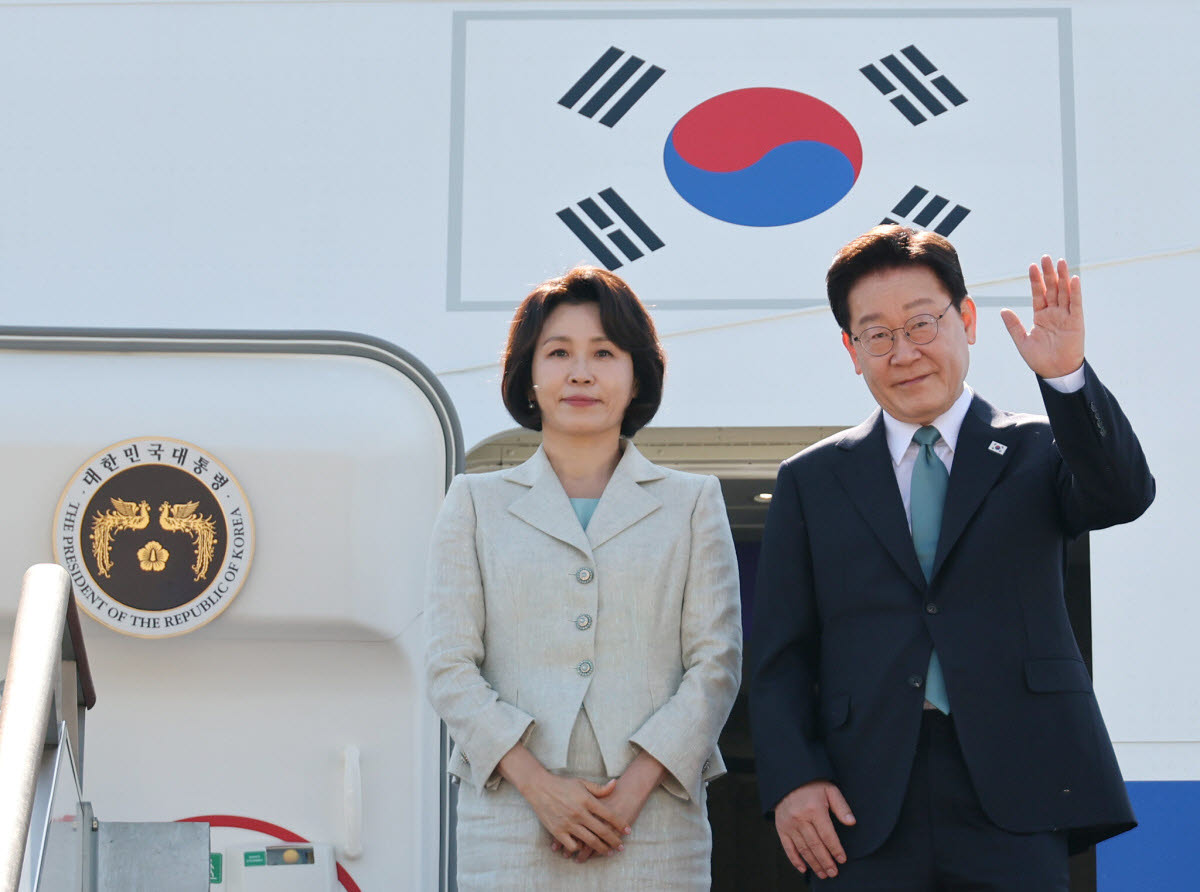
주요7개국(G7) 정상회의 참석과 유럽 순방을 위해 출국하는 이재명 대통령과 김혜경 여사가 9일 성남 서울공항 공군 1호기에서 환송객에게 인사하고 있다.[연합뉴스 제공]