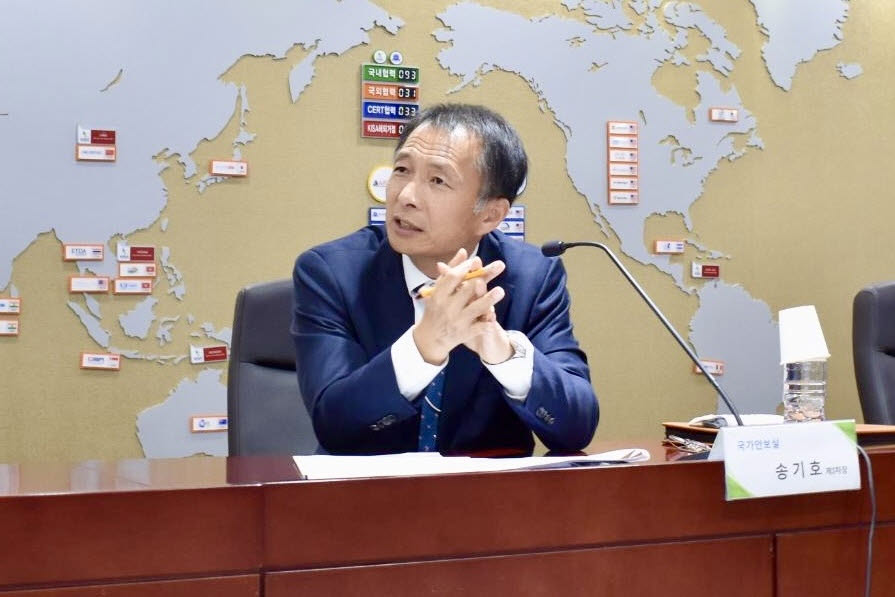
송기호 청와대 국가안보실 3차장 (사진=청와대)
안보실은 인공지능(AI)을 활용한 사이버 공격이 증가하는 가운데 각 기관의 시스템·네트워크 구성도가 실제 운용 자산과 달라 새로운 취약점이 발견돼도 신속한 대응에 어려움이 있었다고 설명했다.
이에 지난 8월부터 과학기술정보통신부·국가정보원·국방부와 함께 하드웨어와 소프트웨어 등 정보자산을 빠짐없이 파악할 수 있는 관리 체계 마련을 추진해왔다.
안보실은 이번 점검을 토대로 시스템·네트워크 구성도를 최신 상태로 유지하는 관리 체계를 조속히 정착시킬 계획이다. 아울러 해외 정부기관과 소프트웨어 공급업체, 관련 커뮤니티 등을 통해 공개 전 단계의 취약점 정보를 조기에 확보하고, 이를 신속히 공유해 예방 조치를 선제적으로 시행하는 방안도 마련하기로 했다.
취약점 발생 시 영향을 받는 시스템을 신속히 파악할 수 있도록 소프트웨어 구성 요소 등의 정보를 담은 ‘소프트웨어 명세서’(SBOM) 도입에도 속도를 낼 방침이다.