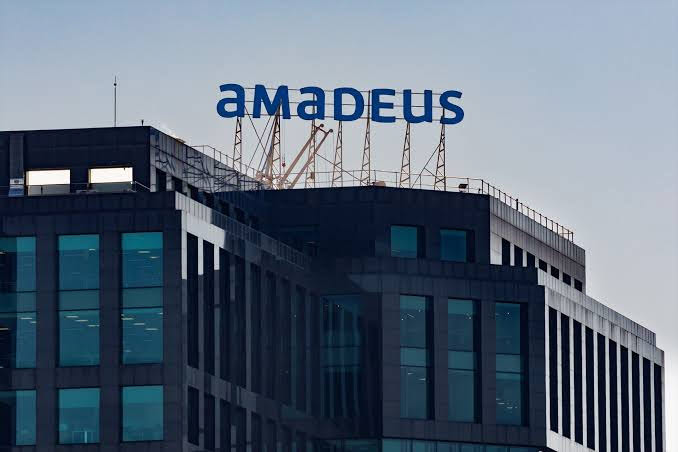
스페인 마드리드에 있는 글로벌 항공예약·발권 시스템 운영사 아마데우스(Amadeus) 본사 (사진=로이터)
이번 사고는 글로벌 항공예약·발권 시스템 운영사인 스페인 아마데우스(Amadeus)의 시스템에서 발생했다. 외부인이 시스템 계정의 로그인 인증 정보를 이용해 고객 예약 정보에 무단 접근한 것으로 파악됐다. 무단 접근 대상엔 2023년 8월부터 올해 9월까지의 예약 정보가 포함된 것으로 알려졌다. 다수 항공사가 공동으로 이용하는 외부 예약 시스템의 보안 문제가 대규모 고객 정보 노출로 이어진 것이다.
사고 사실이 알려진 이후 구체적인 피해 규모를 공개한 항공사는 일본항공(JAL)과 전일본공수(ANA), 캐세이퍼시픽, 진에어 등이다. 일본항공과 일본트랜스오션항공은 9만 2000여 명의 고객 정보가 사고의 영향을 받았다고 밝혔다. 이 가운데 약 2000명의 여권번호와 국적, 이메일 주소, 전화번호 등 추가 개인정보에도 외부인이 접근한 흔적이 확인됐다.
전일본공수도 고객 3만 7800여 명의 정보가 유출된 가운데 1700여 명은 여권번호와 연락처 등이 노출됐을 가능성이 있다고 밝혔다. 캐세이퍼시픽은 지난달 30일 5만 3000여 건의 예약 정보에 외부인이 접근했다고 밝혔다. 일부 예약 정보엔 여행증명서와 상용고객 우대 프로그램 회원번호 등도 포함된 것으로 항공사 측은 보고 있다.
국내 항공사 중에서는 진에어가 고객 1454명의 개인정보가 노출됐다고 발표했다. 유출 항목에는 이름과 생년월일, 전화번호, 국적 등이 포함됐다. 대한항공과 아시아나항공도 지난달 20일 아마데우스로부터 사고 사실을 통보받고 23일 고객에게 관련 내용을 안내했지만, 정확한 피해 규모는 공개하지 않았다.
독일 항공사 콘도르도 이번 사고로 일부 고객 정보가 유출된 것으로 알려졌다. 항공업계는 피해 규모를 공개하지 않은 항공사가 여럿인 만큼 실제 피해 규모는 지금까지 공개된 수치를 크게 웃돌 가능성이 높은 것으로 보고 있다. 다만 항공사별로 예약 건수와 피해 고객 수 등 집계 기준이 달라 정확한 피해 규모를 확인하려면 추가 조사가 필요한 것으로 전해졌다.
아마데우스 측은 “현재까지 신용카드 등 결제 정보가 유출되거나 개인정보가 범죄에 악용된 정황은 확인되지 않았다”며 “사고 발생 이후 관련 계정의 인증 정보를 재설정하고 시스템 감시 기능을 강화했다”고 밝혔다.