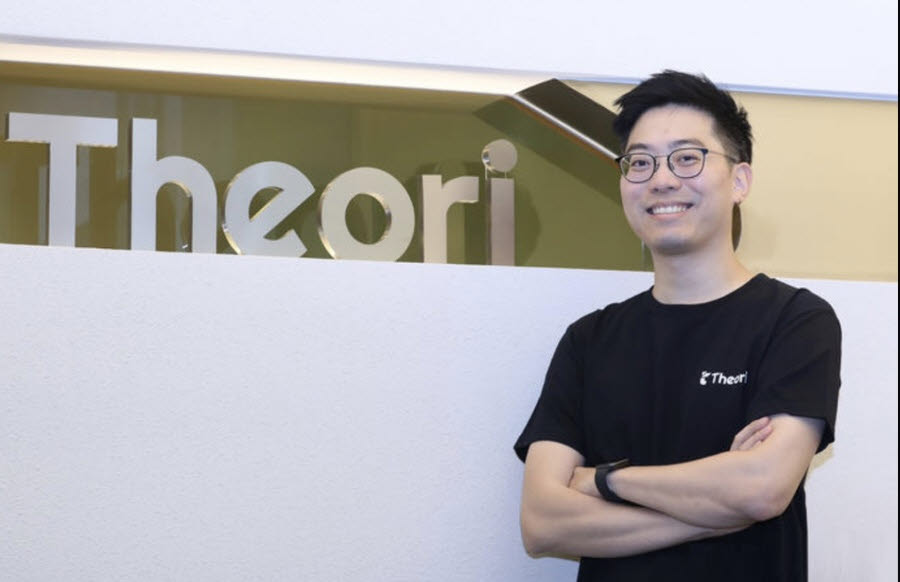
(사진=뉴시스)
지난 5월 다리오 아모데이 앤스로픽 최고경영자(CEO)는 중국산 오픈소스 AI가 자사 미토스와 비슷한 역량을 갖추기까지 짧으면 6개월 남았다며, 기업들은 그 안에 취약점을 고쳐야 한다고 경고했다. 하지만 실제 AI 보안 위협은 이보다 한 달 이상 빨리 현실화됐다. 지난 8월 말 공개된 중국 Z.AI(옛 즈푸AI)의 GLM-5.3이 미토스와 유사한 수준의 사이버 보안 성능을 갖췄다는 평가를 받으면서다. 박 대표는 “지금 대부분의 AI 공격 기법들은 GLM-5.3을 쓰고 있다”면서 “최전방 연구자들의 예상조차 뛰어넘는 속도로 위협에 가속도가 붙고 있다”고 말했다.
저렴하고 성능까지 고도화된 오픈소스 AI는 해커들의 무기가 되고 있다. 실제 시스템의 취약점이 아닌 것을 잘못 찾아내는 ‘오탐률’은 아직 높지만 공격에는 큰 문제가 되지 않아서다. 이번 금융권 공격에 활용된 것으로 거론되는 침투 자동화 도구 ‘아르텍스’(ARTEX) 같은 실행 프로그램(하네스)을 AI 모델에 연결해 사용하면 보완도 가능하다. 박 대표는 “공격자는 AI가 찾은 취약점 100개 중 10개만 맞아도 시스템을 일단 뚫으면 되기 때문에 오탐이 많아도 충분히 유용한 무기가 된다”고 설명했다. 이어 “오탐을 잘 판별하는 하네스를 만들면 모델 자체의 성능이 낮아도 더 높은 성과를 낼 수 있다”고 덧붙였다.
AI 활용으로 공격 비용이 줄면서 해커가 노리는 범위도 넓어졌다. 이번 사태에서 금융회사의 내부망 대신 대출모집인용 고객조회 서비스 등 중점 관리 대상에서 벗어나 있던 주변 서비스에 공격이 집중된 것도 같은 이유다. 박 대표는 “해커도 과거에는 비용대비효율(ROI)를 따져 제일 이득이 큰 곳을 공격했다면, 이제는 모든 걸 한 번에 다 공격하게 됐다”며 “금융사에서 우리만 아는 시스템이라 생각하며 쓰던 것들이 지금 공격 포인트가 되고 있다”고 지적했다.
박세준 티오리 대표(사진=이데일리DB)