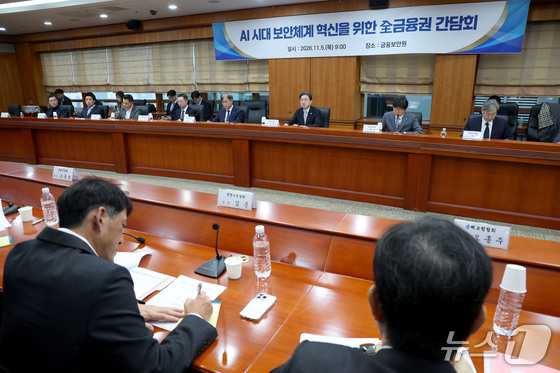
이억원 금융위원장이 5일 오전 서울 여의도 금융보안원에서 열린 'AI 시대 보안체계 혁신을 위한 전 금융권 간담회'에서 발언하고 있다. 2026.11.5 © 뉴스1 이광호 기자
금융권의 사이버 보안과 해킹 사고 대응을 지원하는 금융보안원마저 해킹 공격을 받아 금융사 직원 정보 수백건이 유출된 정황이 확인됐다. 금융회사의 보안 관리 실태를 점검하는 업무에 활용되는 시스템이 공격 대상이 됐다는 점에서 금융권 보안 체계의 신뢰성 문제가 도마 위에 올랐다.
공교롭게도 금융보안원은 오는 12일 인공지능(AI) 시대 금융보안 신뢰 확보, 망분리 규제 변화, 사이버위협 대응 전략 등을 주제로 대대적으로 포럼을 준비 중인데, 주최 기관이 해킹에 뚫렸다.
10일 금융당국에 따르면 금융보안원은 최근 금융회사의 보안 관리 실태 평가를 지원하는 '상시평가 지원시스템'에서 해킹 침해사고가 발생한 사실을 확인하고 긴급 차단 조치에 나섰다. 금융보안원은 사고 발생 사실과 조치 내용을 금융당국에 전날 보고했다.
금융보안원은 올해 4월 정보보호 상시평가를 실시한다고 밝힌 바 있다. 당시 정보보호 상시평가 대상은 금융회사 3300여 개였다.
공격자는 접속할 때마다 IP 주소를 바꿔가며 정상 이용자인 것처럼 시스템에 접근한 것으로 파악됐다. 새로운 유형의 공격은 아니지만, 같은 IP로 반복 접속하는 공격과 달리 IP가 수시로 바뀌면서 보안원 관제망이 이를 정상 접속으로 판단한 것이다. 공격에 쓰인 IP는 기존에 파악된 공격 IP와는 다른 것으로 전해졌다. 공격 주체나 IP의 국적 등은 아직 확인되지 않았다.
금융보안원 관계자는 "공격할 때마다 IP 주소가 계속 바뀌어 정상 접근인 것처럼 보이다 보니 놓쳤다"며 "동일한 IP로 계속 들어왔다면 금방 잡아냈을 것"이라고 말했다.
해킹당한 시스템은 금융회사들이 보안 관리 실태를 평가·점검하는 과정에서 필요한 자료를 제출하고 관련 업무를 처리하도록 지원하는 용도로 운영돼 왔다. 금융보안원의 핵심 보안 시스템은 아닌 것으로 알려졌다.
유출된 자료는 평가 지원을 위해 제출된 행정 서류 위주이며, 서류에 적힌 금융사 상시평가 담당 직원들의 이메일 주소, 회사 번호 등 일부 개인정보가 함께 빠져나간 것으로 파악됐다. 이름은 마스킹 처리된 상태였고 금융사 고객 정보는 거의 포함되지 않은 것으로 알려졌다. 구체적인 유출 규모는 파악 중이다.
금융보안원 관계자는 "상시평가를 담당하는 금융사 직원들의 이메일 정보, 회사 전화번호 등이 유출됐다"며 "그 외 주민등록번호 등 식별 정보는 유출되지 않았고, 보안 세부 내역도 유출되지 않았다"고 말했다. 다만 "해킹을 방어해야 하는 기관이 뚫린 데 대해서는 우리가 잘못한 게 맞다"고 덧붙였다.
금융보안원은 유출이 확인된 금융회사에 개별적으로 사실을 알리고 있으며, 회원사 직원 중 2차 피해가 발생하면 배상할 방침이다.
금융보안원은 2015년 금융위원회 주도로 설립된 금융권 공동 보안 전문기관이다. 은행·증권·보험·카드사 등 금융회사들이 회원사로 참여하는 비영리 사단법인으로, 금융권 사이버 위협에 대한 보안관제와 침해사고 대응, 보안 취약점 분석·평가 등을 수행한다.
특히 금융회사들의 해킹 사고 예방과 대응을 지원하는 기관에서 직접 보안 사고가 발생했다는 점에서 금융당국도 사안을 엄중하게 보고 있다.
금융위 관계자는 "시스템 성격상 민감한 정보가 있는 시스템은 아닌 것으로 보고받았다"면서도 "유출 규모가 크지 않고 민감하지 않다는 게 중요한 게 아니라 해킹을 관리하는 기관에서 이런 사고가 났다는 것 자체가 문제"라고 말했다.
이어 "엄중한 문제로 인식하고 있다"며 "사고 경위를 남김없이 명확하게 밝히고 복구 조치도 정확하게 하라고 지시했다"고 밝혔다.
junoo5683@news1.kr