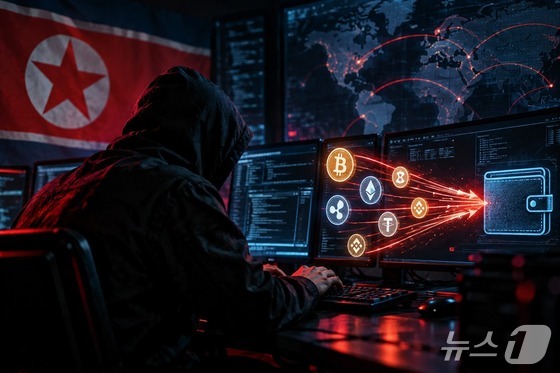
인공지능(AI)으로 생성한 일러스트.
5000억 원대 가상자산 해킹 피해를 본 글로벌 가상자산 거래소 비트겟(Bitget)이 오는 28일부터 비트코인(BTC)을 시작으로 출금 서비스를 재개한다. 비트겟은 이번 공격 과정에서 북한 해킹 조직이 과거 사용한 가상사설망(VPN)과 연관된 인터넷 프로토콜(IP) 주소가 확인됐다며 북한 해킹 조직이 배후일 가능성을 제기했다.
27일 업계에 따르면 비트겟은 오는 28일 비트코인을 시작으로 29일 이더리움(ETH)과 주요 호환 네트워크, 30일 테더(USDT)의 출금을 재개할 예정이다. 기타 토큰과 법정화폐 출금은 다음 달 2일부터 순차적으로 정상화한다.
앞서 비트겟은 지난 25일 일부 핫월렛에서 정상적인 인증 절차를 거치지 않은 가상자산 전송을 확인한 뒤 추가 피해를 막기 위해 출금 서비스를 일시 중단했다. 입금과 거래 서비스는 정상적으로 운영해 왔다.
비트겟의 온체인 추적 결과 최종 피해 규모는 3억 8750만 달러(약 5266억 원)로 집계됐다. 피해 자산은 XRP 약 1억 290만 개와 이더리움 약 3만 1890개, 테더(USDT) 3475만 달러, 유에스디코인(USDC) 2105만 달러, 바이낸스코인(BNB) 약 1만 2719개 등이며 지캐시(ZEC)와 트론(TRX) 네트워크에서도 피해가 확인됐다.
비트겟은 공격 배후로 북한 해킹 조직이 연관됐을 가능성을 제기하고 있다.
그레이시 첸 비트겟 최고경영자(CEO)는 소셜미디어 X를 통해 "초기 조사 과정에서 북한 해킹 조직이 과거 사용했던 VPN 서비스와 연관된 IP 주소를 확인했다"며 이번 공격 방식 역시 과거 북한 해킹 조직의 공격 패턴과 유사하다고 밝혔다.
다만 비트겟은 이번 해킹으로 인한 이용자 자산 손실은 전액 보전한다는 방침이다. 비트겟이 보유한 이용자보호기금은 4억 6400만 달러(약 6306억 원) 이상으로 이번 해킹 피해액을 웃돈다. 첸 CEO는 "사용자 자금은 안전하며 손실액 전액은 사용자 보호 기금 보장 범위 내에 있어 전액 보전된다"고 밝혔다.
탈취된 자산을 추적하고 회수하기 위한 업계 공조도 진행되고 있다. 바이낸스는 사건 발생 직후 비트겟과 관련 정보를 공유하고 자금 추적과 복구를 지원하고 있다. 스테이블코인 발행사 서클과 테더도 해커 지갑과 연관된 자산 약 31만 8000달러를 동결한 것으로 전해졌다.
yellowpaper@news1.kr