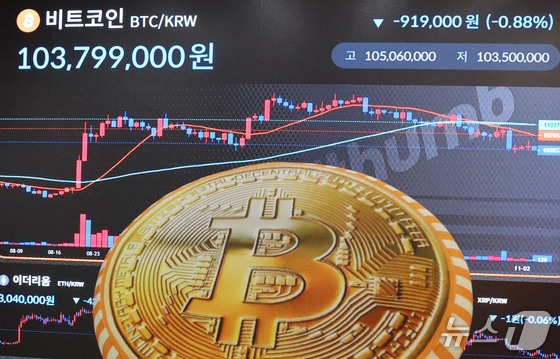
3일 서울 서초구 빗썸 라운지 강남점 전광판에 비트코인을 비롯한 가상자산 시세를 나타내고 있다. 이날 정부 당국에 따르면 국가정보원은 최근 금융권 해킹 사고를 계기로 전 중앙부처·지자체 등 2100여 개 기관에 체크리스트 기반 자체 긴급 보안 점검을 실시할 것을 요청했다. 2026.11.3 © 뉴스1 박세연 기자
금융권 전반으로 해킹 사태가 번지고 있는 가운데, 가상자산 거래소 플라이빗에서 해킹으로 고객 40명의 정보가 유출되는 사태가 발생했다.
가상자산 거래소 중에선 고팍스, 프라뱅, 빗썸에 이어 네 번째다. 이 중 고팍스는 이달 해킹 협박 메일을 받고 출금 및 매매를 일시 중단한 상태다.
플라이빗, 메일로 뚫렸다…고객 40명 개인정보 유출
13일 관련 업계에 따르면 코인마켓(코인과 코인 간 거래만 지원) 거래소 플라이빗은 공지사항을 통해 지난 1일 새벽 침해 사고에 따른 고객 정보 유출 사실을 인지했다고 밝혔다.
또 외부 업체가 보내온 메일을 통해 정보 침해가 발생했으며, 조세징수 관련 기관으로부터 요청받은 납세 관련 개인 및 법인 정보가 유출됐다고 설명했다. 구체적으로는 고객 40명의 정보가 유출됐다. 유출된 정보는 성명, 주민등록번호, 연락처 등이며 법인은 상호 및 법인 번호, 납세 관련 정보가 새나갔다.
구체적으로는 다우기술 그룹웨어를 노린 공격인 것으로 파악됐다. 사내 그룹웨어 운영사인 다우기술을 통해 공격이 발생한 것은 빗썸, 한양증권에 이어 세 번째다.
플라이빗은 경찰청 사이버수사팀에 수사를 의뢰했으며, 피해 고객에는 메일 및 문자를 발송할 예정이다. 고객 자산 피해는 없다고 거래소 측은 설명했다.
은행 등 금융권 덮친 해킹 사태, 가상자산 업계도 '비상'
가상자산 거래소 업계에서 해킹으로 고객 정보가 유출된 것은 이번이 네 번째다.
원화마켓 거래소이자 대형 거래소인 빗썸에서는 지난달 27일 발생한 사내 모바일 그룹웨어(다우오피스) 해킹 사고로 고객 844명의 개인정보가 유출됐다.
또 고팍스에서도 지난달 초 고객 계정에 대한 비정상적인 접근으로 고객 7명의 개인정보가 조회된 사실을 인지했다.
정보 유출을 넘어 자산 피해가 발생한 사례도 있다. 코인마켓 거래소프라뱅은 고객 개인정보 유출에 이어 지난달 24일 약 1억 원 규모의 고객자산 탈취 피해까지 입었다.
지난달 초 개인정보 유출 사고 이후 접속 차단과 보안 취약점 점검 등 긴급조치에 나섰지만, 보름여 만에 거래소 지갑에서 비정상적인 출금이 발생한 것이다.
공격당한 거래소 중 고팍스는 현재 해킹 협박 메일을 받고 매매를 중단한 상태다. 고팍스는 지난 6일 오후부터 가상자산 매매를 중단했으며, 재개 시점은 신중하게 검토할 예정이다.이용자 자산은 전량 콜드월렛(오프라인 상태 지갑)으로 이전시켰다.
이에금융위는 전날 정부서울청사에서 신진창 부위원장 주재로 '가상자산업권 보안 대책회의'를 열고 해킹 사태에 대한 대책을 논의했다.
금융위는 해킹 의심 단계에서 가상자산사업자가 이용자 자산의 입출금을 선제적으로 차단할 수 있도록 비조치 의견서를 발급하기로 했다. 해킹 여부를 확인하는 사이 이용자 자산이 외부로 빠져나가는 것을 막아 피해를 최소화한다는 취지다.
또이용자 자산의 콜드월렛 보관 비중도 높이도록 했다. 감독 규정상 의무 보관 비중은 80%이지만, 현재 업권 전체의 보관 비중은 95%를 웃돈다. 그럼에도 해킹 위험이 존재하는 만큼, 금융위는 인터넷에 연결된 핫월렛에는 거래 지원에 필요한 최소한의 자산만 두고 여러 핫월렛에 나눠 보관하는 방안도 검토하도록 했다. 해킹 피해를 보상할 수 있도록 보험 보상한도와 준비금도 충분히 확보하도록 했다.
hyun1@news1.kr