(사진=KT)
◇앱이 스스로 길을 고른다…‘앱 슬라이싱’
연내 공개를 목표로 한 앱 슬라이싱은 스마트폰 한 대로 앱 종류에 따라 인터넷망과 고객사 내부망을 자동으로 나눠 쓰는 기술이다. 개인폰을 업무에 활용하는 BYOD(개인 기기 업무 활용) 환경에서도 보안을 유지할 수 있다.
핵심은 3GPP(이동통신 표준화 기술협력기구) SA 표준인 URSP(단말 경로 선택 정책)다. 코어망의 PCF(정책제어기능)가 단말 모뎀에 URSP를 내려보내면, 단말은 OS(운영체제) 종류·앱 ID·IP/포트(네트워크상에서 기기와 프로그램을 식별하는 주소 및 통로) 등을 기준으로 슬라이스를 선택한다.
개인 트래픽은 일반용 게이트웨이인 Mass UPF(일반 사용자 데이터 처리 장치)를, 업무 트래픽은 Enterprise UPF(기업 전용 데이터 처리 장치)를 거친다.
상용화를 위해 KT·삼성전자·구글이 손잡았다. 고객사 관리자가 기업정책서버에 정책을 입력하면 구글을 통해 단말에 전달되고, KT는 URSP를 배포한다. 삼성 KNOX(녹스·삼성전자의 모바일 보안 플랫폼)는 OS 커널 단에서 라우팅을 설정한다. 업무 앱에는 전용 슬라이스와 QoS(네트워크 서비스 품질)도 보장된다.
(사진=KT)
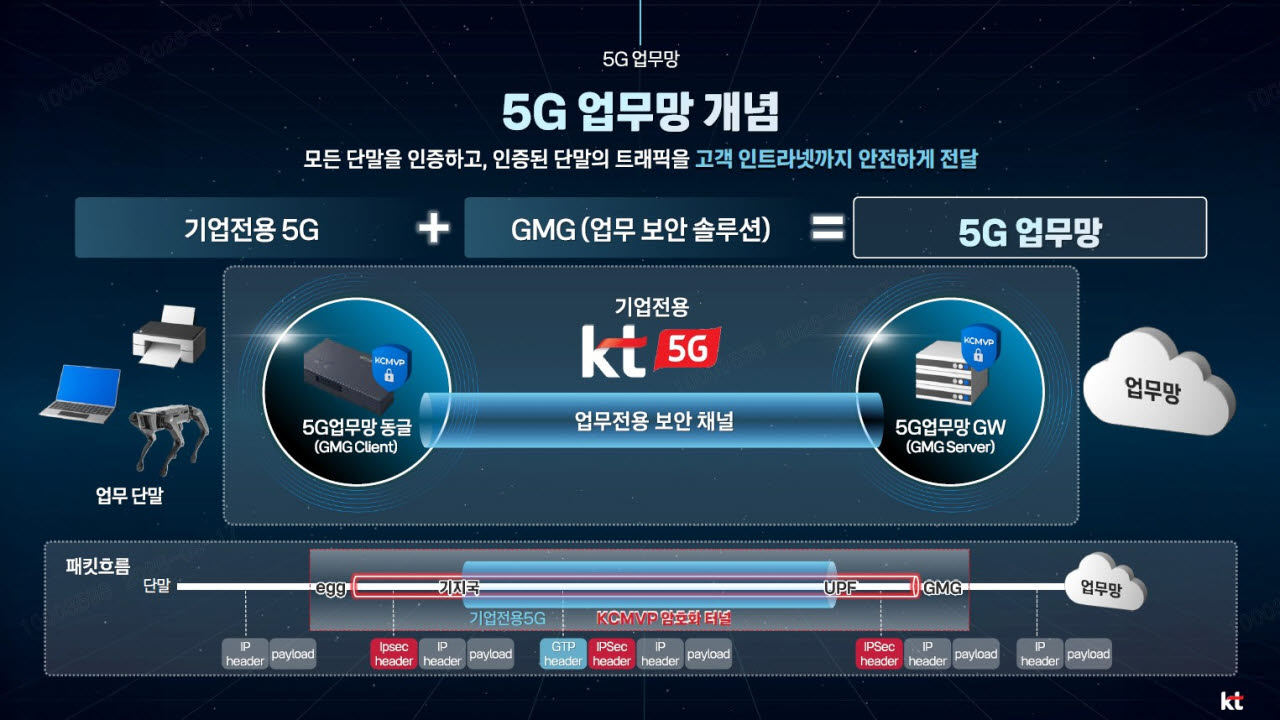
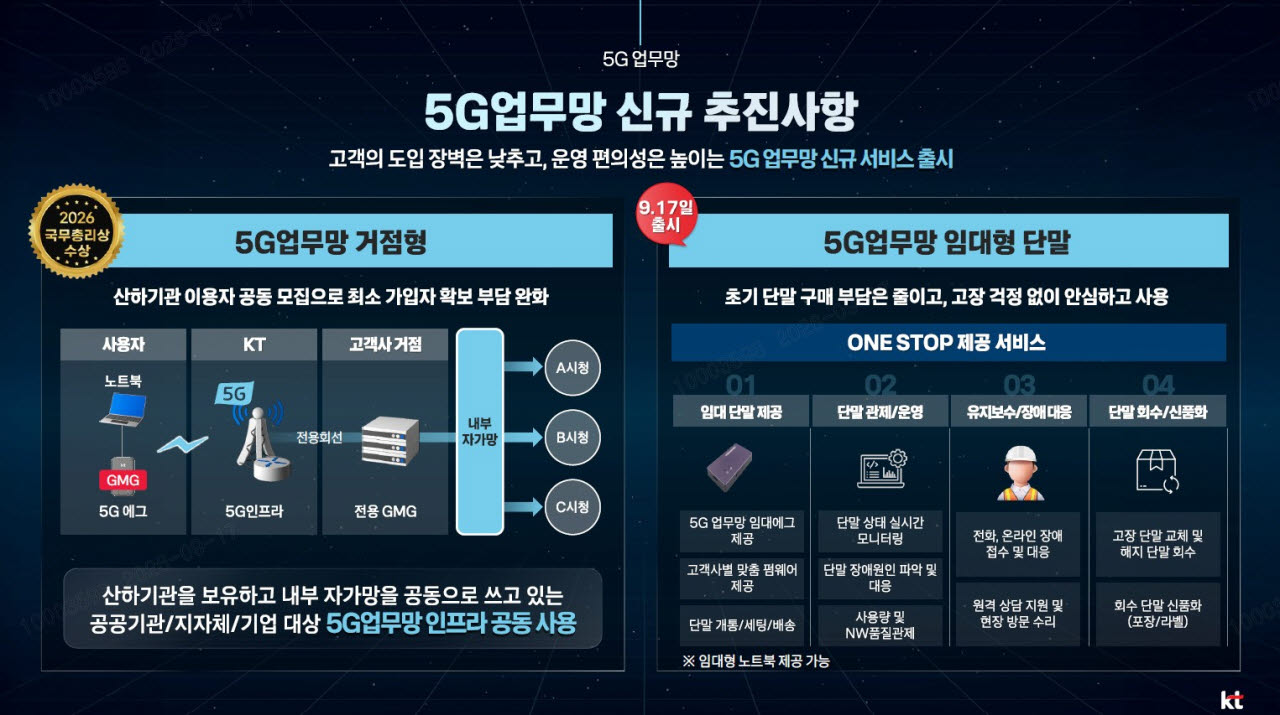
노트북 기반 ‘5G 업무망’은 기업전용5G에 KT 보안 솔루션 GMG(정부 및 공공 전용 게이트웨이)를 결합한 서비스다. 전용 에그부터 기지국, GMG를 거쳐 기관 업무망까지 국정원 검증필 암호모듈인 KCMV 기반 암호화 터널이 이어진다.
망분리는 두 겹이다. 먼저 3GPP 표준인 NSSAI(네트워크 슬라이스 식별 정보)로 기관망을 상용망과 물리적으로 분리한다. 그 위에 KT 독자기술 GDSP(GMG DNN Selection Policy)로 업무망과 인터넷망을 논리적으로 한 번 더 나눈다.
접근 통제도 촘촘하다. 유심 전화번호, 에그 고유식별번호인 IMEI, 노트북 BIOS(기초 입출력 시스템)·MAC 주소(통신 기기 고유 물리적 주소), 사용자 ID·비밀번호, OTP까지 5단계를 통과해야 한다. 국정원 CC인증(정보보호제품 공통평가기준)도 확보했다. 별도 VPN(가상사설망) 프로그램 없이 접속할 수 있다.
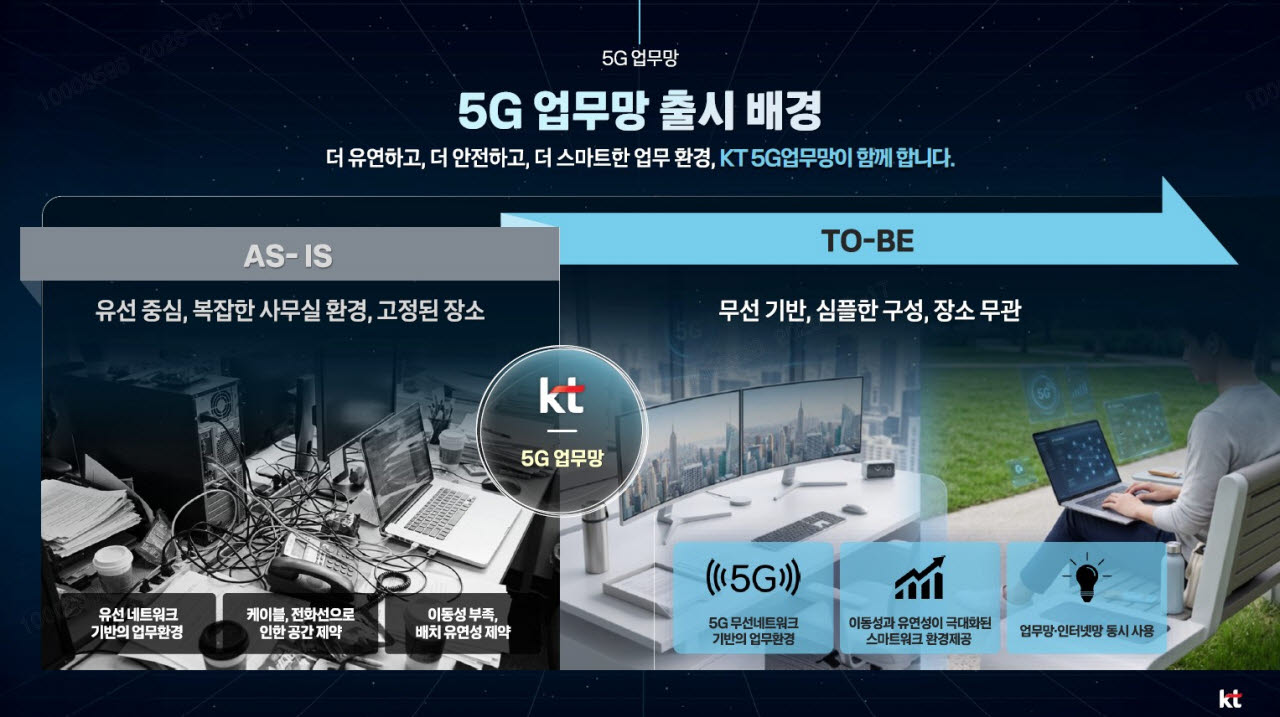
현장 활용 폭도 넓다. 5G 모뎀을 연결하면 복합기·프린터도 무선화해 LAN(근거리 통신망) 스위치와 배선 비용을 줄인다. 인사혁신처는 5G 워케이션에 이를 활용해 만족도 90%를 기록했다.
(사진=KT)
차세대 보안의 축은 양자내성암호다. 기존 공개키 암호는 양자컴퓨터의 쇼어(Shor) 알고리즘에 뚫릴 수 있다. KT는 기존 ECDH(타원곡선 기반 키 교환 방식) 방식과 PQC 알고리즘을 결합한 하이브리드 방식을 택했다.
‘USIM PQC’는 보안과 성능을 나눈 설계다. 단말에만 PQC를 탑재하면 루팅(운영체제 권한 강제 획득) 시 위험하고, 유심에만 두면 속도가 떨어진다. KT는 핵심 키 생성 씨드는 하드웨어로 격리된 유심(CC EAL4+·보안 인증 등급)에 보관하고, 무거운 연산은 단말 칩셋이 맡도록 했다.
AI 인프라 준비도 병행한다. KT는 정부 ‘Hyper-AI 네트워크’ 사업을 수주해 AI-RAN(AI 기반 무선 접속 네트워크) 선도망 구축과 피지컬 AI(Physical AI·물리적 로봇이나 기기와 결합된 인공지능) 실증을 진행한다. 전국 약 3,500개 통신국사를 AI 엣지(분산형 데이터센터)로 삼아 초저지연 추론 환경을 제공한다는 구상이다.
KT는 “검증된 성과를 바탕으로 AX(AI Transformation·인공지능 전환)와 양자 시대의 보안 혁신을 선도하겠다”고 말했다.