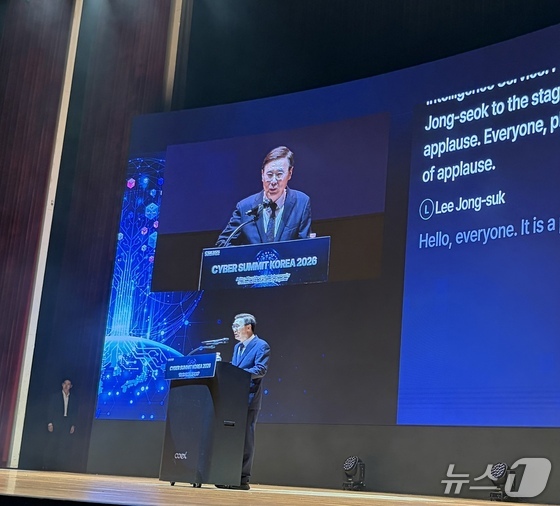
이종석 국정원장이 17일 서울 코엑스에서 열린 '사이버 서밋 코리아'(CSK 2026)에서 개회사를 하고 있다. 2026.09.17
국가정보원(국정원)이 보안 등급별 클라우드 이용 조건을 공개하는 등 지난 4월 정부가 발표한 공공 클라우드 보안정책 개편 방안의 세부 기준을 내놨다.
22일 관가에 따르면 국정원은 최근 공개한 '국가 클라우드 보안정책 개편방향'에서 기밀(C)·민감(S)·공개(O) 등급별로 이용할 수 있는 클라우드 형태와 보안 요건을 제시했다.
N2SF 등급별 클라우드 이용조건 구체화…C등급은 '민관협력형'
앞서 국정원은 기존 '상·중·하' 중심의 공공 클라우드 보안체계를 개편하고 '국가 망 보안체계'(N2SF)에 따라 데이터 중요도를 C(기밀)·S(민감)·O(공개) 등급으로 분류해 공공 시스템 등급 체계를 일원화하기로 한 바 있다.
C·S·O는 정보의 중요도와 공개 여부 등에 따라 보안 수준을 달리 적용하기 위한 분류다. 예컨대 국가안보와 관련된 기밀정보는 C등급, 외부 공개가 제한되는 내부 업무정보 등은 S등급, 기관 홈페이지나 공공데이터처럼 공개를 전제로 한 정보는 O등급으로 분류할 수 있다. 실제 등급은 각 기관이 업무정보의 중요도와 영향을 따져 결정한다.
이번에 국정원은 C·S·O별 클라우드 이용 조건을 구체적으로 명시했다.
C등급은 기관의 물리적 통제 시설 내에 위치하면서 민간 클라우드 사업자가 운영하는 민관협력형 클라우드(PPP)를 구성해야 한다.
S등급과 O등급은 외부 민간 클라우드 이용이 가능하다. S등급은 데이터·시스템이 공공 전용으로 운영·구성된 서비스를 수용해야 하고, O등급은 민간 시스템과 함께 구성된 서비스까지 수용할 수 있다.
S와 O등급은 CC인증 등 국제적으로 안전성을 인증받은 장비와 AES 같은 국제 표준암호를 활용할 수 있다. 모든 시스템과 운영인력이 국내에 위치해야 했던 기존과 달리 데이터·시스템은 국내에 두되, 그 외 운영관리 시스템과 운영인력은 사이버 안보활동이 보장된다는 전제로 국외에 둘 수도 있다.
국정원은 산업계의 공공 클라우드 시장 진출 부담을 줄이기 위해 클라우드 보안성 검증을 국정원으로 일원화하는 방안도 추진한다.
현재 민간 클라우드 사업자가 공공시장에 진출하려면 과학기술정보통신부의 클라우드서비스 보안인증(CSAP)을 취득한 이후 국정원의 보안검증을 받아야 한다.
정부는 1년간 유예기간을 거쳐 2027년 하반기부터 공공 클라우드 보안성 검증을 국정원으로 일원화할 예정이다. 국정원은 검증을 위해 산·학·연 전문가로 구성된 '민관 검증심의위원회'를 운영할 예정이다.
국정원은 공개정보를 처리하는 생성형 AI·의료형 로봇팔, 교육·연구실험 목적 달성을 위해 불가피하게 도입된 클라우드 서비스 등 특수 목적 클라우드 서비스를 대상으로 보안검증 예외 규정도 탄력적으로 운영할 계획이라고 밝혔다.
N2SF 대규모 정보화 사업 적용…공급망 보안 통합관리
국정원은 N2SF 정책 확산을 위해 국가·공공기관의 대규모 정보화 사업에 N2SF를 적용하기로 했다. 지난해 9월 N2SF 정책 시행에도 각 기관이 정보화 사업을 추진하면서 N2SF 보안대책을 충분히 반영하지 않고 있다는 판단에서다.
이에 국정원은 과기정통부 산하 한국지능정보사회진흥원(NIA) 주관의 태스크포스(TF)를 구성해 대규모 정보화 사업의 기획·예산 요구 단계부터 N2SF 보안대책을 반영할 수 있도록 세부 절차를 수립하고 있다.
국정원은 각 기관이 N2SF 환경을 구축할 때 활용할 수 있도록 N2SF 보안통제 항목을 지원하는 보안솔루션 목록과 업무정보 등급 분류 참조 가이드도 마련해 배포할 예정이다.
또 국정원은 내년까지 국가·공공기관이 도입하는 소프트웨어 상품의 소프트웨어 구성요소명세서(SBOM)를 등록·관리하는 '공급망보안 통합 관리 시스템'을 개발한다.
2028년까지는 '국가 취약점 DB'를 구축할 예정이다. 국가 취약점 DB는 국내외 유통되는 상용·공개 소프트웨어의 취약점 공개정보와 국정원·유관기관이 발굴한 정보, 취약점 인텔리전스 서비스 등을 통해 수집한 정보를 종합·관리하는 데이터베이스다.
국정원은 공급망보안 통합 관리 시스템을 통해 SBOM을 기반으로 소프트웨어 공급망 위협을 실시간 모니터링하고 관련 정보를 전파해 공급망 위협에 대응할 계획이다. 국가 취약점 DB를 통해서는 소프트웨어 취약점 정보를 통합 관리한다.
sumin02@news1.kr