22일 한국인터넷진흥원(KISA)에 따르면 전 세계에서 공개되는 소프트웨어 취약점(CVE)은 2023년 2만9066건에서 2024년 3만9962건, 지난해 4만8185건으로 늘었다. 올해는 약 6만6000건에 이를 것으로 전망된다.
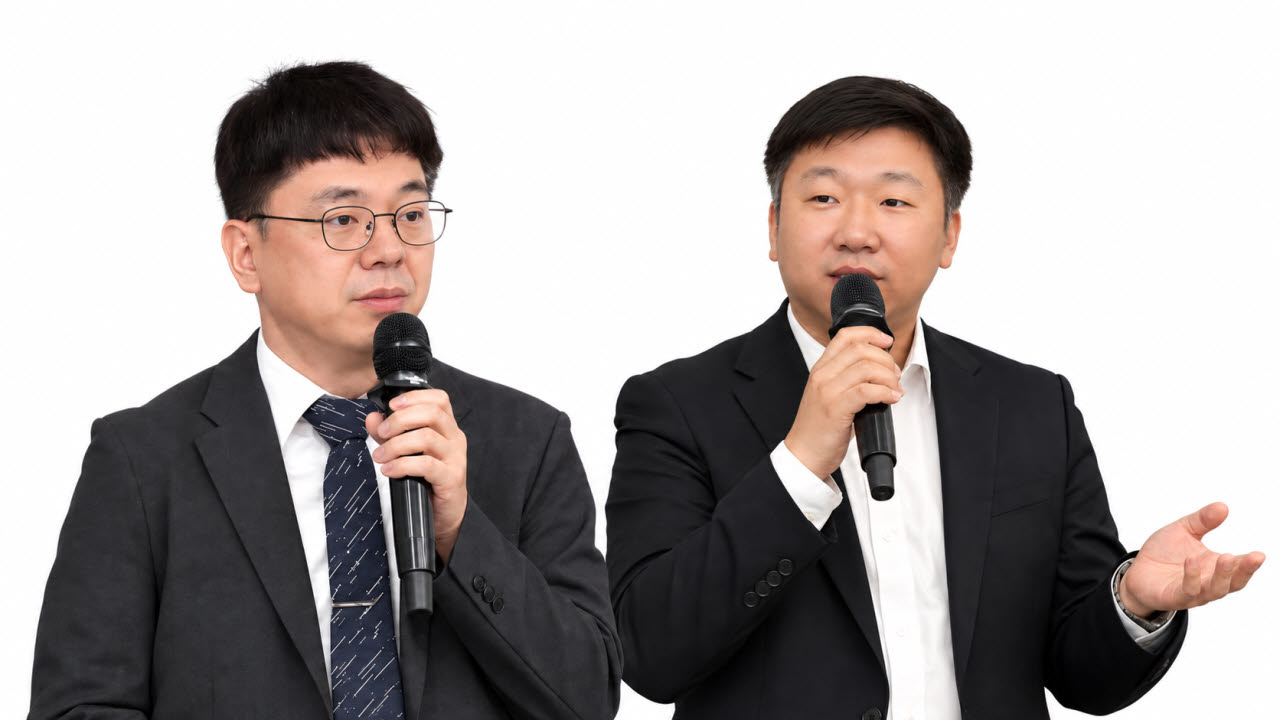
배승권 KISA 취약점관리센터장(왼쪽)과 김은성 KISA 위협대응정책팀장(오른쪽) (사진=한국인터넷진흥원)
배승권 KISA 취약점관리센터장은 “이제는 얼마나 많은 취약점을 발견하느냐보다 실제 위험한 것이 무엇인지 정확하게 선별하고 신속하게 조치하는 것이 중요해지고 있다”고 말했다.
취약점이 많이 발견된다고 실제 사이버 위험이 같은 비율로 커지는 것은 아니다. AI를 활용한 보안 연구가 늘면서 과거에는 찾기 어려웠던 취약점까지 대량으로 발견되고 있기 때문이다. 결국 수많은 취약점 중 실제 공격에 활용될 가능성이 높은 것을 얼마나 빨리 가려내느냐가 중요해졌다는 설명이다.
방어에도 AI가 투입되고 있다. 과학기술정보통신부와 KISA는 오픈AI의 사이버보안 프로그램인 GTAC에 참여해 GPT-5.5-사이버를 활용한 취약점 점검을 진행하고 있다. AI가 먼저 취약점 후보를 찾으면 보안 전문가가 실제 공격 가능성과 오탐 여부를 다시 확인한다.
AI를 활용하면 사람이 일일이 코드를 들여다보던 것보다 빠르게 취약점 후보를 찾을 수 있다. 배 센터장은 기존에 일주일에서 한 달가량 걸릴 수 있었던 작업을 AI로 줄여 기업에 취약점 정보를 전달하는 속도도 앞당길 수 있다고 설명했다.
다만 해외 AI에만 의존하기는 어렵다는 지적도 나온다. 사이버보안 AI를 제대로 활용하려면 어떤 시스템을 쓰고 있는지, 어디에 취약점이 있는지 등 민감한 정보를 모델에 제공해야 하기 때문이다. 군·방산망이나 국가 핵심 인프라의 로그와 취약점 정보는 해외로 보내기 더욱 어렵다.
국내에만 존재하는 보안 환경도 문제다. 북한 등 한국을 겨냥한 지능형지속위협(APT)은 물론 HWP·HWPX 문서, 망분리, 국산 디지털저작권관리(DRM) 등은 해외에서 개발된 범용 AI가 충분히 학습하기 어려운 영역이다.
이에 한국 환경에 특화된 보안 파운데이션 모델을 확보해야 한다는 주장이 힘을 얻고 있다. 모든 분야에서 GPT나 클로드 같은 글로벌 프론티어 모델과 경쟁하기보다 취약점 분석과 코드 검증, 침해사고 대응 등 보안 분야에 집중하는 방식이다.
김은성 KISA 위협대응정책팀장은 최근 이데일리와 만나 한국형 보안 특화 AI에 대해 “국가 차원에서 갖춰야 할 전략 자산”이라고 평가했다. 범용 AI와 정면으로 경쟁하기보다 국내에 축적된 보안 데이터와 전문성을 활용하면 특정 분야에서는 경쟁력을 확보할 수 있다는 설명이다.
개발 주체 역시 정부와 민간의 역할을 나눠야 한다고 봤다. 김 팀장은 “주도는 국가가 하고 활성화는 민간이 해야 한다”며 “결국 민간이 기술을 활용해 산업적으로 서비스화해야 성공 여부가 갈릴 것”이라고 말했다.
AI가 사이버 공격의 도구가 된 만큼 방어 진영의 AI 활용도 선택이 아닌 필수가 되고 있다. 배 센터장은 “공격이 빨라지는 만큼 우리도 얼마나 빠르게 준비하고 대응하느냐가 중요하다”고 강조했다.