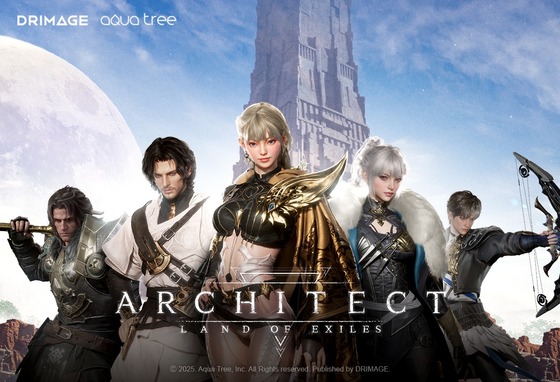
아키텍트 (드림에이지 제공)/뉴스1
드림에이지가 서비스하는 다중접속역할수행게임(MMORPG) '아키텍트: 랜드 오브 엑자일'(아키텍트)에서 외부의 비정상적인 접근으로 이용자 137명의 개인정보가 유출됐다. 드림에이지는 29일 공지를 통해 최근 아키텍트 서버 점검 과정에서 외부의 비정상적인 접근을 확인하고, 시스템 차단 및 보안 강화 조치를 진행했다고 밝혔다. 이후 상세 조사에서 일부 이용자의 개인정보가 외부로 유출된 사실을 확인했다. 개인정보가 유출된 이용자는 계정 기준 총 137명이다. 유출은 지난 12일 오후 11시 30분부터 13일 오후 1시 40분까지 이뤄졌다. 유출 정보에는 이용자 가입 시 내부적으로 사용자 식별을 위해 생성하는 번호 값인 'IMID'가 포함됐다.
게임 서비스 이용 과정에서 쓰이는 게임서버유저 ID와 캐릭터 ID, 로비기기 ID 및 기기 정보 등 무작위 식별 값도 유출됐다. 드림에이지는 해당 정보가 서비스 처리 과정에서 이용자 개인정보를 대신해 매칭에 쓰이는 내부 식별 값이라고 설명했다.
외부에서 해당 정보만으로 개인을 식별할 수 없으며 계정 도용이나 결제 위조 등으로 이어질 가능성도 없다고 주장했다. 회사는 이상 접근을 감지한 13일부터 15일까지 방어 패치 배포, 외부 접근 차단, 전사 방화벽 내 IP 차단 등을 시행했다. 현재는 전체 인프라 상단 방화벽으로 추가 공격을 막는 한편 관련 로그를 분석 중이라고 설명했다.
앞으로 외부 호출 애플리케이션 프로그래밍 인터페이스(API) 전수 조사와 접근 제어 강화, 배포 프로세스 통제 및 보안 모니터링 강화 등 추가 대책도 적용할 계획이다. 드림에이지는 한국인터넷진흥원(KISA)과 개인정보보호위원회 등 관계 기관에 개인정보 유출 사실을 신고하고 유출 대상 이용자 137명에게 개별 안내를 진행했다. 드림에이지 측은 "이용자 여러분께 심려를 끼쳐드린 점 진심으로 사과드린다"며 "추가 보완책을 적용해 동일한 사고가 재발하지 않도록 만전을 기하겠다"고 했다. 아키텍트는 아쿠아트리가 개발하고 드림에이지가 서비스하는 MMORPG로, 지난해 10월 국내에 출시됐다.
드림에이지는 16일 한국을 포함해 대만·홍콩·마카오 등 아시아 9개 지역 이용자가 함께 플레이하는 통합 글로벌 리전을 열었다.
Kris@news1.kr