30일 국회 과학기술정보방송통신위원회 소속 이정헌 더불어민주당 의원이 과학기술정보통신부와 한국인터넷진흥원(KISA)에서 받은 자료에 따르면, 과기정통부는 지난해 민간기업으로부터 보안 취약점 점검 여부를 확인하는 서류를 제출받았다.
기업이 어떤 취약점을 발견했는지, 이를 실제로 보완했는지는 정부가 확인하지 않았다.
정부는 지난해 10월 ‘범부처 정보보호 종합대책’을 발표하면서 국민 대다수가 이용하는 1650개 IT 시스템의 보안 취약점을 점검하겠다고 밝혔다. 대상은 공공기관 기반시설 288개, 중앙·지방 행정기관 152개, 금융업 261개, 통신·플랫폼사 등 정보보호 관리체계(ISMS) 인증기업 949개였다.
하지만 민간기업에 대해서는 자체 점검 결과만 제출받았다. 과기정통부는 취약점 정보가 민감하다는 이유로 세부 내용을 받지 않고 기업이 자체 관리하도록 했다고 설명했다.
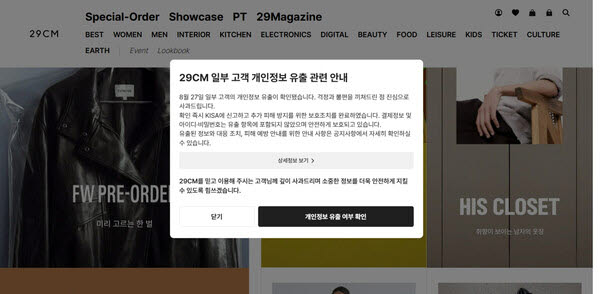
무신사가 운영하는 패션 플랫폼 29CM. 고객 이름은 13만8841건, 이름·이메일주소·전화번호·배송정보 등의 종합 정보는 2만1011건 유출됐다.
무신사가 운영하는 패션 플랫폼 29CM에서는 고객 개인정보 16만여건이 유출됐다. 하이브 자회사 위버스컴퍼니가 운영하는 팬 플랫폼 위버스에서도 개인정보 40만건 이상이 유출됐다.
에쓰오일토탈에너지스윤활유와 SSG닷컴은 개인정보 유출 여부는 확인되지 않았지만, 이상 징후를 탐지한 뒤 지난 9월 KISA에 침해사고를 신고했다. 현재 정부가 사고 원인 등을 조사하고 있다.
이들 기업을 포함한 8개 기업은 지난해 정부 보안점검 대상에 포함됐으며 모두 ‘점검 완료’로 회신했다.
이정헌 의원은 “기업 950여곳을 점검했다지만 실제로는 셀프점검에 그쳤다”며 “정부가 취약점을 직접 확인하는 사전 검증과 사고 이후 관리·감독을 강화해야 한다”고 말했다.