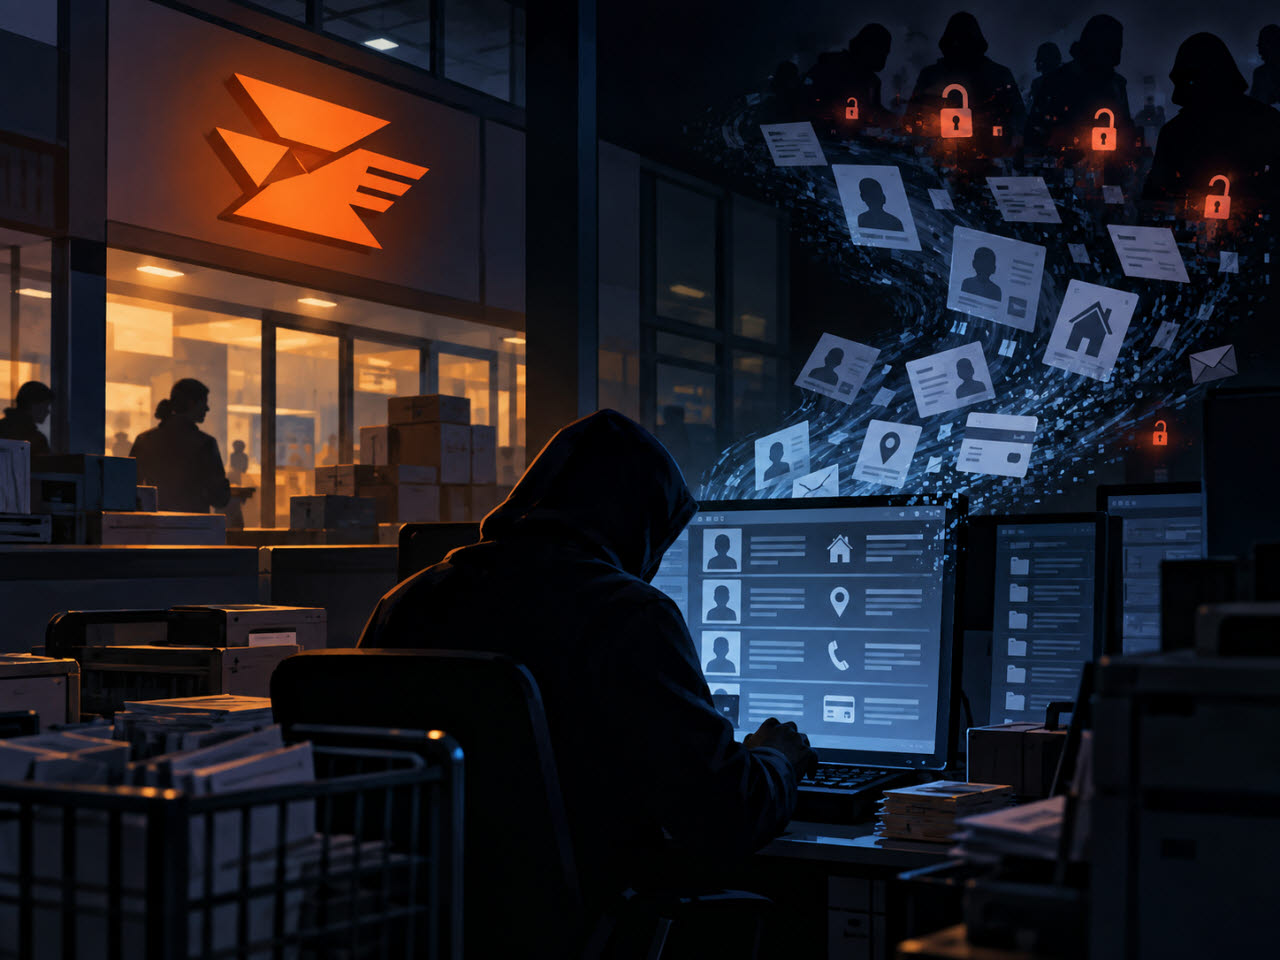
(AI 생성 이미지)
국회 과학기술정보방송통신위원회 소속 서천호 국민의힘 의원이 6일 우정사업본부로부터 제출받아 공개한 자료에 따르면, 우편물 접수와 배달, 고객정보 조회 등 우편업무 전반에 사용되는 우정사업본부 내부 전산시스템인 포스트넷을 통한 최근 5년간 이상조회 적발 사례는 단 한 건도 없었다.
이상조회 점검은 대량 다운로드와 비인가 접속, 외부 원격접속 등을 중심으로 이뤄지고 있다. 하지만 직원이 업무와 무관하게 개인정보를 조회하더라도 이를 실시간으로 탐지하거나 즉시 차단하는 기능은 없는 것으로 나타났다.
개인정보 조회 시 구체적인 업무 목적이나 사유를 입력하도록 하는 절차도 마련돼 있지 않았다. 점검 역시 실시간 방식이 아닌 월 1회 접속기록을 확인하는 사후점검 방식으로 이뤄지고 있다.
더욱이 개인정보 조회 권한 자체도 광범위하게 부여돼 있었다. 우정사업본부 관련 전체 인력 약 4만8919명 가운데 발송인과 수취인의 성명, 전화번호 등 개인정보를 조회할 수 있는 계정은 3만8213개로 전체의 약 78%에 달했다. 세부적으로는 공무원 2만8341명, 공무직 등 2494명, 별정우체국 직원 2647명, 취급국 직원 1398명, 산하기관 직원 3333명에게 개인정보 조회 권한이 부여돼 있다.
우편물 종적조회도 지역 제한 없이 전국 우체국에서 가능해 자신의 담당 업무나 근무지역과 직접적인 관련이 없는 정보에도 접근할 수 있는 구조다. 조회 권한은 넓게 열어두면서 정작 부정조회 여부를 실시간으로 걸러낼 장치는 제대로 갖추지 못한 셈이다.
실제 최근 현직 우체국 직원이 고객의 주소와 전화번호 등 개인정보를 업무와 무관하게 조회한 뒤 ‘보복대행’ 조직에 제공한 혐의로 경찰 수사를 받고 있다. 포스트넷의 기존 보안 점검이 내부 직원의 업무와 무관한 개인정보 조회를 사실상 걸러내지 못했다는 점에서 우정사업본부의 개인정보 보호체계 전반에 대한 재점검이 필요하다는 지적이 나온다.
특히 포스트넷을 통한 개인정보 조회 권한이 수만명에게 부여돼 있는 상황에서 조회 목적 기록이나 실시간 이상행위 탐지, 즉각적인 접근 차단 기능이 없을 경우 유사한 내부자 정보유출을 사전에 막기 어렵다는 비판이 제기된다.
서 의원은 “국민이 우체국을 믿고 맡긴 개인정보가 내부 직원의 부정조회로 범죄에 이용됐는데도 5년간 이상조회 적발은 0건이었다”며 “우정사업본부는 이번 사건을 계기로 포스트넷 개인정보 보호체계 전반을 다시 점검하고 실효성 있는 개선대책을 마련해야 한다”고 촉구했다.