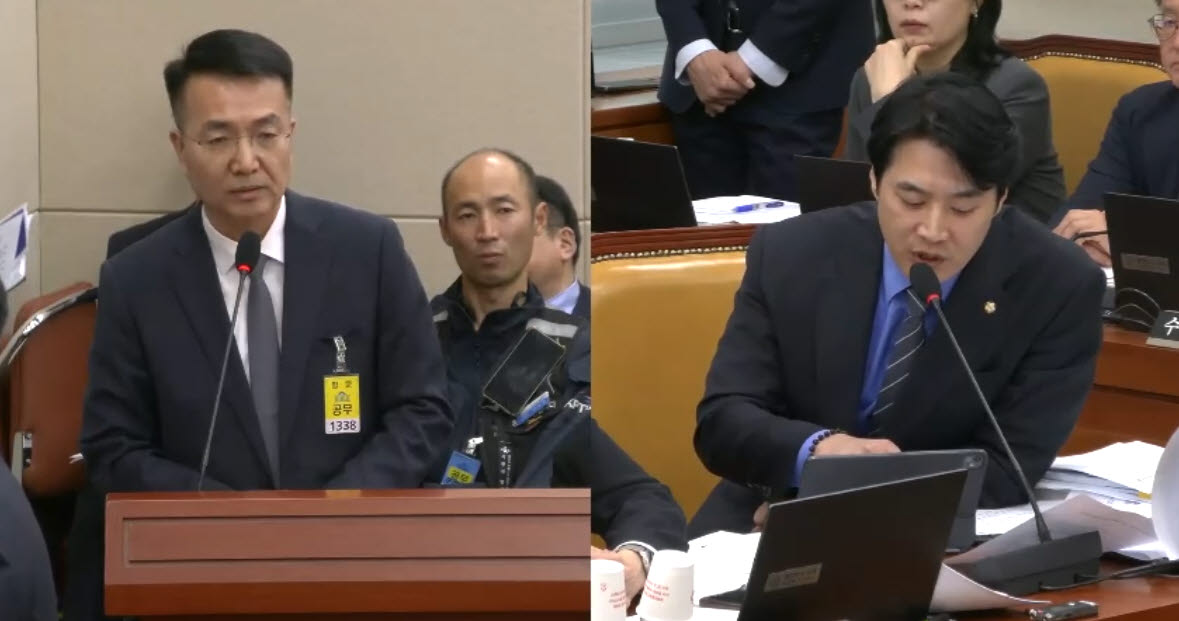
한준호(우측) 민주당 의원이 홍관희 LG유플러스 정보보안센터장에게 질의하고 있다(사진=국회방송)
한 의원은 KISA가 작년 7월 19일 침해 정황을 통보했고, 이후 8월 12일 계정관리시스템(APPM) 관련 서버 OS 작업이 이뤄진 점을 지적했다. 이어 그는 “보통 침해 가능성 통보를 받으면 서버 OS를 재설치하기 전에 원본 상태를 보존하는 것이 기본 아니냐”고 물었다.
홍 전무는 “원본상태 보존할 수 있는 범위 내에서 조치를 취했다고 생각한다”며 “일부 미흡한 부분이 있었다”고 답했다.
또 한 의원은 재설치 전 서버 이미지를 KISA에 제출했다는 점을 언급하며, 단순 백업인지 디스크 전체를 비트 단위로 복제한 포렌식 이미지인지 물었다.
홍 전무는 “현재 수사 중인 사항이라 말씀드리기 어렵다”면서도 “포렌식할 수 있는 자료로 제출한 것으로 알고 있다”고 답했다.
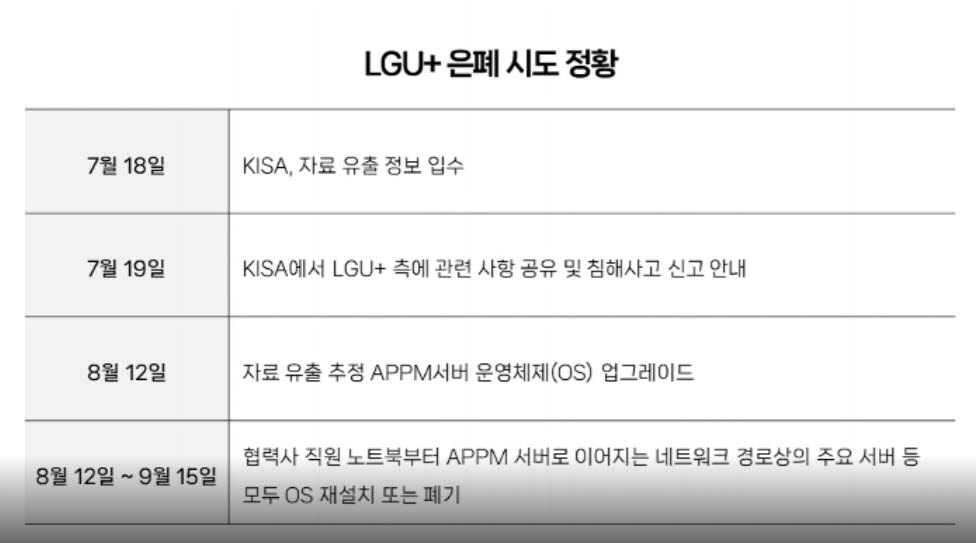
(사진=한준호 의원실)
한 의원은 “7월 19일 통보 이후 8월 12일까지 한 달 가까운 시간이 있었는데, 8월 12일에 갑자기 서버 OS 작업을 했다는 것 자체가 의심을 받을 수밖에 없다”고 비판했다.
또 “이미지도 제출하고, 원본도 보존돼 있다고 주장하는데, 정부 민관합동조사단은 왜 OS 재설치로 침해 흔적과 공격 경로를 확인할 수 없다고 공식 발표를 하느냐”며 “LG유플러스 대응이 제일 이해가 안 간다”고 말했다.