국회 과학기술정보방송통신위원회 국정감사에서 최형두 국민의힘 의원이 연이어 터지는 대형 해킹 사고를 두고 정부의 안일한 대응 체계를 강력히 질타했다. 최 의원은 국가정보원과 과학기술정보통신부, 국방부 등으로 분산된 보안 대응 체계를 하나로 통합할 ‘범정부 컨트롤타워’ 구축을 촉구했다.
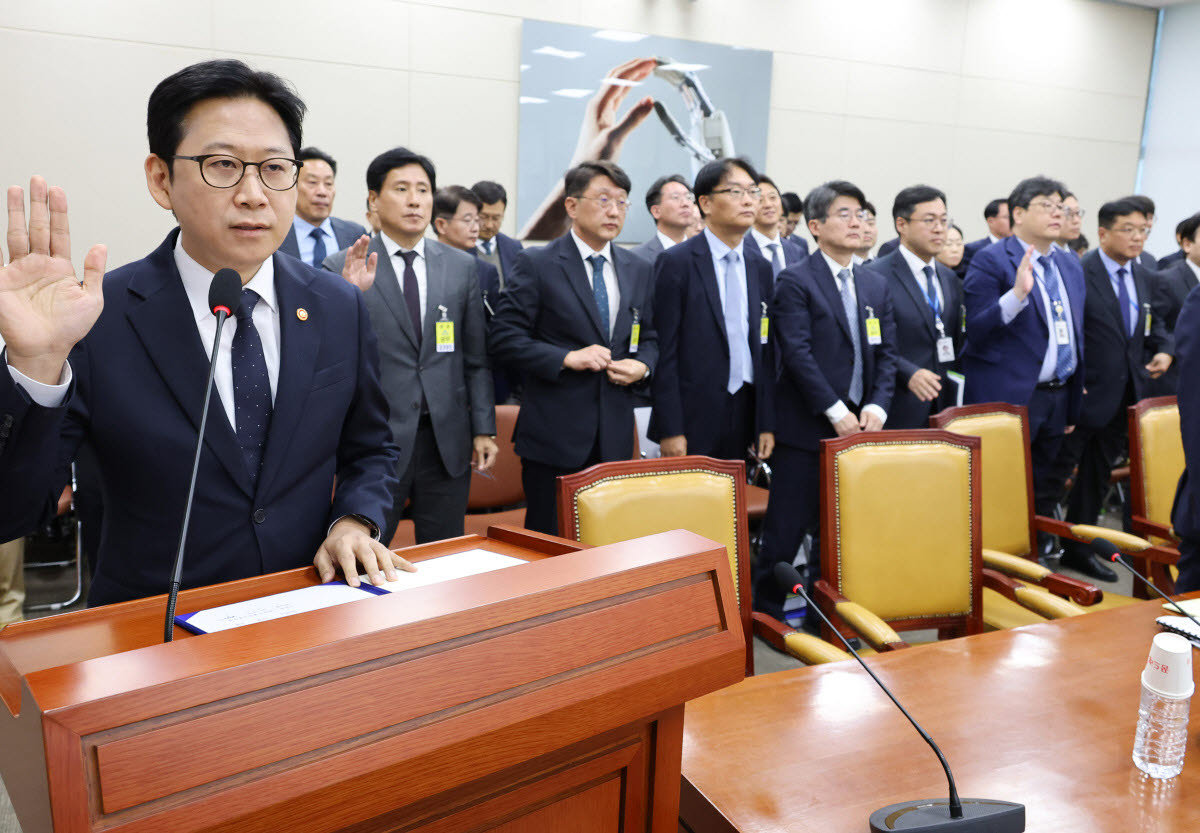
배경훈 부총리 겸 과학기술정보통신부 장관이 6일 국회에서 열린 과학기술정보방송통신위원회 국정감사에서 증인 선서를 하고 있다.(사진=연합뉴스)
최 의원은 통신, 금융, 유통, 공공 등 분야를 가리지 않고 전방위로 확산하는 사이버 위협을 거론했다. 최 의원은 “사이버 해킹, 사이버 공격, 데이터 유출은 전부 과기정통부 일”이라며 “작년 SKT, KT, 롯데카드, 쿠팡에 이어 이제는 정부 포털과 신한·KB국민·하나·부산은행 등 시중은행까지 뚫리고 있다”고 지적했다.
특히 국가기반시설 운영 기관인 한국전력의 보안 허점을 강력히 문제 삼았다. 최 의원은 “지난 10월 1일 한국전력 전 직원 2만 4000여 명의 정보가 외부 게시판에 올라갔다”며 “대통령이 작년 9월 ‘보안 없이는 AI 강국도 사상누각’이라고 강조했는데, 정부에 과연 그런 경각심이 있는지 의심스럽다”고 꼬집었다.
이어 해킹 위협은 급증하는데 관련 예산은 거꾸로 줄어드는 역행 현상을 비판했다.정보보호 예산(제로 트러스트 관련 등)은 작년 62억원에서 올해 45억원으로 27%나 줄었다.
◇“액티브X가 북한 해킹 숙주…9·11급 컨트롤타워 필요”
특히 최 의원은 민간기업 대비 허술한 방어체계를 갖추고 있는 공공기관에 대해 지적했다. 이용자 PC에 설치를 강요해 온 기존 보안 프로그램(액티브X류)에 대해서도 비판했다.
최 의원은 “우리 국민은 20년 넘게 관공서나 은행 사이트에 들어갈 때마다 보안 프로그램을 깔아왔지만, 카이스트 연구진이 7종을 분석해보니 심각한 취약점 17곳이 나왔다”며 “괜히 국민만 고생시키고 오히려 북한 해킹 경로의 숙주가 되고 있다”고 지적했다.
그는 “이번에 뚫린 곳은 이용자 PC가 아니라 정부24 서버, 은행 외부 접점, 한전 내부 명부 등 모두 서비스 제공자 쪽”이라며 “이용자에게 프로그램이나 깔게 하는 방식으로는 사고를 막을 수 없으며, 이제는 정부와 관계기관이 스스로 책임져야 하는 시대”라고 강조했다.
대안으로는 신원 검증을 매번 거치는 ‘제로 트러스트’ 보안 모델 도입을 제시했다.
최 의원은 “미국은 연방 차원에서 제로 트러스트를 엄격하게 시행 중이고 일본도 추진하고 있다”며 “국내 일각에서는 지금의 사이버 해킹 상황이 9·11 사태에 버금간다는 지적까지 나오는 만큼, 미국이 9·11 이후 대응 체계를 재편했듯 우리도 국정원·과기부·군으로 나뉜 구조를 넘어서는 범정부 차원의 컨트롤타워를 신속히 만들어야 한다”고 피력했다.
배경훈 과기부총리 겸 장관은 “문제의 심각성을 굉장히 잘 인지하고 있다”며 “올해 1월 정보보호 대책을 발표하고 정보통신망법 개정 등 후속 조치를 진행했다”고 답했다.
이어 “AI 보안 위협에 대응하기 위해 보안 특화 AI 모델 사업 등을 추진 중이며, 프런티어AI 준비하고 있다” “국제 협력, 자체 역량 확보를 위한 노력을 게을리하지 않고, 조속히 대응할 수 있는 역량과 체계를 갖추도록 하겠다”고 답했다.