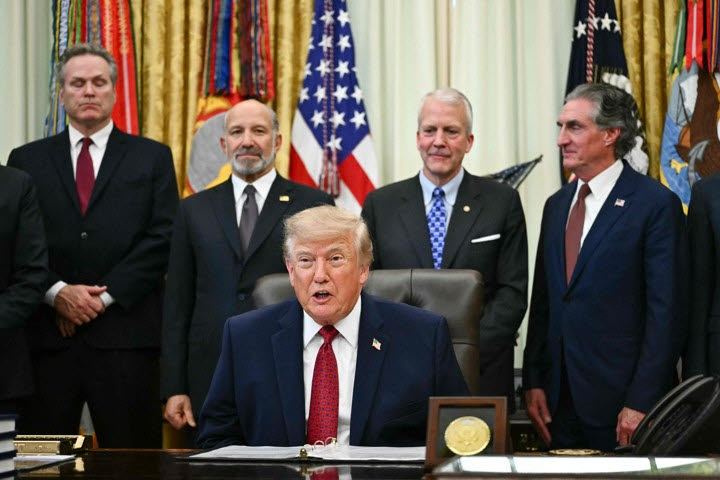
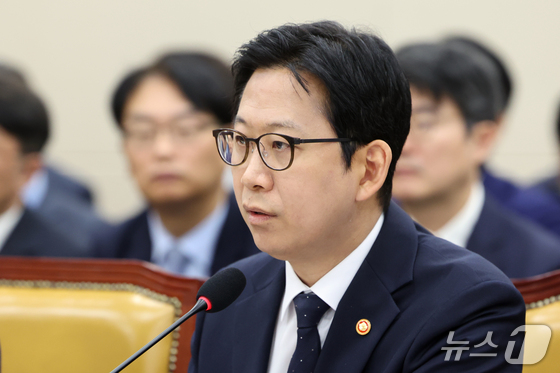
배경훈 부총리 겸 과학기술정보통신부 장관이 6일 서울 여의도 국회 과학기술정보방송통신위원회에서 열린 과기부 등에 대한 국정감사에서 의원 질의에 답하고 있다. 2026.10.6 © 뉴스1 황기선 기자
인공지능(AI)을 활용한 사이버 공격 우려가 커지는 가운데 관련 정부 예산이 누락됐다는 지적이 이어지자 과학기술정보통신부가 해명에 나섰다. 정부의 취약점 분석을 담당하는 취약점관리센터의 내년도 운영 예산은 빠졌지만, 전체 정보보호 예산은 전년 대비 44% 증액됐다는 입장이다.
과학기술정보통신부는 6일 보도설명자료를 내고 "정부는 최근 고조되고 있는 AI 사이버 보안 위협에 대응해 우리 사회 전반의 보안역량이 획기적으로 강화될 수 있도록 '2027년 민간 분야 정보보호 예산안'을 전년 3634억 원 대비 44% 증액된 5231억 원을 편성했다"고 밝혔다.
△보안 특화 AI 모델 개발 지원(700억 원) △보안 특화 AI 모델 성능을 지속 개선하기 위한 차세대 보안 원천 기술 개발(550억 원) 등 신규 사업을 비롯해 △한국인터넷진흥원(KISA) 인터넷침해대응센터 운영(632억 원) △보안 역량이 취약한 중소기업 1만 곳 대상 AI 보안 솔루션 구독 지원(500억 원) 등 관련 예산을 편성했다는 설명이다.
이날 국회 과학기술정보방송통신위원회의 과기정통부 대상 국정감사에서는 취약점관리센터 운영 예산이 내년도 정부안에 반영되지 않았다는 지적이 이어졌다.
당초 과기정통부는 관련 예산을 편성했지만, 기획예산처에서 '보안 역량에 취약한 중소기업 지원이 우선이다'라는 이유로 해당 예산을 정부안에서 제외한 것으로 전해졌다.
취약점관리센터는 AI를 활용해 민간 주요정보통신기반시설과 상용 소프트웨어(SW), 오픈소스 등의 보안 취약점을 점검하고 있다.
이에 대해 배경훈 부총리 겸 과기정통부 장관은 "정부 재정 여건상 기반 시설 취약점 점검 부분과 관련해 우선순위가 조정되면서 정부안에 반영되지 못했다"며 "국회에서 관심 가져주시면 예산을 확보할 수 있도록 노력하겠다"고 말했다.
Ktiger@news1.kr