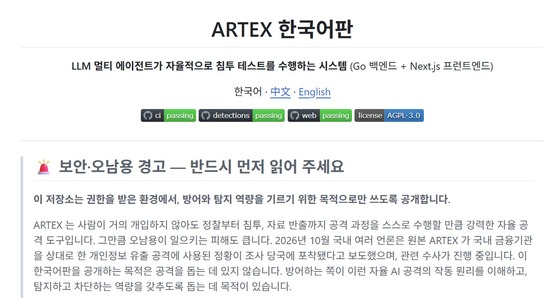
아르텍스 한국어판 프로젝트 'artex-ko' README (깃허브 갈무리)
최근 국내 금융권 해킹에 사용됐다는 정황이 제기된 중국산 인공지능(AI) 기반 자율형 침투테스트 도구 '아르텍스(ARTEX)'의 한국어판이 공개됐다.
7일 개발자 플랫폼 깃허브에는 'artex-ko'라는 이름의 아르텍스 한국어판 프로젝트가 공개돼 있다.
아르텍스는 대규모언어모델(LLM)을 활용해 사람의 개입을 최소화한 상태에서 침투 테스트를 수행하도록 설계된 오픈소스 프로그램이다.
여러 AI 에이전트가 공격 대상의 시스템과 네트워크를 분석한 후 각자 역할을 나눠 침투 경로를 찾고 필요한 보안 도구를 실행한다.
이 과정에서 새로 발견한 서버, 시스템 등 자산 정보와 취약점을 축적해 다음 단계의 공격 방법을 스스로 결정한다.
원본 프로젝트는 중국 개발자가 공개한 'Autumn-27/ARTEX'로 중국어 기반 인터페이스와 문서를 제공해 왔다.
한국어판은 이용자에게 보이는 웹 화면, 취약점 탐지 결과, 요약, 최종 보고서, 대화 응답 등을 한국어로 출력하도록 바꿨다.
한국어판 제작자는 원본에 없던 별도의 방어·탐지 자료를 추가했다. 보안 제품에서 수집한 로그를 공통 형식으로 분석할 수 있는 '시그마(Sigma)' 규칙과 네트워크 침입 탐지에 쓰이는 '수리카타(Suricata)' 규칙을 제공하고 있다.
한국어판 저장소에는 최근 국내 금융기관을 대상으로 한 개인정보 유출 공격에 원본 아르텍스가 사용된 정황이 보도됐다는 내용과 함께 악용을 경고하는 안내도 포함됐다.
제작자는 "한국어판을 공개하는 목적은 공격을 돕는 데 있지 않다"며 "방어하는 쪽이 자율 AI 공격의 작동 원리를 이해·탐지하고 차단하는 역량을 갖추도록 돕는 데 목적이 있다"고 밝혔다.
shushu@news1.kr