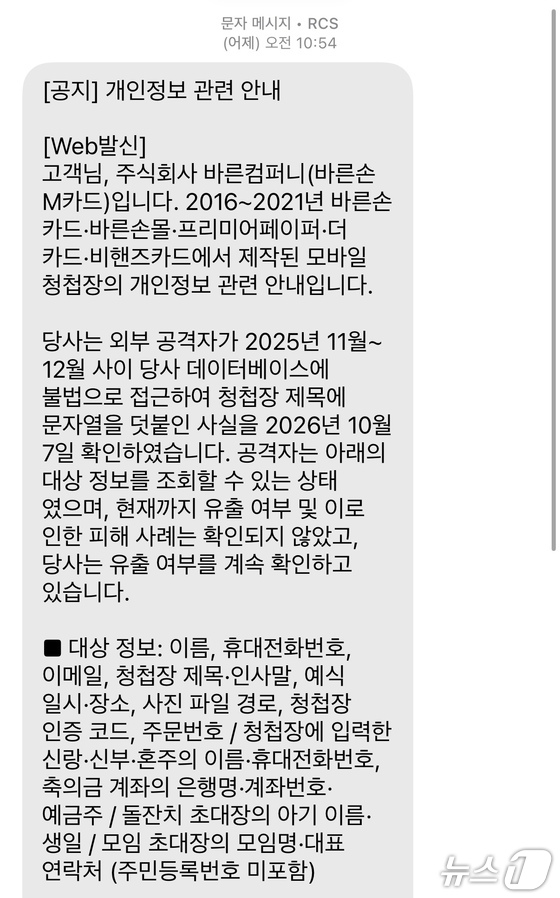
바른손카드는 전날 문자를 통해 외부 공격자의 데이터베이스(DB) 불법 접근 사실을 고객들에게 공지했다. ⓒ뉴스1 신민경 기자
청첩장 서비스 '바른손M카드'를 운영하는 바른컴퍼니에서 외부 공격자의 데이터베이스(DB) 불법 접근 사실이 확인됐다. 이름과 연락처, 예식 정보뿐 아니라 축의금 계좌번호 등 개인정보가 노출됐을 가능성이 제기되면서 회사 측이 유출 여부를 조사하고 있다.
11일 보안 업계에 따르면, 전날 바른컴퍼니는 개인정보 관련 안내문을 발송했다. 외부 공격자가 지난해 11월부터 12월 사이 회사 DB에 불법으로 접근해 모바일 청첩장 제목에 임의의 문자열을 삽입했다는 내용이었다. 회사는 이 사실을 지난 7일 파악했다.
이번 사고의 대상은 2016년부터 2021년까지 바른손카드·바른손몰·프리미어페이퍼·더카드·비핸즈카드에서 제작된 모바일 청첩장이다.
공격자가 조회할 수 있었던 정보에는 이름과 휴대전화 번호, 이메일, 청첩장 제목과 인사말, 예식 일시·장소, 사진 파일 경로, 청첩장 인증 코드, 주문번호 등이 포함됐다.
청첩장에 입력된 신랑·신부와 혼주의 이름 및 휴대전화 번호, 축의금 계좌의 은행명·계좌번호·예금주 정보도 조회 가능한 상태였던 것으로 나타났다. 돌잔치 초대장의 아기 이름과 생일, 모임 초대장의 모임명과 대표 연락처도 대상에 포함됐다. 주민등록번호는 포함되지 않았다.
다만 회사 측은 현재까지 개인정보가 실제 외부로 유출됐는지 여부와 이로 인한 피해 사례는 확인되지 않았다고 설명했다. 유출 여부에 대해서는 추가 확인을 진행하고 있다.
바른컴퍼니는 DB에 대한 불법 접근 사실을 관계기관에 신고하고 보안 취약점 점검과 공격자가 삽입한 문자열 삭제, 청첩장 인증 코드 무효화 등의 조치를 진행할 예정이다.
또한 회사나 예식 관련 업체를 사칭한 문자메시지와 전화에 주의해 달라고 했다. 이번 사고와 관련해 별도의 링크를 보내거나 개인정보 입력을 요청하지 않는 만큼 의심스러운 연락을 받을 경우 링크를 누르거나 송금하지 말 것을 안내했다. 바른컴퍼니는 "걱정을 끼쳐 드린 점 진심으로 사과드린다"고 말했다. 개인정보 관련 피해가 의심되는 이용자는 바른컴퍼니 고객센터를 통해 신고할 수 있다.
smk5031@news1.kr