
개인정보보호위원회 (이데일리 DB)
같은 기간 개인정보위가 담당자 징계를 권고한 사례는 수원시와 법원행정처 등 단 2건이었다.
수원시는 2022년 6월 개인정보의 목적 외 이용과 접근권한 부여 위반 등으로 징계 권고를 받았다. 이에 따라 관련자 1명이 파면되고 4명이 훈계 조치를 받았다. 기관 경고도 이뤄졌다.
법원행정처는 2025년 1월 접근통제 미흡으로 개인정보위의 담당자 징계 권고를 받았다. 이후 담당자 5명에 대한 훈계와 부서 주의 조치가 이뤄졌다.
2023년과 2024년, 2026년에는 징계 권고 사례가 없는 것으로 나타났다.
정부는 2023년 1월부터 국가공무원 복무·징계 관련 예규와 지방공무원 징계업무 편람에 개인정보보호법 위반 관련 징계요건을 추가했다. 개인정보 보호 의무 위반에 대한 제재 실효성을 높이기 위한 조치였다.
그러나 이후에도 개인정보위의 공공기관 담당자 징계 요구는 2025년 법원행정처 1건에 그쳤다.
◇공공기관 개인정보 유출…61.7%가 업무과실
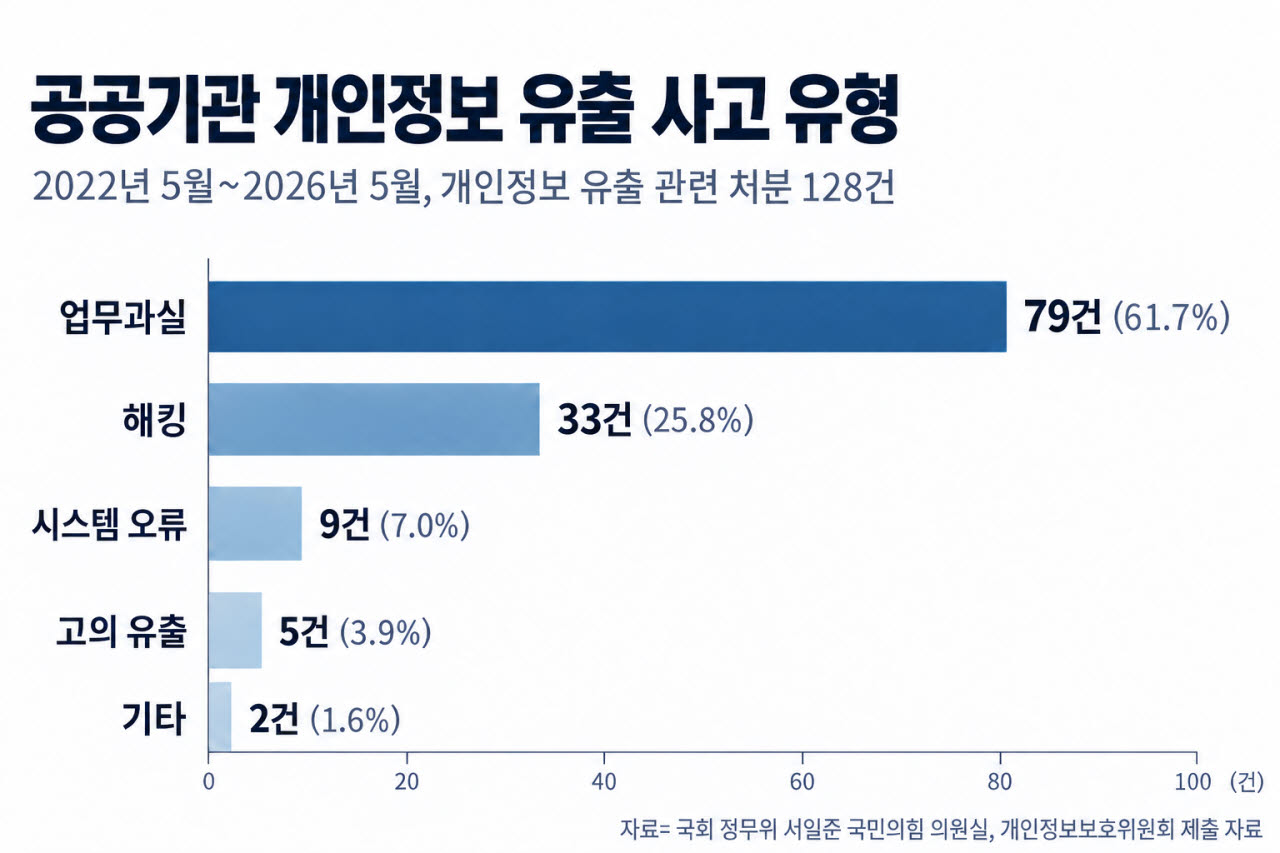
공공기관 개인정보 유출 사고 유형 (사진=생성형 AI 사용 제작 이미지)
유출 원인별로 보면 업무과실이 79건으로 전체의 61.7%를 차지했다. 해킹은 33건으로 전체의 25.8%를 차지했다.
시스템 오류 9건, 고의 유출 5건, 기타 2건 등으로 나타났다. 외부 해킹뿐 아니라 기관 내부의 관리 소홀로 인한 개인정보 유출도 상당한 비중을 차지한 셈이다.
기관 차원의 행정처분과 별개로 개인정보 책임자에 대한 문책이 충분히 이뤄지고 있는지 점검이 필요하다는 지적이 나온다.
◇개인정보위 출범 후 공공기관 담당자 징계 권고 단 14건
개인정보위가 2020년 8월 출범 이후 공공기관 개인정보 유출 사고와 관련해 담당자 징계를 요구한 사례는 총 14건이었다. 이 가운데 12건이 2021년 1월 27일 의결된 사안에 집중됐다.
2021년 1월 27일 의결된 징계 요구 12건 가운데 실제 후속 조치가 구체적으로 확인된 사례 역시 2건에 불과했다. 강원도는 담당자 3명에게 훈계 조치를, 옹진군은 부서 주의 조치를 내렸다.
나머지 10개 기관(경상북도·계룡시·동두천시·삼척시·서울시 성동구·중구·성주군·오산시·청도군·칠곡군)은 개인정보위에 회신만 했을 뿐 구체적인 이행 결과를 기재하지 않았다.