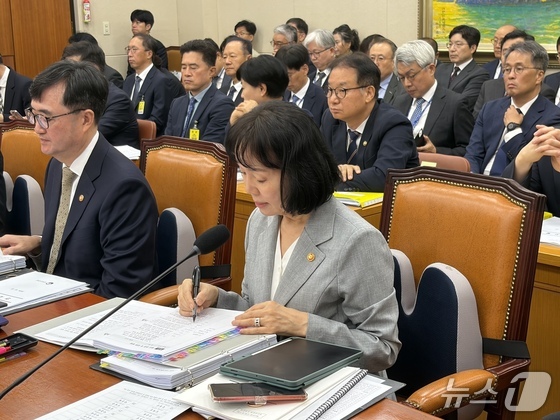
송경희 개보위원장이 국회 정무위원회 국정감사에 참석해 자리해 있다. ⓒ뉴스1 한수민 기자
개인정보 유출 사고의 초동 대응이 시급한 상황에서 기업이 여러 기관에 중복 신고하고 유사한 자료를 반복 제출해야 해 오히려 해킹 대응이라는 본질을 놓칠 수 있다는 지적이 나왔다.
이에 개인정보보호위원회(개보위)는 한 차례 신고만으로 관련 부처에 사고 정보가 전달될 수 있도록 관계부처와 협의해 시스템 개선을 추진하겠다고 밝혔다.
13일 국회 정무위원회의 개보위 국정감사에서 유동수 더불어민주당 의원은 개인정보 유출 사고 발생 시 기업이 개보위와 금융당국, 한국인터넷진흥원(KISA) 등 여러 기관에 각각 신고해야 하는 현행 체계를 지적했다.
현재 개인정보 유출 사고는 개인정보보호법에 따라 개보위 또는 KISA에, 개인신용정보 유출은 신용정보법에 따라 금융당국에 신고해야 한다. 전자금융사고와 정보통신망 침해사고 역시 관련 법에 따라 금융당국이나 KISA 등에 각각 신고하도록 돼 있다.
유 의원은 "사고 기관은 신고 의무를 이행하기 위해 정보의 성격과 적용 법리를 판단해 여러 기관에 신고하는 경향이 있다"며 "최근 금융회사 7곳 가운데 5곳도 개보위와 금융당국 양쪽에 신고했다"고 말했다.
이어 "초동 대응하기도 바쁜 상황에서 정부의 여러 부처에 신고해야 하는 상황이 발생한다"며 "하나의 사고를 여러 기관에 각각 신고하고 유사한 자료를 반복 제출하고 있는데 중복 신고·자료 제출 실태와 이에 따른 초동 대응 부담을 점검해야 한다"고 강조했다.
그러면서 "어느 관계기관에 최초로 신고하더라도 공통 사고 정보가 관계기관에 자동으로 연계되는 신고자 중심의 원스톱 체계를 구축할 필요가 있다"고 주문했다.
송경희 개보위원장은 원스톱 신고체계 구축 필요성에 공감하며 관계부처 협의를 통해 개선 방안을 마련하겠다고 답했다.
송 위원장은 "해킹을 인지하는 시점과 개인정보 유출을 인지하는 시점이 현실적으로 차이가 날 수 있지만 공통되는 영역도 있을 것"이라며 "수범자 입장에서 최대한 한 번의 신고로 해당 부처에 정보가 모두 전달될 수 있도록 관계부처가 협의하겠다"고 말했다.
이어 "이는 시스템적으로 구현돼야 하는 부분"이라며 "그 단계까지 나아갈 수 있도록 노력하겠다"고 밝혔다.
AI를 활용한 해킹 공격에 대응하기 위한 범부처 협력체계도 강화한다.
송 위원장은 "AI 해킹 공격은 초동 대응이 매우 중요하기 때문에 대응체계를 더욱 강화할 필요가 있다"며 "보안 분야는 과학기술정보통신부를 중심으로 대응 방안을 마련하고 있으며, 개인정보 보호 분야도 필요한 범위에서 함께 대응할 수 있는 구조를 짜고 있다"고 설명했다.
이날 유 의원은 개인정보 유출 사고 대응이 부처별로 분절돼 있다는 점도 지적했다. 지난해 정부가 국가안보실을 중심으로 범정부 대응체계를 구축하겠다고 밝힌 데 이어 올해 10월6일 금융·공공기관 개인정보 유출 대응 관계장관회의에서도 범부처 협업 필요성이 재차 제기됐다는 것이다.
유 의원은 "개별 정책이 소관 부처에서 집행되더라도 범부처 협업 과제의 전체 이행 상황과 부처 간 지연·공백은 종합적으로 관리할 필요가 있다"고 말했다.
이에 임기근 국무조정실장은 "개보위와 국가정보원, 과기정통부, 행정안전부 등 관련 기관이 많고 모든 부처와 공공기관이 관련돼 있는 사안"이라며 "정부 전체적으로 관리될 수 있도록 국무조정실도 필요한 역할을 하겠다"고 밝혔다.
smk5031@news1.kr