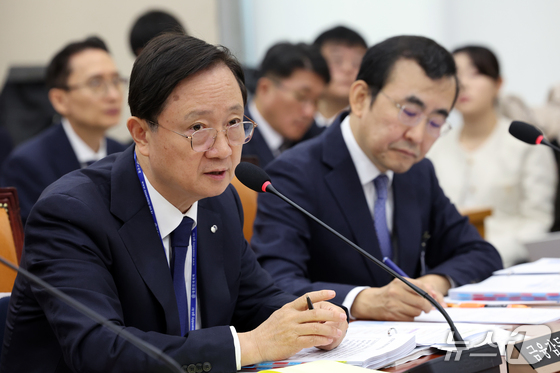
인터뷰하는 한창규 안랩 연구소장.
한 소장은 최근 뉴스1과의 인터뷰에서 인공지능(AI)이 사이버 공격에 걸리는 시간을 단축하고 대규모 공격을 동시다발적으로 수행하도록 하면서 보안 위협을 키우고 있다고 밝혔다. 다만 현재까지 AI만이 수행할 수 있는 새로운 공격 사례는 발견되지 않았다고 설명했다.
AI가 사이버 공격의 진입 장벽을 낮췄지만, 전문 지식이 없는 일반인도 AI만으로 해킹의 전 과정을 수행할 수 있게 된 것은 아니라는 의미다.
한 소장은 최근 국내 금융권을 겨냥한 해킹도 AI를 악용한 흔적이 발견됐다는 점을 제외하면 기존 공격과 큰 차이가 없다고 설명했다.
한 소장은 "(금융권 해킹에 대해) 자세한 분석 결과가 나와야 하겠지만 공격 기법이 기존의 방어체계를 완전히 무력화하는 새로운 공격이라기보다는 계정 관리나 취약점 패치 등 기본적인 보안이 미비해 공격이 발생했다고 보는 게 맞다"고 밝혔다.
AI가 취약점을 찾아내는 것과 이를 실제 공격에 활용하는 것은 별개의 문제라는 지적이다.
지난 4월 앤트로픽이 공개한 최상위 AI 모델 '미토스'가 등장하면서 AI가 기존 보안 체계를 위협할 수 있다는 우려가 커졌다. 미토스는 별도의 사이버 보안 특화 훈련 없이도 추론과 에이전틱 코딩 능력을 활용해 소프트웨어 취약점을 찾고 공격 경로를 설계할 수 있는 것으로 알려졌다.
그러나 한 소장은 미토스가 취약점을 빠르고 대량으로 찾아내는 능력은 뛰어나지만, 사람만으로는 발견할 수 없는 새로운 취약점을 찾아내는 것은 아니라고 설명했다.
한 소장은 "10층 정도의 건물에 창문이 열려있고 열려 있는 창문을 취약점이라고 한다면 창문이 열려 있는 걸 확인한 이후에도 실제 창문 안으로 들어가서 악의적인 행위를 하려면 여러 준비가 필요하다"며 "(미토스가) 취약점을 찾는 능력은 우수하지만 실제 취약점을 이용해서 공격까지 완전 자동화가 이뤄졌다기보다 일정한 수준의 공격자가 개입하는 게 일반적"이라 말했다.
취약점을 발견하더라도 이를 실제 공격으로 연결하려면 일정 수준의 전문 지식과 추가적인 준비가 필요하다는 설명이다.
한 소장은 AI를 활용한 공격에 대응하기 위해서는 새로운 기술에 대한 경계와 함께 기본적인 보안 수칙을 철저히 지키는 것이 중요하다고 강조했다.
한 소장은 "취약점 패치나 다중인증(MFA) 적용 같은 기본적인 보안 관리가 잘 적용되지 않는 경우가 많다"며 이를 강화하는 걸 가장 시급한 개선 과제로 꼽았다.
접근 권한 관리도 강조했다. 주변 시스템이나 직원의 개인용 컴퓨터(PC)가 공격받더라도 조직의 핵심 시스템으로 피해가 확산하지 않도록 접근 권한을 정교하게 설계해야 한다는 것이다.
한 소장은 사이버 공격에 있어 '사후 수습'보다 '사전 예방'에 초점을 맞출 필요가 있다고 제언했다.
이를 위해 동종 업계에서 발생한 사고와 위협에 관한 구체적인 정보를 적극적으로 공유해 선제적으로 점검하고 대응할 것을 제안했다. 한 소장은 "정보가 공유될 때 피해가 다른 쪽으로 확산하는 걸 선제적으로 예방할 수 있다"고 설명했다.
AI를 활용한 사이버 방어에서도 사람의 최종 판단이 중요하다고 강조했다. 한 소장은 "AI가 위협을 탐지했을 때 시스템을 차단하거나 격리할 수는 있지만 중요 조치는 사람 관리자나 분석가의 승인을 받는 등 사람의 판단을 한 번 더 거칠 필요가 있다"고 말했다.
sumin02@news1.kr