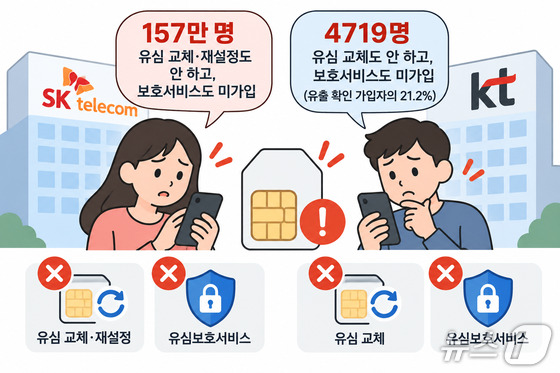
통신사의 개인정보유출 등 침해사고 이후 무료 유심 교체·재설정과 유심보호서비스 가입 등 보호조치를 모두 하지 않은 이용자 현황을 표현한 삽화. 지난 9월 말 기준 SK텔레콤은 157만 명, KT는 정보 유출이 확인된 가입자 중 4719명(21.2%)이 두 가지 보호조치 모두 이용하지 않은 것으로 나타났다. (챗GPT로 생성한 이미지) © 뉴스1
통신3사가 개인정보 유출 등침해사고 이후 무료 유심 교체와 유심보호서비스를 제공하고 있지만, 두 가지 보호조치 중 어느 것도 이용하지 않는 가입자가 상당수 남아 있는 것으로 나타났다.
SK텔레콤은 157만 명이 유심 교체·재설정을 하지 않고 보호서비스에도 가입하지 않은 상태다. KT 역시 정보 유출이 확인된 가입자 중 4719명이 유심 교체와 보호서비스 가입을 모두 하지 않았다. 이용자가 자신의 보호조치 적용 여부를 확인할 필요가 있다는 지적이 나온다.
21일 국회 과학기술정보방송통신위원회 소속 이주희 더불어민주당 의원이 과학기술정보통신부로부터 제출받은 자료에 따르면 지난 9월 말 기준 SK텔레콤(017670)의 유심 교체·재설정 대상자 2324만 명 중 886만 명(38%)이 교체·재설정을 하지 않았다.
특히 이 중 157만 명은 유심보호서비스에도 가입하지 않은 상태다. SK텔레콤 전체 유심보호서비스 가입자는 2065만 명으로 대상자의 약 89%다.
SK텔레콤에서는 지난해 4월 가입자식별정보(IMSI)와 인증키 등 유심 정보 25종이 유출됐다. 사고 이후 전 가입자를 대상으로 유심 무상교체와 유심보호서비스 가입을 지원해 왔다.
SK텔레콤 측은 "157만 명은 유심보호서비스에 가입했다가 해지한 고객"이라며 "기기변경 등을 위해 해지한 뒤 재가입하지 않은 것으로 추정된다"고 설명했다.
KT(030200) 역시 지난해 8월 확인된 불법 펨토셀 침해사고 이후 무상 유심 교체를 진행하고 있다.
지난달 기준 IMSI와 단말기식별번호(IMEI), 전화번호 유출이 확인된 가입자 2만 2227명 중 8004명(36.0%)이 유심을 교체하지 않았다. 이 가운데 4719명은 유심보호서비스에도 가입하지 않았다. 정보 유출이 확인된 전체 가입자의 21.2%에 해당한다.
KT의 전체 유심 교체 가입자는 62만 명, 유심보호서비스 가입 건수는 128만 건으로 조사됐다.
다만 두 회사의 침해사고에서 유출된 정보는 차이가 있다. SK텔레콤은 인증키 유출이 확인됐지만 KT는 인증키 등 핵심 유심 정보 유출이 확인되지 않았다. KT의 경우 악성코드가 발견된 서버에 로그 기록이 남아 있지 않아 추가 유출 가능성을 배제할 수 없는 상황이다.
유심 교체는 유출된 유심 정보가 악용될 위험을 줄이기 위한 조치다. SK텔레콤은 실물 유심을 바꾸지 않고 인증 정보 일부를 변경하는 유심 재설정도 제공하고 있다.
유심보호서비스는 유심을 다른 휴대전화에서 부정하게 사용하는 것을 제한하는 기능이다. 통신사들은 무료로 서비스를 제공하고 있으며, 이용자는 통신사 앱이나 홈페이지, 고객센터 등을 통해 가입 상태를 확인할 수 있다.
특히 SK텔레콤의 미조치 가입자 157만 명은 과거 유심보호서비스에 가입했다가 해지한 고객인 만큼, 현재 서비스 가입 여부를 다시 확인할 필요가 있다.
유심 교체와 보호서비스는 보호 방식에 차이가 있지만 반드시 두 가지를 모두 이용해야만 보호받을 수 있다는 의미는 아니다. 다만 어느 조치도 이용하지 않는 경우 유출 정보의 악용 가능성에 대비한 추가 보호 수단을 활용하지 않는 상태가 된다.
한편 글로벌 해킹 전문지 '프랙 매거진'을 통해 해킹 피해 정황이 확인된 LG유플러스(032640)는 전체 가입자를 대상으로 유심 업데이트를 진행하고 있다. 지난달 말 기준 업데이트율은 36.5%로 알려졌다.
이주희 의원은 "통신사는 전체 교체 건수만 관리할 것이 아니라 피해 고객별 유심 교체와 보호서비스 가입 여부를 교차 점검해야 한다"며 "기기변경 등으로 보호가 끊긴 이용자에 대한 추가 대책을 마련해야 한다"고 말했다.
이주희 더불어민주당 의원. 2025.10.24 © 뉴스1 김기태 기자
Kris@news1.kr