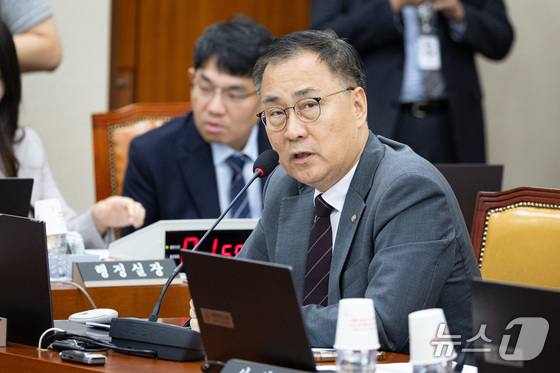
최형두 국민의힘 의원 © 뉴스1 유승관 기자
정보보호 인증을 받은 기업에서도 해킹 사고가 잇따라 발생하면서 인증제도의 실효성을 높여야 한다는 지적이 국정감사에서 나왔다.
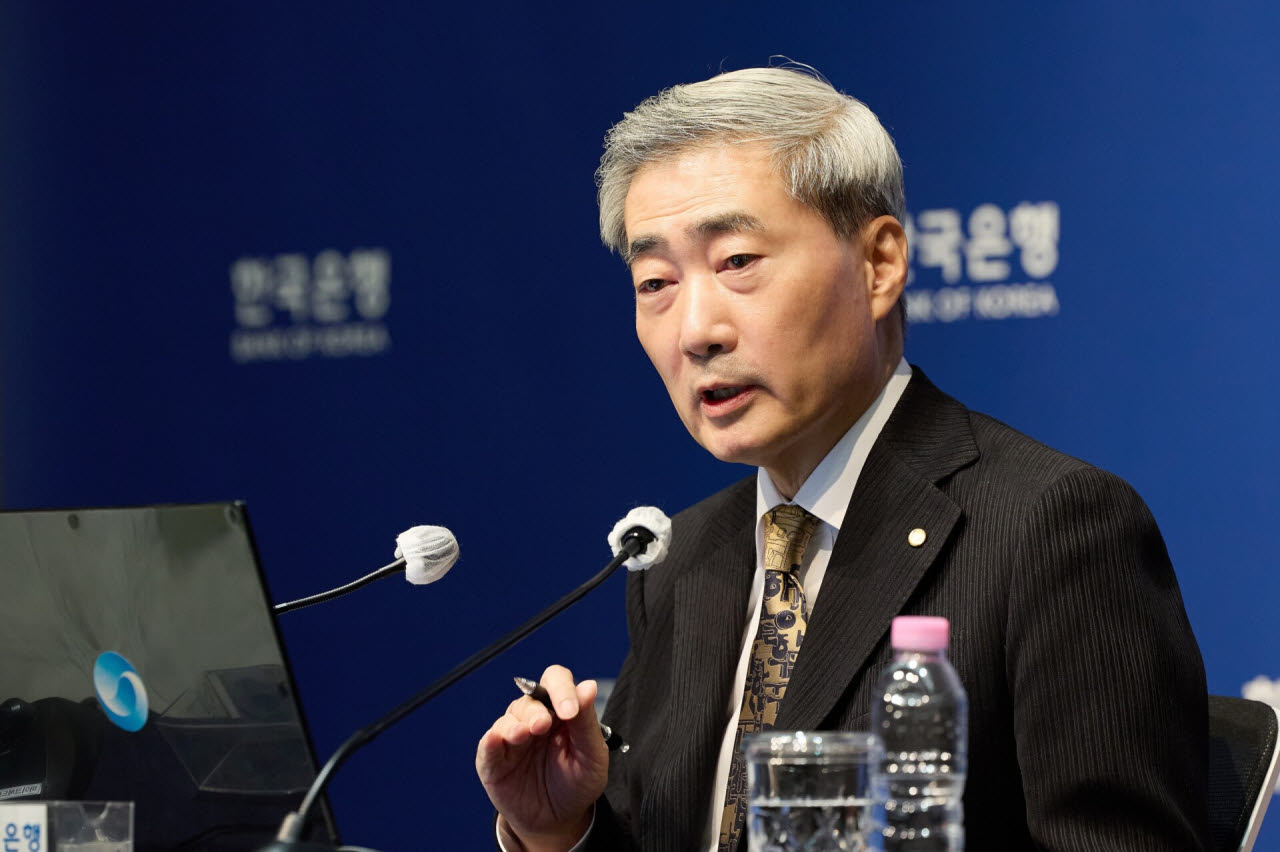
최형두 국민의힘 의원은 23일 국회 과학기술정보방송통신위원회의 과학기술정보통신부 종합감사에서 롯데카드 개인정보 유출 사고를 거론하며 과기정통부와 한국인터넷진흥원(KISA)의 인증제도 개선이 더디다고 비판했다.
최 의원에 따르면 롯데카드는 지난해 8월 정보보호 및 개인정보보호 관리체계(ISMS-P) 인증을 획득했지만 같은 달 해킹 공격을 받아 고객 297만 명의 신용정보가 유출됐다.
최 의원은 "롯데카드가 ISMS-P 인증을 받은 지 2주 만에, 그것도 8년 전에 이미 공개된 취약점으로 해킹을 당했다"며 "롯데카드에 왜 의무를 다하지 않았느냐고 물으니 '정부가 규제를 안 하니까'라고 하더라"고 말했다.
이어 "보안은 비용이 아니라 투자라는 인식을 주도록 정부가 규제 환경을 만들어야 하는데 그것을 안 하고 있다"며 "국가의 위기가 어디서 오는지에 대해 이렇게 경각심이 부족하냐"고 지적했다.
최 의원은 해킹 사고 이후 금융당국과 과기정통부의 대응 속도도 비교했다.
금융위원회가 신한은행 사고 이후 긴급회의를 열고 전 금융권 보안점검에 나선 반면, 과기정통부의 인증제도 개선은 지연되고 있다는 주장이다.
신한은행은 지난 9월 말 해킹으로 고객 약 2만 5000명의 이름과 전화번호, 연 소득, 대출 산출 한도 등이 유출됐다.
최 의원은 "금융위원회는 신한은행 사고 2주 만에 움직였다"며 "인증제도를 쥐고 있는 과기정통부와 KISA는 롯데카드 사고가 난 뒤 1년 2개월 동안 제도 개선 예정이라는 말만 반복하고 있다"고 비판했다.
이에 배경훈 부총리 겸 과기정통부 장관은 "범부처 차원에서 종합적인 대책을 세워 보고드리도록 하겠다"고 답했다.
minju@news1.kr