(사진=챗GOPT)
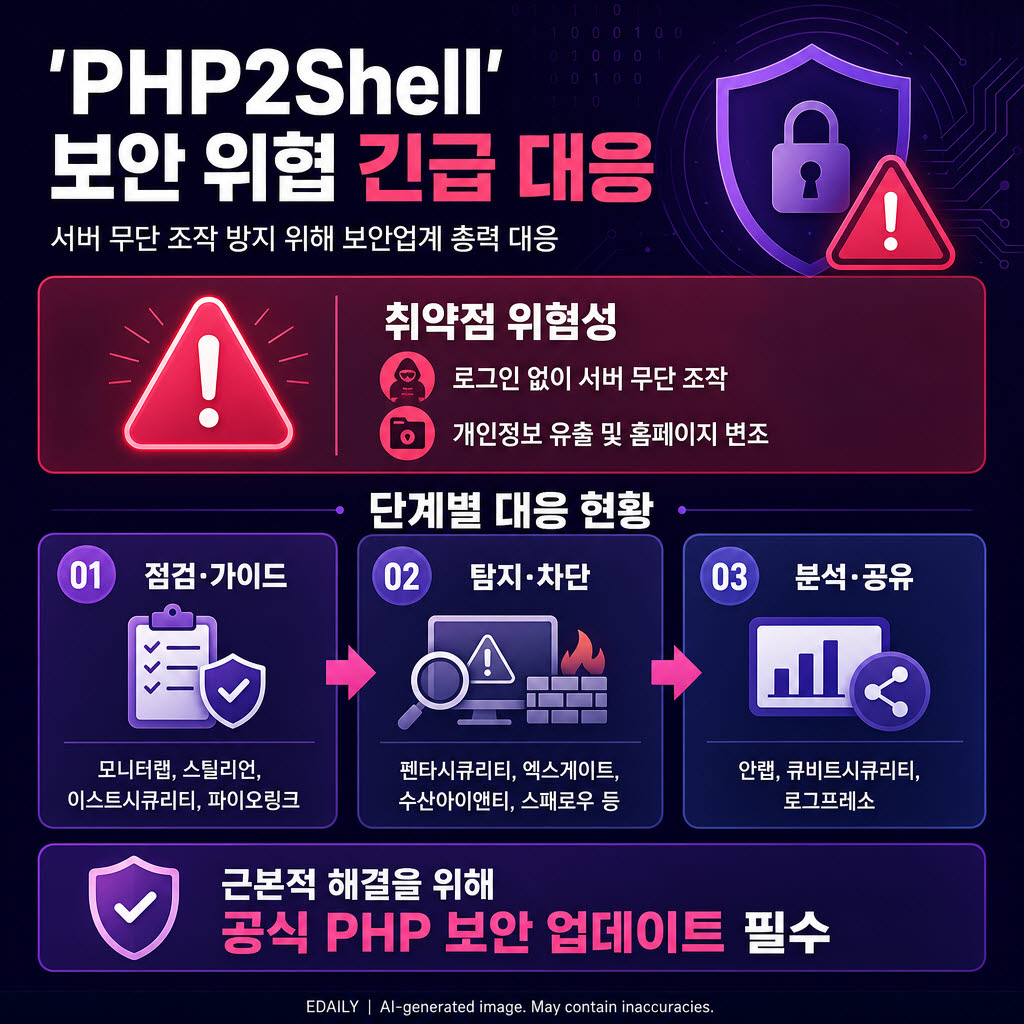
이번에 발견된 ‘PHP2Shell’은 로그인 절차 없이 외부에서 서버를 무단 조작할 수 있는 치명적인 보안 취약점이다. 방치할 경우 개인정보 유출이나 홈페이지 변조 등 심각한 피해로 이어질 수 있다. 보안 업데이트 배포 전 취약점 정보가 유출돼 이를 악용한 해외 공격 시도가 보고됨에 따라, 한국인터넷진흥원(KISA)은 즉각적인 보안 조치를 권고한 바 있다.
국내 보안기업들은 전문 기술을 활용해 단계별 대응에 나서고 있다. 모니터랩, 스틸리언, 이스트시큐리티, 파이오링크 등은 무료 취약점 점검 도구와 대응 가이드를 제공하며 기업들의 보안 위험 진단을 돕고 있다.
펜타시큐리티, 엑스게이트, 수산아이앤티, 스패로우, AI스페라, SGA솔루션즈, 코닉글로리 등은 해킹 공격 탐지·차단 기술을 지원 중이며, 안랩, 큐비트시큐리티, 로그프레소 등은 공격 분석과 침해 징후 확인, 정보 공유를 통해 피해 예방을 지원하고 있다.
다만 보안업계에서는 이러한 조치가 일시적인 보완 수단인 만큼, 근본적인 문제 해결을 위해서는 공식 PHP 보안 업데이트가 필수적이라고 강조한다. 구버전 PHP를 사용하는 기업의 경우 프로그램 수정 등 추가 작업이 수반될 수 있어 신속한 점검과 조치가 필요하다.
김진수 KISIA 회장은 “이번 대응은 국내 정보보호기업들이 보유한 기술력과 전문성을 바탕으로 사이버 위협에 적극 나서고 있다는 점에서 의미가 크다”며 “정보보호산업계의 대응 역량이 국내 기업들의 실질적인 피해 예방으로 이어질 수 있도록 정보 공유와 협력을 강화하겠다”고 말했다.