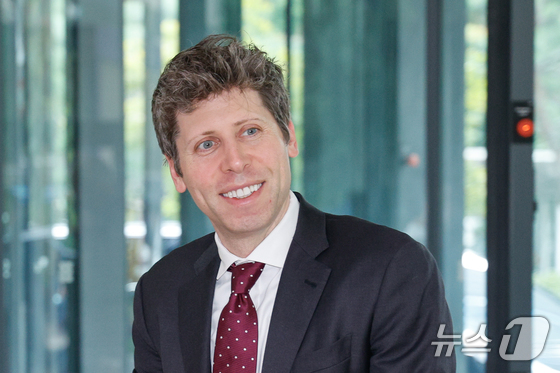
샘 올트먼(Sam Altman) 오픈 AI CEO. 2025.10.1 © 뉴스1 안은나 기자
샘 올트먼 오픈AI 최고경영자(CEO)가 인공지능(AI)이 찾아내는 소프트웨어 보안 취약점의 규모에 충격을 받았다며 기업들에 선제적인 사이버보안 대응을 촉구했다. AI의 취약점 발견 능력이 빠르게 발전하면서 보안 결함을 하나씩 수정하는 기존 대응 방식만으로는 한계가 있을 수 있다는 경고다.
29일 정보기술(IT) 전문지 컴퓨터위클리 등에 따르면 올트먼 CEO는 지난 27일(현지시간) 미국 라스베이거스에서 열린 '오라클 AI 월드 2026'에서 클레이 마고요크 오라클 공동 최고경영자(CEO)와 대담하며 이같이 밝혔다.
올트먼 CEO는 "AI 시스템들이 얼마나 많은 취약점을 찾아내고 있는지 충격적"이라며 "이러한 위협에 앞서 대응하려면 엄청난 노력이 필요할 것"이라고 말했다.
그는 기업들이 당장 AI와 관련해 우선적으로 해야 할 과제로 사이버보안 대응을 꼽았다.
올트먼 CEO는 "지금 기업에 AI와 관련해 단 한 가지만 권고할 수 있다면 AI가 초래하는 보안 위협을 제대로 이해하고 이에 대응하는 것"이라고 강조했다.
AI의 코딩과 문제 해결 능력이 향상되면서 기존에는 발견하기 어려웠던 소프트웨어 취약점들이 빠르게 드러나고 있다. 보안업계가 취약점을 찾아 수정하는 속도보다 AI가 새로운 취약점을 발견하는 속도가 빨라질 수 있다는 우려도 나온다.
올트먼 CEO는 "유일한 해결책은 이러한 문제를 모두 찾아내 수정하는 것"이라면서도 "우리가 의존하는 전체 공급망에서 모든 버그를 하나씩 패치하는 것은 너무 어려울 수 있다"고 지적했다.
이어 "네트워크 통신을 지속적으로 감시하고 이러한 취약점이 악용되지 못하도록 막는 새로운 형태의 서비스가 필요할 것"이라고 설명했다.
기존에는 보안 취약점이 발견되면 해당 소프트웨어를 수정하고 패치를 배포하는 방식으로 대응했다. 그러나 AI가 대규모 소프트웨어에서 취약점을 찾아내는 능력이 향상되면서 개별 패치뿐 아니라 공격 시도를 상시 탐지하고 차단하는 보안체계의 중요성이 커지고 있다는 의미다.
최근 AI를 활용한 보안 연구에서 발견된 PHP 소프트웨어의 치명적인 취약점 'PHP2Shell'은 이러한 변화의 사례로 거론된다.
미국 사이버보안·인프라보안국(CISA)은 지난 26일 PHP2Shell 관련 취약점 2건을 실제 공격에 악용된 것으로 확인된 취약점 목록(KEV)에 추가했다. CISA는 등록된 취약점을 우선 조치하도록 권고했다.
한편 마고요크 공동 CEO는 AI가 새로운 보안 문제를 만들어내는 것이 아니라 지난 수십 년 동안 소프트웨어에 쌓여 있던 취약점을 발견하도록 돕고 있다고 설명했다.
그는 "정체를 알 수 없는 해커가 알려주기를 기다리는 대신 AI를 통해 이러한 문제를 발견할 수 있게 돼 다행"이라고 말했다.
yjra@news1.kr