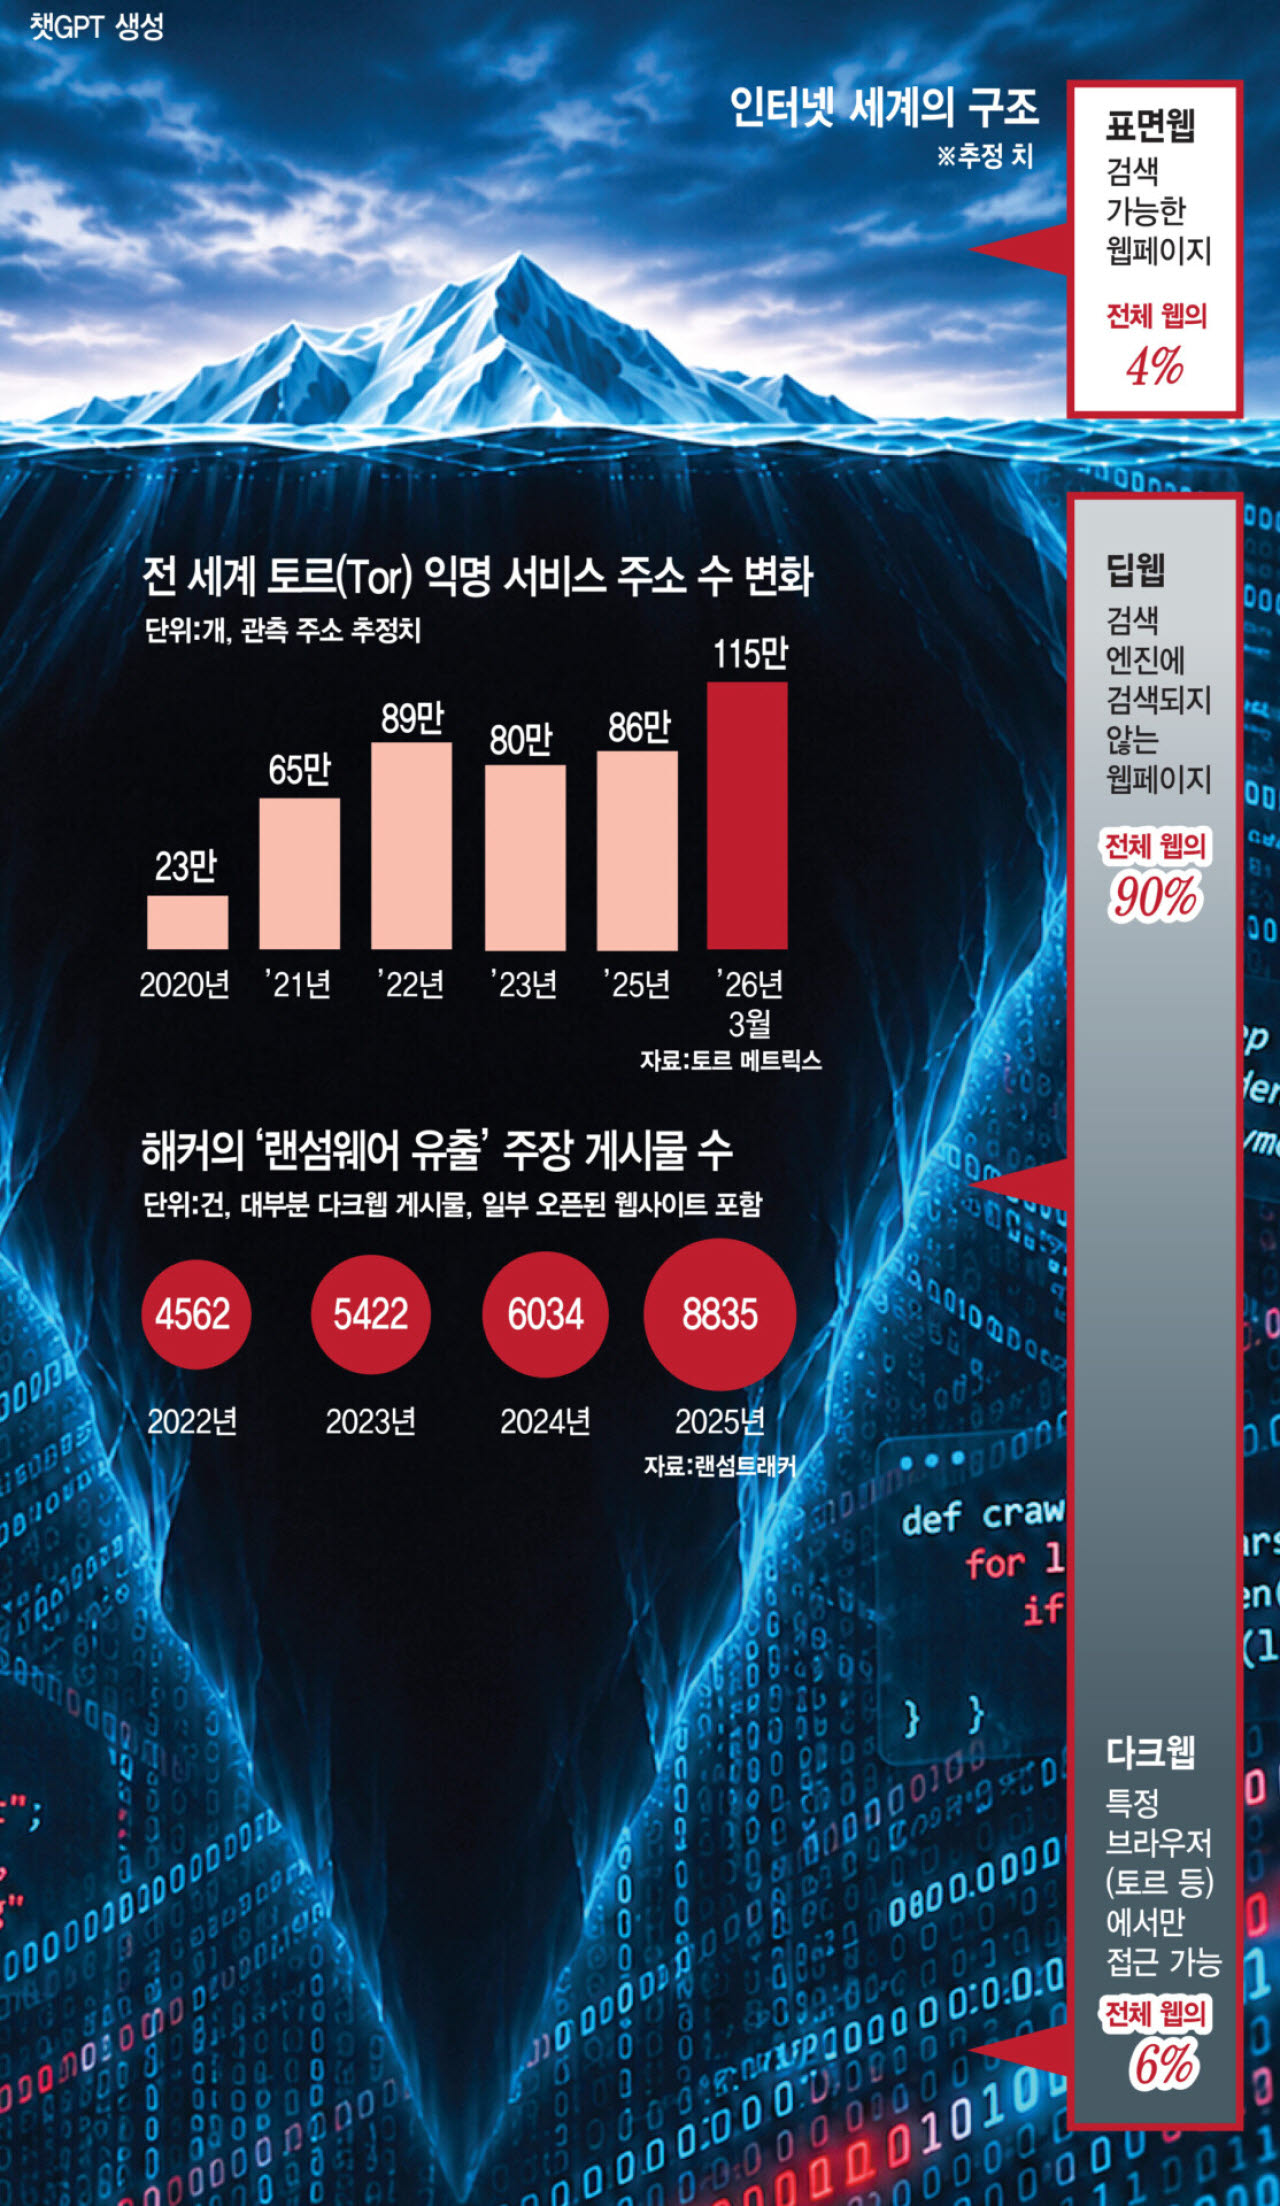
다크웹(Dark Web)은 일반 검색엔진으로 찾을 수 없는 웹 콘텐츠를 뜻하는 딥웹(Deep Web)의 일부다. 이메일이나 기업 내부 시스템 등 로그인이 필요한 웹페이지도 딥웹에 해당한다. 이중 다크웹은 토르(Tor) 같은 별도의 익명 통신 네트워크를 이용해야 접근할 수 있다.
토르는 세계 각지의 중계 서버를 거쳐 데이터를 암호화해 전달하는 기술이다. 양파처럼 암호화된 층을 하나씩 벗겨 전달한다고 해서 ‘어니언 라우터(Onion Router)’라는 이름이 붙었다. 이용자의 실제 접속 위치와 신원을 추적하기 어렵게 만드는 것이 특징이다.
다크웹에서 이뤄지는 거래 규모는 수십억달러에 이르는 것으로 추정된다. 블록체인 분석업체 TRM랩스는 ‘2026 암호화폐 범죄 보고서’에서 지난해 전 세계 다크넷 거래소의 암호화폐 유입액을 약 17억달러로 집계했다. 전년보다 20% 증가한 규모다.
여러 연구에 따르면 다크웹 내에서 탈취한 개인정보만으로도 상당한 시장이 형성돼 있다. 2023년 국제학술지 ‘Journal of Contemporary Criminal Justice’에 게재된 연구에서는 2020년 9월부터 2021년 4월까지 다크웹 거래소 30곳을 분석했다. 연구진에 따르면 일부 대형 거래소의 탈취 데이터 판매 매출은 조사 기간 9100만달러를 넘었다.
다크웹 내 거래가 활발해지면서 랜섬웨어 조직의 활동도 활발해지고 있다. 랜섬웨어는 기업 시스템을 마비시키거나 데이터를 빼낸 뒤 복구 또는 비공개를 조건으로 금전을 요구하는 악성코드와 공격 방식이다.
랜섬웨어 유출 사이트 추적 서비스인 랜섬뉴스(Ransomnews)의 ‘랜섬트래커’에 따르면 전 세계 랜섬웨어 조직이 자신의 성과를 주장하며 다크웹 등에 올린 게시물 수는 2022년 4562건에서 2023년 5422건, 2024년 6034건, 2025년 8835건으로 증가했다. 2025년에는 전년보다 46.4% 늘었다. 2022년과 비교하면 약 1.9배다.
◇국내 유출 게시물 증가…법무법인 소송자료도 다크웹에
한국 관련 개인정보 유출 게시물도 증가하고 있다. 사이버 위협 분석업체 S2W가 올해 1~9월 관측한 한국 관련 데이터 유출 게시물은 2249건이었다. 월평균 약 250건이다.
게시 경로는 다크웹·딥웹 포럼이 53%, 텔레그램이 47%였다. 포럼은 이용자들이 정보를 공유하고 거래하는 온라인 커뮤니티다. 일부 포럼에서는 탈취한 개인정보와 해킹 도구 등이 거래된다. 텔레그램은 다크웹과 별개의 메신저 서비스지만 범죄 정보 유통에 함께 활용되고 있다.
연도별 한국 관련 유출 게시물(중복 제외)은 매년 1~9월 기준 2022년 371건에서 2023년 489건, 2024년 657건, 2025년 1018건으로 증가했다. 올해는 1593건으로 전년 동기보다 56.5% 늘었다.
실제 국내 기업에서 유출된 개인정보가 다크웹에 공개된 사례도 확인됐다. 개인정보보호위원회가 지난해 법무법인 로고스의 개인정보 유출 사고를 조사한 결과다.
해커는 2024년 로고스의 관리자 계정정보를 확보한 뒤 내부 시스템에 침투했다. 사건관리 목록 4만3892건과 소송 관련 문서 18만5047건을 유출했다. 문서 용량만 약 1.59테라바이트(TB)에 달했다.
유출 자료에는 이름과 연락처, 주민등록번호, 계좌번호뿐 아니라 범죄 이력과 건강정보 등 민감정보도 포함됐다. 해커는 이후 메일서버 등에 랜섬웨어를 실행해 시스템을 마비시키기도 했다. 개인정보위는 유출된 소송자료가 다크웹에 게시된 사실을 확인하고 조사에 착수한 바 있다.
◇AI로 공격 효율 높이고 범죄 조직은 역할 분담
한편 AI 기술도 다크웹 확대에 영향을 미치고 있다. 과거에는 공격자가 직접 수행해야 했던 일부 작업을 AI로 자동화하면서 일반인들도 해킹에 가담하는 상황이 됐다.
한 예로 유럽연합(EU) 경찰기구 유로폴은 지난 10월 랜섬웨어 조직 ‘킬섹(KillSec)’에 대한 국제 공조수사 결과를 발표했는데, 주요 운영자는 16세 청소년이었다. 킬섹은 전 세계 약 1000건의 공격과 연관된 것으로 조사됐다. 이들은 랜섬웨어 공격 인프라를 구축·관리하고 잠재적인 공격 대상을 찾는데 AI를 활용했다.
범죄 조직 내부의 역할도 세분화됐다. 관리자와 개발자, 협상 담당자, 공격 실행자 등이 역할을 나눠 활동했다. AI가 공격 준비를 지원하고 조직원들이 침투와 협박, 금전 요구를 분담하는 구조다.
영국 국가사이버보안센터(NCSC)는 사이버 공격자들이 이미 AI를 활용해 피해 대상을 조사하고 취약점을 분석한다고 평가했다. 피싱 문구 작성과 악성코드 개발, 탈취 데이터 처리에도 AI가 활용되고 있다. 다만 AI가 완전히 새로운 공격 방식을 만들어내기보다는 기존 공격의 효율과 규모를 높이는 데 주로 쓰인다는 분석이다.
김재기 S2W 최고개인정보보호책임자(CPO)는 “결론적으로 다크웹 랜섬웨어는 단순 해킹 범죄를 넘어, 누구나 쉽게 가입해 규모와 속도를 폭발시킬 수 있는 ‘기업형 범죄 생태계’로 완전히 진화했다고 볼수 있다”고 했다.