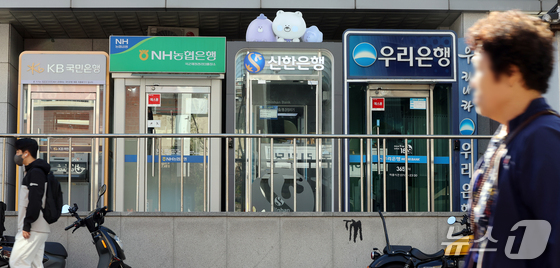
서울 시내 한 시중은행 현금자동입출금기(ATM)의 모습. 2026.10.7 © 뉴스1 김진환 기자
최근 금융권 해킹과 PHP 기반 웹서버의 보안 취약점 발견 등 사이버 보안 위협이 잇따르자, 정부·지방자치단체 등 2100여개 기관이 긴급 보안 점검에 나선 것으로 확인됐다.
3일 정부 당국에 따르면 국가정보원은 최근 금융권 해킹 사고를 계기로 전 중앙부처·지자체 등 2100여개 기관에 체크리스트 기반 자체 긴급 보안 점검을 실시할 것을 요청했다.
국정원은 △외부접점 보안 △보안관제 체계 가동 △보안패치 여부 등 공격 표면 관리 상태를 중점적으로 점검하도록 했다.
아울러 과학기술정보통신부와 국정원은 '정보통신기반 보호법'에 따른 주요정보통신기반시설을 대상으로 보안 취약점을 전수조사 중이다. 과기정통부는 민간 부문을, 국정원은 공공 부문을 각각 담당한다.
국정원은 공공부문 주요 정보통신기반시설 중 정보시스템을 대상으로 인터넷 접점에 대한 취약점 점검을 실시 중이며, 11월 중순 완료할 계획이라고 밝혔다.
과기정통부는 연말까지 국민 생활과 밀접한 통신·플랫폼·금융 등 민간 부문 주요정보통신기반시설 170여 개를 점검할 계획이다.
한편, 국정원은 미토스 쇼크 등 AI 기반 사이버 위협에 대응해 지난 5월부터 행정안전부 등 유관기관과 합동으로 공공부문 △핵심 제어시스템 △대민 웹서비스 △보안장비 등을 대상으로 취약점을 점검하고 개선 조치했다. 특히 민생 밀접 중요시스템에 대해서는 정밀 점검을 추가 실시했다고 밝혔다.
Ktiger@news1.kr