신민수 한양대 경영학부 교수는 최근 SKT뉴스룸 인터뷰를 통해 “기업의 보안 사고 대응은 단순한 정상화와 고객 신뢰 회복을 엄격히 구분해야 한다”며 SKT의 1년여간의 해킹 후 대응 과정과 남겨진 과제를 평가했다.
(사진=SKT)
신 교수는 해외 통신사들의 대응 실패 사례를 비교군으로 제시했다. 영국의 B 통신사는 대규모 보상 합의와 수천억 원 규모의 보안 투자를 발표했지만 이후 다시 침해를 겪었다. 신 교수는 이에 대해 “투자 금액을 약속하는 것과 실제로 재발을 막는 것은 다른 문제”라며 단순한 금액 발표만으로 고객 신뢰가 회복되지 않는다고 분석했다.
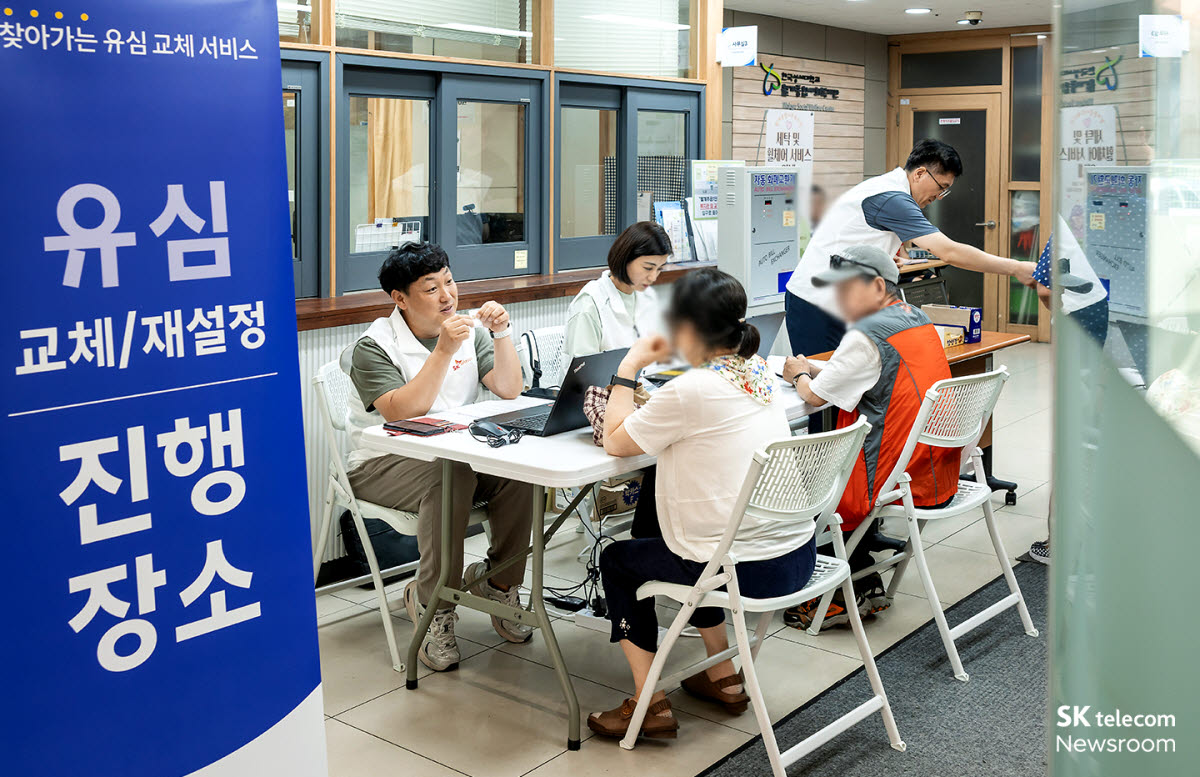
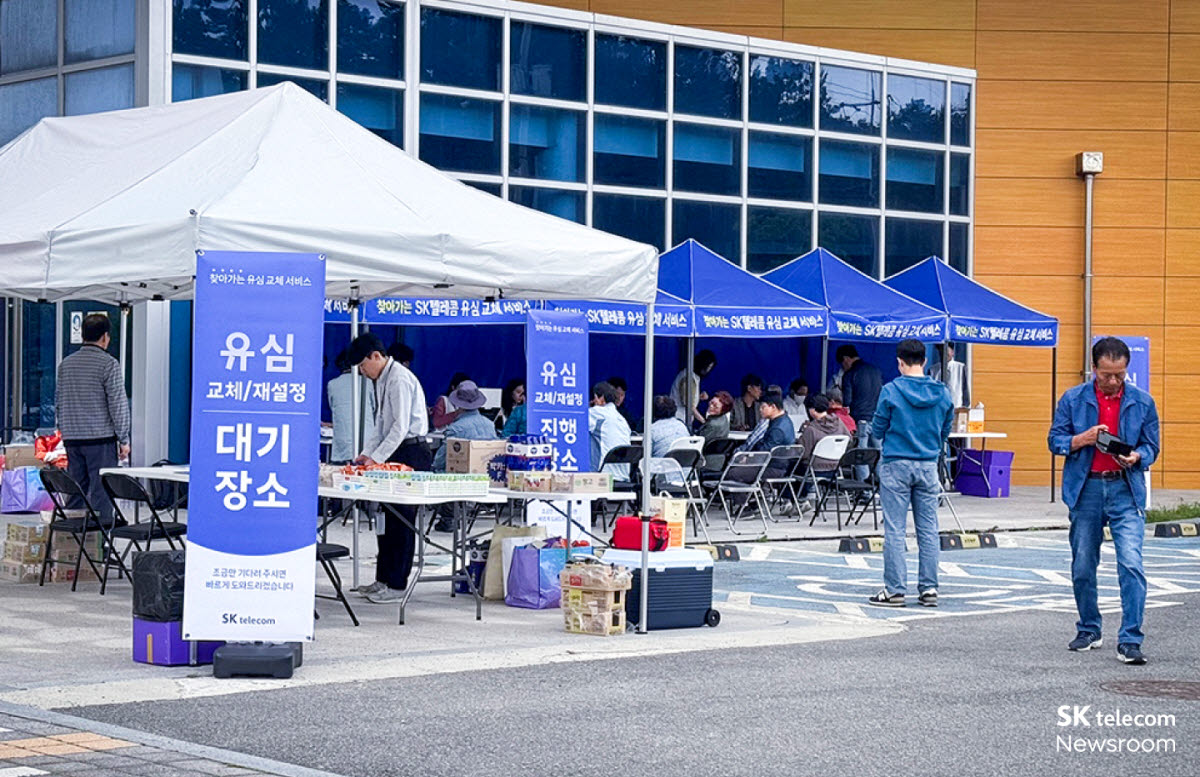
반면 SKT 사례에서 차별화된 지점으로 꼽힌 것은 고령자와 장애인, 도서벽지 고객을 직접 찾아가 유심을 교체하고 재설정을 지원한 점이다.
신 교수는 “보호조치가 앱 설치나 온라인 신청만을 요구하면, 디지털 기기에 익숙하지 않은 고령자나 이동과 통신 접근이 어려운 고객에게는 또 다른 부담이 생긴다”며 “방문형·대면형 지원은 보호의 실효성과 절차의 공정성을 함께 높이고, 대규모 통신사업자가 지는 보편서비스 책임과도 맞닿아 있다. 보안과 고객경험, 취약계층 보호를 하나의 틀로 묶어 공개한 프로그램은 국내에서도 흔치 않았다”고 평가했다.
◇현장 혼선·장기 침투 방치… “검증 체계 정착은 남은 과제”
하지만 신 교수는 이번 대응 과정에서 드러난 뼈아픈 한계와 향후 과제도 크게 두 가지로 지적했다.
첫째는 장기 침투 방치와 현장 준비의 미흡이다. 침투를 오랫동안 발견하지 못했고, 사고 초기 안내가 고객이 무엇을 해야 하는지까지 충분히 설명하지 못했으며, 무료 교체를 발표하기 전에 현장의 처리 능력이 함께 준비되지 않았다. 신 교수는 “보호 정책을 발표하기 전에 재고와 예약, 매장과 상담센터의 처리 능력이 함께 준비돼야 한다”고 강조했다.
둘째는 구제 실효성과 지속적인 책임성이다. 고객만족도나 해지율 개선 등 지표 안정화가 곧 신뢰 회복의 완성을 의미하지는 않는다. 신 교수는 “기술·운영 신뢰는 보호조치가 작동하고 통제가 개선됐는지 구체적인 증거로 확인할 수 있지만, 공정성·책임 신뢰는 회사가 불편과 손실을 충분히 인정하고 구제하느냐는 판단이어서 고객마다 평가가 다를 수 있다”며 “통제 개선에 대한 외부 점검과 고객 구제의 처리 결과까지 함께 봐야 회복의 깊이를 판단할 수 있다”고 제언했다.
(사진=SKT)
신 교수는 기업이 위기 대응 체계를 일상적인 경영 운영 방식으로 정착시키기 위한 6대 실행 원칙(6L)을 제시했다.
먼저 ‘경청과 소통(Listen)’이다. 고객의 불편을 먼저 듣고 확인된 사실과 아직 모르는 사실을 고객의 언어로 알려야 한다. 그리고 ‘다층 방어선 구축(Limit)’이다. 기술적 조치와 물리적 교체, 현장 지원 등 여러 방어선을 겹쳐 위험을 줄여야 한다. 이외 고객에게 비용과 수고를 요구하기 전에 회사가 필요한 비용과 영업기회의 손실을 먼저 부담해야 하는 ‘선제적 손실 감수(Lose)’, 사고 원인을 자산과 계정, 로그와 협력사 관리, 경영진의 의사결정 방식까지 바꾸는 과제로 연결해야 하는 ‘근본적 체질 개선(Learn)’이 있다.
이어 약속을 책임자의 권한과 실행절차, 이사회 보고, 협력사 계약상의 의무로 정착시켜야 하는 ‘책임의 제도화(Legislate)’가 있다. 끝으로는 ‘지속적인 증명(Last)’이다. 개선 조치에 대한 독립적인 검증과 장기적인 고객 경험, 피해구제의 처리 결과를 통해 회복을 지속적으로 증명해야 한다.
신 교수는 “잘 쓴 사과문이 아니라 기업이 무엇을 먼저 부담하고 무엇을 끝까지 책임지는가에서 신뢰가 갈린다”며 “신뢰 회복이 일회성 사과나 홍보가 아니라 기업의 일상적인 운영방식으로 정착해야 한다”고 말했다.