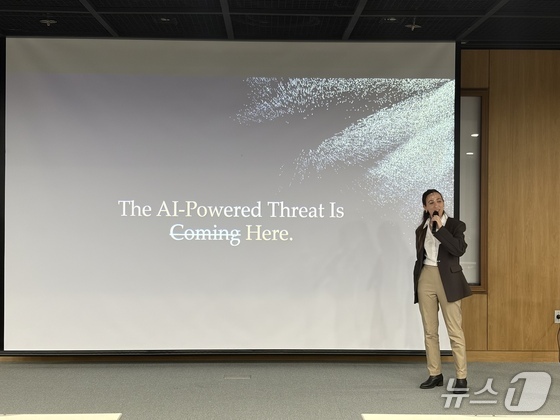
이스라엘 사이버보안 기업 '드림'의 알마 셰일레브 솔루션 엔지니어가 3일 판교 제2테크노밸리에서 열린 '2026 한국-이스라엘 사이버보안 포럼'에서 발표를 하고 있다. © 뉴스1 / 한수민 기자
PHP2Shell 취약점 공개 사흘 만에 한국과 미국 등 4개국 서버를 겨냥한 공격이 발생한 것으로 나타났다. 공격자의 인프라에서 대규모언어모델(LLM) 2개와 유사한 형식의 스크립트 40개가 발견돼 인공지능(AI)을 이용해 공격 준비와 실행 속도를 높였을 가능성이 제기됐다.
이스라엘 사이버보안 기업 드림의 알마 셰일레브 솔루션 엔지니어는 3일 판교 제2테크노밸리에서 열린 '2026 한국-이스라엘 사이버보안 포럼'에서 PHP2Shell 취약점을 악용한 서버 최고관리자 권한 탈취 공격에 관한 자체 조사 결과를 발표했다.
셰일레브 엔지니어는 "드림의 연구 결과에 따르면 PHP2Shell 취약점 공개 3일 만에 미국·일본·대만·한국을 대상으로 한 사이버 공격 작전이 이미 진행되고 있었다"고 말했다.
드림은 공격자의 인프라에서 AI 활용을 의심할 만한 흔적도 발견했다고 밝혔다.
셰일레브 엔지니어는 뉴스1과의 인터뷰에서 공격자의 인프라에서 LLM 2개와 비슷한 형식으로 작성된 스크립트 40개를 발견했다며 이번 공격에 AI가 활용됐을 것으로 파악된다고 설명했다.
그는 AI가 공격 대상 조사와 정찰, 공격 과정의 자동화를 지원하면서 공격 준비에 필요한 시간을 줄이고 있다고 강조했다.
셰일레브 엔지니어는 "이번 공격은 이렇게 짧은 시간 안에 수행될 수 있는 종류의 공격이 아니었다"며 "AI를 활용해 조사와 정찰, 공격 자동화를 지원하면 훨씬 빠른 속도로 공격을 수행할 수 있다"고 말했다.
이어 "AI 기반 공격자에 대응할 수 있는 수단은 AI 기반 방어 기술"이라며 제로데이 취약점을 탐지하는 보안 플랫폼 '히어로'를 소개했다.
히어로는 정부와 핵심 인프라에서 사용하는 펌웨어와 바이너리 파일을 분석해 잠재적인 취약점을 탐지하고 악성코드 분석을 지원한다. 외부 네트워크와 분리된 에어갭 환경에서도 분석할 수 있다는 것이 드림 측의 설명이다.
한편 지난달 26일(현지시간) 드림은 PHP2Shell을 악용한 대규모 공격 흔적을 발견했다며 해당 공격으로 한국과 미국, 일본, 대만 소재 서버 25대의 최고관리자 권한이 탈취됐다고 밝혔다.
sumin02@news1.kr