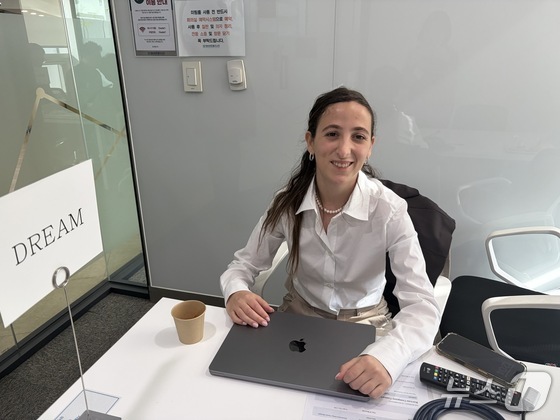
이스라엘 사이버보안 기업 '드림'의 알마 셰일레브 솔루션 엔지니어가 3일 뉴스1과의 인터뷰를 진행하고 있다. © 뉴스1 / 한수민 기자
AI가 사이버 공격에 가져온 가장 큰 변화는 새로운 해킹 수법의 등장보다 공격에 걸리는 시간의 단축이라는 분석이 나왔다. 해커가 AI를 활용해 공격을 빠르게 수행할수록 기업과 기관이 취약점을 보완하고 침해에 대응할 시간은 줄어든다는 것이다.
이스라엘 사이버보안 기업 드림의 알마 셰일레브 솔루션 엔지니어는 3일 뉴스1과의 인터뷰에서 최근 PHP 취약점 'PHP2Shell'을 악용한 공격 사례를 설명하며 이같이 말했다.
드림은 PHP2Shell 취약점이 공개된 지 사흘 만에 한국과 미국 등 4개국을 대상으로 사이버 공격이 이뤄졌으며, 이 과정에서 서버 25대의 최고관리자 권한이 탈취됐다고 밝힌 바 있다.
셰일레브 엔지니어는 이번 공격에 AI가 활용된 정황을 확인했지만, AI가 공격 전 과정을 스스로 수행하는 '완전 자율형 공격'은 아니라고 분석했다.
드림은 공격 인프라에서 대규모언어모델(LLM) 2개와 유사한 형식으로 작성된 스크립트 40개를 발견했다.
셰일레브 엔지니어는 "AI가 공격 대상 조사, 정찰, 스크립트 작성 등에 폭넓게 활용된 것으로 보인다"고 설명했다.
AI가 없었더라도 공격 자체는 가능했지만, AI를 활용하면서 공격 대상 탐색과 공격 준비 등에 걸리는 시간이 줄었을 것이라는 분석이다.
문제는 공격자가 시간을 단축하는 만큼 방어 측의 대응 여유도 줄어든다는 점이다. 취약점이 공개된 뒤 실제 공격까지 걸리는 시간이 짧아지면 기업과 기관이 보안 패치를 적용하고 침해 여부를 확인할 기회도 그만큼 줄어들 수 있다.
셰일레브 엔지니어는 공격 속도가 빨라지는 상황에서 방어 측 역시 AI를 활용해 침해 여부를 신속하게 파악하고 대응할 필요가 있다고 강조했다.
그는 "PHP2Shell과 같은 취약점이 공개됐을 때 실제 침해가 발생했는지 탐지하는 '가시성 확보'가 오늘날 완전히 수작업으로 이뤄지기 어렵다"며 "이것이 (방어 측에서) AI가 필요한 중요한 이유"라고 설명했다.
다만 방어 AI가 올바르게 활용되고 있는지, 대응 우선순위에 맞게 작동하는지 확인하기 위해서는 사람의 개입이 여전히 필요하다고 덧붙였다.
사이버 위협에 선제적으로 대응하기 위한 '자체 AI 개발'(소버린 AI)의 필요성도 강조했다.
셰일레브 엔지니어는 자체 AI에 대한 통제권을 확보하면 조직 내부의 위협을 파악하고 침해 여부를 확인하는 한편, 보안 대응의 우선순위를 효율적으로 설정할 수 있다고 설명했다.
AI 모델과 데이터를 직접 통제함으로써 조직의 보안 환경에 맞는 방어체계를 운용하고, 공격자의 추가 행위에 앞서 대응할 수 있다는 것이다.
중소기업의 보안 대응 역량을 높이기 위해서는 공공과 민간의 협력도 필요하다고 제언했다.
셰일레브 엔지니어는 중소기업이 대규모 보안 인력을 확보하기 어려운 만큼 국가 사이버보안 기관이 보유한 자원과 역량을 활용해 위협에 대응할 수 있도록 지원하는 것이 중요하다고 주장했다.
최근 PHP2Shell 취약점이 공개되면서 취약한 구형 PHP를 보안 업데이트가 제공되는 버전으로 전환해야 한다는 권고가 나왔지만, 보안 인력과 자원이 부족한 중소기업과 소상공인은 이에 적극적으로 대응하기 어렵다는 지적도 제기된 바 있다.
sumin02@news1.kr