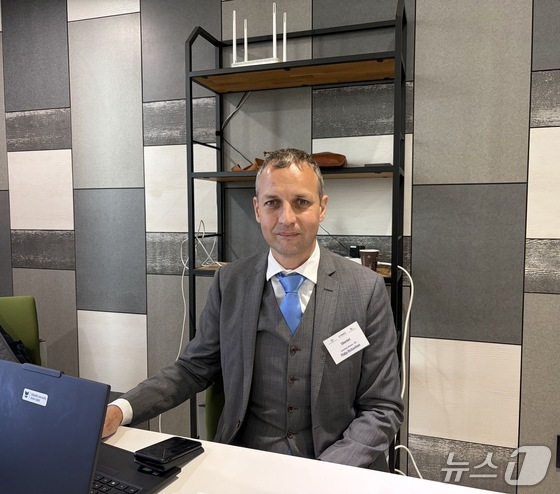
3일 이스라엘 신원보안 기업 실버포트의 필립 리처드슨 테크 얼라이언스 매니저가 뉴스1과 인터뷰를 진행하고 있다. © 뉴스1 / 한수민 기자
이스라엘 신원보안 기업 실버포트의 필립 리처드슨 테크 얼라이언스 매니저는 3일 뉴스1과의 인터뷰에서 AI 기반 기술로 방어 속도를 높이는 것만으로는 사이버 공격을 근본적으로 해결하기 어렵다고 지적했다. 방어자가 대응 속도를 높이는 데만 집중하면 공격을 가능하게 하는 취약점은 해결되지 않은 채 남을 수 있다는 것이다.
리처드슨 매니저는 공격자와 방어자의 '속도전'이 10년 전부터 이어져 왔다고 설명했다. 공격자들이 공격 속도를 높이기 위해 스크립트를 활용하자 보안 업계도 보안 오케스트레이션·자동화·대응(SOAR) 기술을 개발해 방어 업무를 자동화했다는 것이다.
그는 "공격자들은 더 빠르게 공격할 수 있는 새로운 방법을 찾고, 기업들은 이에 대응하기 위해 방어 속도를 높인다"며 "이러한 경쟁은 계속 반복될 것"이라고 말했다. 공격자와 방어자 간 속도 경쟁에 집중하기보다 공격을 가능하게 하는 근본적인 원인을 찾아 해결해야 한다는 주장이다.
리처드슨 매니저는 인증·계정 정보와 같은 '신원 정보'를 공격자들이 악용하는 주요 공격 경로로 꼽았다. 그는 "내부 환경에 침투하고 나면 공격자들은 가장 약하고, 빠르고, 비용이 적게 드는 경로를 찾아 핵심 자산에 접근하려 한다"며 이 과정에서 신원을 이용하는 경우가 많다고 전했다.
공격자는 피싱 등을 통해 사용자 이름과 비밀번호를 탈취한 뒤 이를 이용해 조직 내부 시스템에 접근할 수 있다. 정상적인 인증정보를 사용하면 접근 자체가 정상적인 행위처럼 보일 수 있어 공격을 탐지하고 차단하기 어려워진다.
리처드슨 매니저는 "사람이든 AI 공격자든 탈취한 인증정보로 시스템에 접근하면 올바른 비밀번호를 사용하고 있기 때문에 정상적인 접근처럼 보인다"고 짚었다.
신원 정보가 공격 경로로 악용되는 배경에는 기업의 복잡한 IT 환경도 있다. 리처드슨 매니저는 금융·제조·광업 등 여러 산업에서 오랜 기간 시스템이 추가되고 통합되면서 인프라가 복잡해졌다고 설명했다. 이처럼 복잡한 환경에서는 시스템 접근이 신원과 인증에 의존하는 만큼 탈취된 인증정보가 내부 시스템에 접근하는 경로로 악용될 수 있다는 것이다.
결국 사용자 계정과 인증정보, 접근 권한을 보호하고 비정상적인 접근을 통제하는 '신원 보안'을 강화해야 한다는 지적이다.
리처드슨 매니저는 "신원 정보는 공격자들이 노리는 주요 취약점 중 하나"라며 "이를 보완하면 공격자의 속도를 늦추고, 다른 방어 조치를 적용해 공격자를 내부 환경에서 퇴출할 시간을 확보할 수 있다"고 설명했다.
기업이 AI를 도입하는 과정에서 기존 접근 권한을 점검하는 일도 중요하다고 강조했다. 리처드슨 매니저는 기업 구성원이 업무상 부여받았지만 실제로는 그 존재를 인지하지 못했던 데이터 접근 권한을 AI가 찾아내 해당 데이터에 접근할 수도 있다고 우려했다.
실버포트는 신원 보안을 위한 런타임 접근 보호(Runtime Access Protection·RAP) 기술을 제공하고 있다. 런타임 접근 보호는 권한 있는 사용자뿐 아니라 서비스 계정, 비인간 ID, AI 에이전트까지 포함해 다양한 신원의 접근을 실행 시점에 통제하는 방식이다.
리처드슨 매니저는 이 기술이 신원과 신원 인프라 사이에서 작동하며 각 신원의 로그인과 시스템 접근 요청을 실시간으로 확인하고 통제한다고 설명했다. 접근을 사후에 기록하거나 정기적으로 점검하는 데 그치지 않고 시스템 접근이 이뤄지는 순간 개입한다는 것이다.
리처드슨 매니저는 이를 통해 공격자가 탈취한 계정과 비밀번호를 이용해 내부 시스템에 접근하거나 중요 데이터로 이동하는 것을 차단할 수 있다고 설명했다.
sumin02@news1.kr