게임 '승리의 여신: 니케'
이번 사고는 온라인 코드 공유 플랫폼 깃허브에 니케 PC 런처의 악성코드 유포 정황을 분석한 기술 보고서가 게시되면서 알려졌다. 보고서 작성자는 글로벌 퍼블리셔인 텐센트 산하 레벨 인피니트의 콘텐츠전송네트워크(CDN)에 있는 자바스크립트 파일 4개에서 외부 악성코드를 호출하는 변조 흔적을 발견했다고 주장했다. CDN은 게임 실행에 필요한 파일 등을 이용자에게 전달하는 서버 체계다.
해당 보고서에 따르면, 관련 파일은 지난 9월 27일 변조된 것으로 추정된다. 10월 23일부터 일부 PC 런처 실행 과정에서 원격제어 프로그램이 설치·작동했을 가능성이 있다. 정상적인 게임 실행 경로가 악성코드 전달에 악용됐다는 점에서 소프트웨어 공급망 공격에 해당할 수 있다.
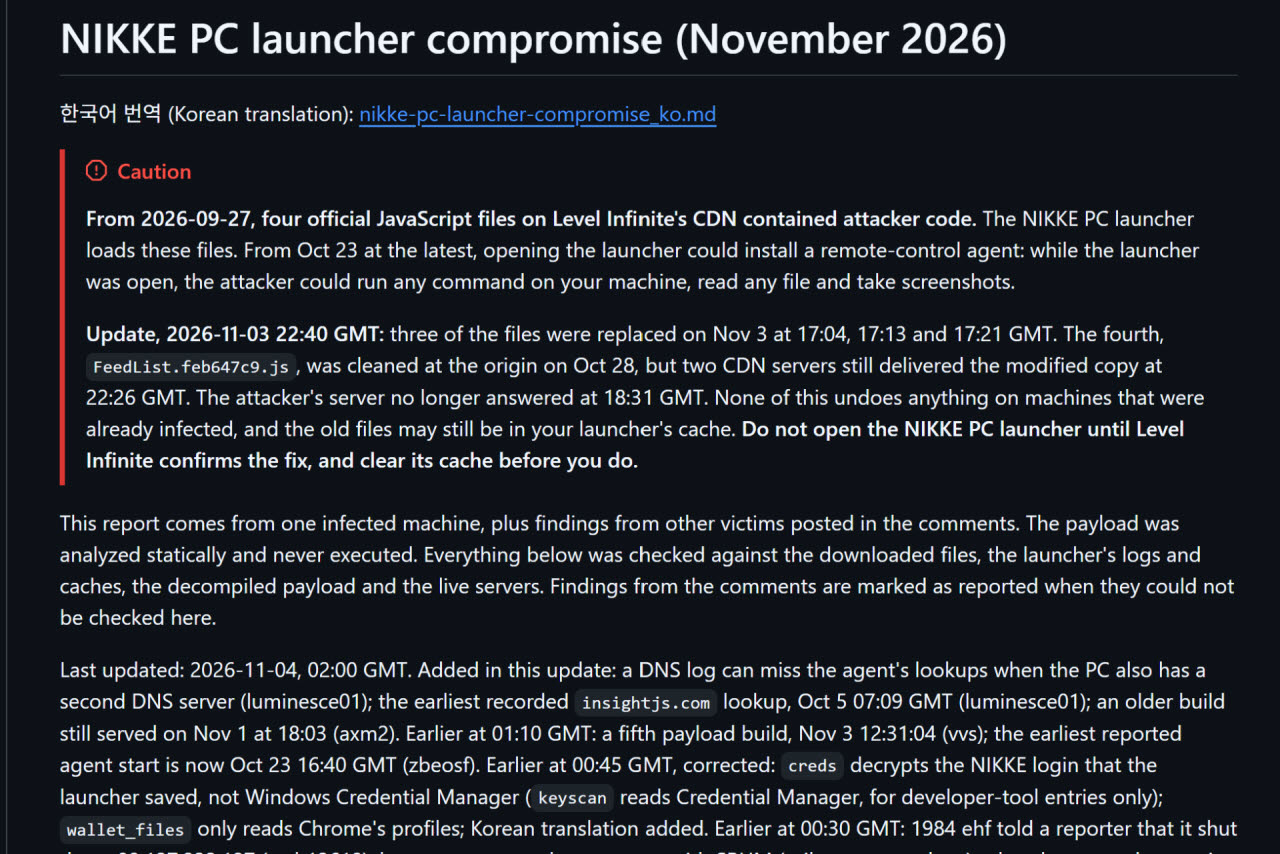
니케 PC 런처 해킹 의혹을 제기한 깃허브 보고서 (사진=깃허브 갈무리)
보고서 작성자는 PC 런처 실행을 일단 중단하고 감염 흔적을 점검할 것을 권고했다. 현재 공개된 분석은 PC 런처를 대상으로 하며 모바일 버전의 영향 여부는 확인되지 않았다.
니케는 시프트업(462870)이 개발하고 텐센트 산하 레벨 인피니트가 글로벌 서비스를 맡는 서브컬처 게임이다. 출시 4주년을 맞아 대규모 업데이트를 진행하고, 도쿄 아키하바라와 미국의 뉴욕 맨해튼 타임스퀘어에 대형 광고를 송출하는 등 성대한 4주년 이벤트를 진행 중이었다. 니케는 지난 10월 29일 진행된 4주년 업데이트 이후 한국 애플 앱스토어 매출 순위 1위, 일본 구글플레이 매출 순위 1위를 기록하기도 했다.
한편, 레벨 인피니트 측은 이번 사안과 관련, “내부 확인 중”이라고 밝혔다.