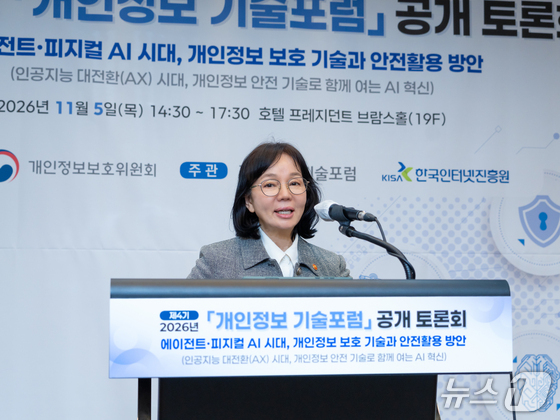
송경희 개인정보보호위원회 위원장이 서울 중구 프레지던트 호텔에서 개최된 '개인정보 기술포럼'에서 환영인사를 하고 있다. (개인정보위 제공, 재판매 및 DB 금지)
인공지능(AI)으로 사이버 공격에 드는 시간과 비용이 줄어드는 가운데, 공격자의 속도를 따라잡는 데 그치지 않고 침투 이후 행동과 접근권한을 통제해야 한다는 제언이 나왔다. 이용자를 대신해 정보를 조회하고 업무를 수행하는 AI 에이전트에도 최소한의 권한을 부여하고 주요 행동에 사람의 승인을 받도록 해야 한다는 지적이다.
개인정보보호위원회는 5일 '에이전트·피지컬 AI 시대, 개인정보 보호 기술과 안전활용 방안'을 주제로 개인정보 기술포럼 공개토론회를 개최했다.
송경희 개인정보위 위원장은 환영사에서 AI가 개인정보를 처리하는 방식이 복잡해지면서 유출 사고 위험도 커졌다고 설명하며 "(AI로 인한) 혁신과 개인정보 보호 간 조화를 어떻게 이룰 수 있을지 계속 고민하겠다"고 밝혔다.
AI로 공격 시간·비용 감소…“속도 경쟁보다 피해 확산 막아야”
침해사고 대응업체 플레인비트의 김진국 대표는 AI가 공격에 필요한 시간과 전문성, 반복 비용을 낮추면서 공격과 방어의 비대칭성이 커지고 있다고 지적했다.
AI로 공격 비용이 낮아지면서 과거보다 동시다발적인 공격이 늘었다는 게 김 대표의 설명이다.
김 대표가 제시한 자료에 따르면 최초 침해부터 국내 기업이 사고를 인지하기까지 걸린 시간은 지난해 평균 150일에서 올해 53일로 줄었다.
김 대표는 이를 탐지 능력 향상만으로 해석해서는 안 된다고 봤다. AI가 공격에 드는 시간과 비용을 줄이면서 복잡한 공격보다 짧은 시간 안에 실행할 수 있는 쉬운 공격이 늘어난 결과라고 분석했다.
김 대표는 "과거에는 공격에 들어가는 비용이 큰 탓에 한 번 침투에 성공하면 (해커들은) 최대한 오래 시스템에 머물며 정보를 많이 획득하려고 했지만 이제는 공격을 유지하는 비용보다 새로 침투하는 비용이 훨씬 값싸다"며 공격의 호흡이 빨라지고 있다고 진단했다.
그는 공격 행위는 자동화할 수 있지만 방어에는 영향 평가와 증거 해석, 사람의 승인과 개입이 필요해 속도 경쟁에 한계가 있다고 설명했다.
김 대표는 "사람이 AI의 속도를 따라잡을 수는 없다"며 방어에 AI를 최대한 활용하되, 공격의 속도를 따라잡는 것만을 목표로 삼아서는 안 된다고 강조했다.
이를 위해 최초 침투 이후 공격자가 내부망으로 이동하는 경로를 차단해야 한다고 제언했다. 침투에 성공하더라도 중요한 데이터에 곧바로 접근해 탈취하지 못하도록 해야 한다는 것이다.
김 대표는 다중인증(MFA)과 이상 로그인 차단으로 신원 확인을 강화하고, 계정·서비스·관리자 권한을 업무에 필요한 최소 범위와 기간에만 부여해야 한다고 지적했다.
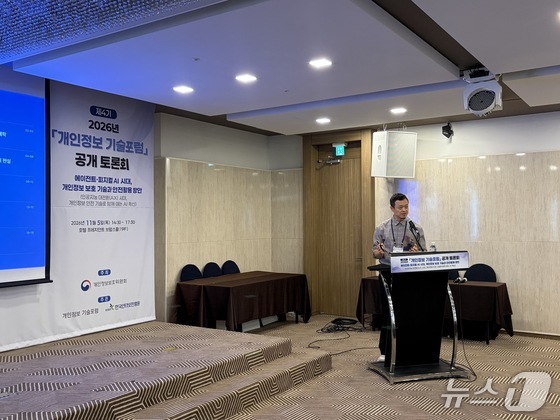
플레인비트 김진국 대표가 서울 중구 프레지던트 호텔에서 개최된 '개인정보 기술포럼'에서 발표를 하고 있다. © 뉴스1 / 한수민 기자
내 정보 활용하는 AI 에이전트…"최소 권한 부여하고 행동 기록해야"
최대선 숭실대 교수는 AI 에이전트가 이용자를 대신해 행동하면서 개인정보 보호에 빈틈이 생길 수 있다고 지적했다.
AI 에이전트는 이용자의 지시를 수행하기 위해 스스로 판단하고 행동한다. 이 과정에서 이용자가 의도한 범위를 넘어 개인정보에 접근하거나 이를 외부로 전달할 수 있다.
상품 판매를 위해 메타의 AI 에이전트 '뮤즈'에 구매자와의 대화를 맡겼다가 이용자의 집 주소가 구매자에게 전달된 사례가 대표적이다.
최 교수는 에이전트의 행동을 사전에 예측하기 어렵다는 점을 원인으로 꼽았다. 그는 "에이전트를 직접 사용해 보기 전까지는 어디까지 행동할 수 있는지 알기 어렵다"며 어떤 정보와 권한까지 허용해야 할지 판단하기도 쉽지 않다고 설명했다.
최 교수는 에이전트의 권한을 최소화하고 되돌리기 어려운 행동에는 사람의 승인을 받도록 하는 안전장치를 마련해야 한다고 제언했다.
이를 위해 우선 에이전트 전용 신원과 자격 증명을 만들어야 한다고 강조했다. 사람의 계정을 그대로 사용하도록 해서는 안 된다는 지적이다.
목적별로 권한을 나눌 것도 제안했다. 일정 관리 에이전트는 캘린더에만 접근하도록 하는 식이다. 결제·삭제·외부 전송 등 되돌리기 어려운 행동에는 사람의 승인을 요구해야 한다고 설명했다.
에이전트의 접근 경로를 제한하고 모든 활동을 기록하는 등 사람이 행동을 통제하고 감시할 수 있는 보안 체계도 강조했다.
최 교수는 "에이전트가 외부 시스템에 접근할 때는 사전에 지정된 프록시 서버를 거치도록 하고, 어떤 정보를 조회하고 전송했는지 삭제할 수 없는 로그로 남겨야 한다"고 말했다.
여러 에이전트가 협력해 업무를 수행하는 환경에 맞춰 공통 기준을 마련해야 한다는 제언도 나왔다.
신현덕 한성대 교수는 각 AI 에이전트가 자체적인 개인정보 보호·신원 보안 체계를 갖추고 있지만, 에이전트마다 개인정보 처리 정책과 권한을 표현하고 검증하는 방식이 다르다고 지적했다.
신 교수는 서로 다른 기업과 플랫폼의 에이전트가 연결됐을 때 개인정보뿐 아니라 이용 목적과 위임 권한, 전달 조건을 같은 방식으로 이해하고 검증할 수 있는 '공통의 기술 규칙'이 필요하다고 밝혔다.
sumin02@news1.kr