악성코드 검사나 AI 기반 모의해킹 과정에서 민감한 자료가 외부로 전송될 수 있다는 보안 우려는 별개의 문제다. 실제로 공군 1호기 탑승자들의 여권정보가 담긴 파일이 해외 악성코드 검사 사이트에 장기간 노출된 사례가 알려지면서 보안 점검 과정의 정보 관리가 도마에 올랐다.
과기정통부는 5일 설명자료를 내고 TV조선이 보도한 ‘정부자료 줄줄이 노출…과기부 이용 권장 사이트였다’는 내용에 대해 “바이러스토탈 이용을 권장했다는 것은 전혀 사실이 아니다”라고 밝혔다.
문제가 된 ‘정보통신분야 침해사고 대응 안내서’는 기업과 개인 이용자를 대상으로 침해사고 예방·신고·대응 요령을 안내하는 실무 자료다. 과기정통부는 안내서 부록의 ‘주요 용어 정리’에서 악성코드 점검 사이트를 설명하면서 바이러스토탈을 예시로 들었을 뿐이라고 설명했다.
바이러스토탈은 구글이 운영하는 악성코드 검사 서비스다. 이용자가 의심스러운 파일을 올리면 국내외 백신 프로그램을 통해 악성 여부를 검사하고 결과를 제공한다. 과기정통부는 단순한 용어 설명을 정부의 특정 사이트 이용 권장으로 표현한 것은 사실 왜곡이라며 보도에 유감을 나타냈다.
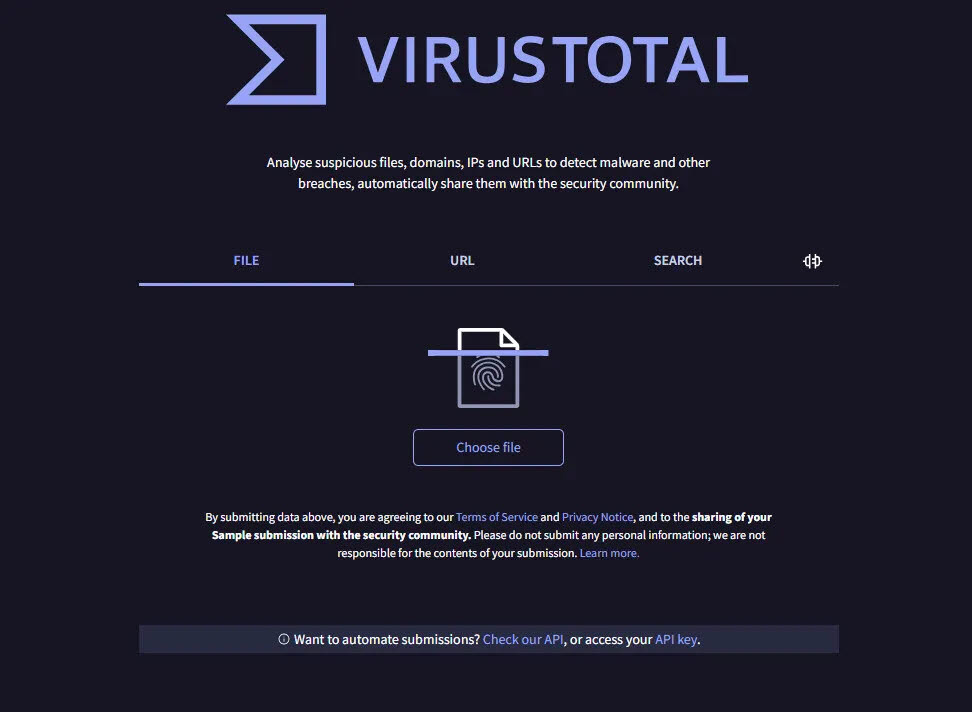
이재명 대통령 부부와 청와대 핵심 참모 등의 개인정보가 5개월가량 악성코드 분석 플랫폼 ‘바이러스토탈’(VirusTotal)에 노출된 것으로 알려지면서 논란이다. 바이러스토탈 홈페이지
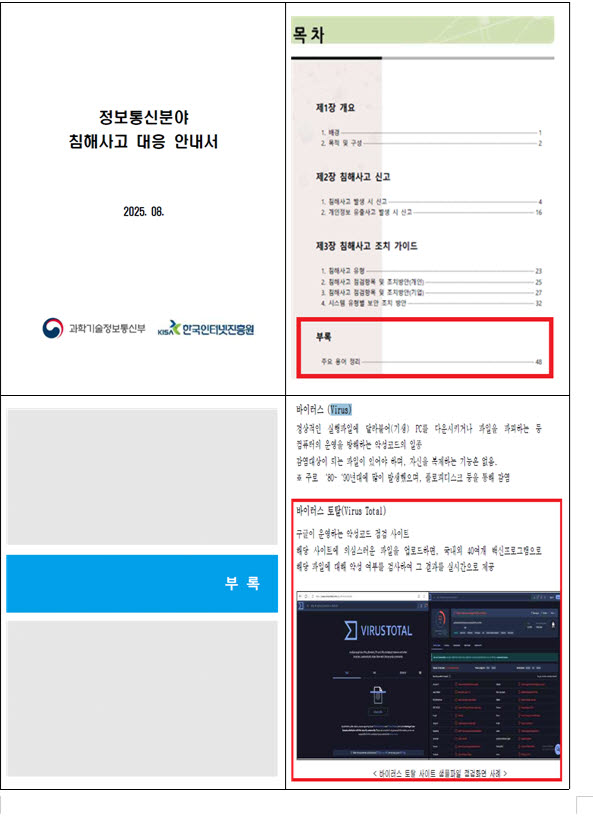
정보통신분야 침해사고 대응 안내서. 출처=과기정통부
최대선 숭실대 AI대학장(소프트웨어학부 교수)은 최근 SNS에 올린 글에서 공군 1호기 탑승자 168명의 여권번호가 담긴 엑셀 파일이 지난 6월 2일 악성코드 검사 사이트에 올라가 약 5개월간 공개돼 있었다고 밝혔다. 외교부는 이를 해킹이 아닌 정보 유출로 보고 있다는 설명도 덧붙였다.
최 교수에 따르면 검사 사이트에 올린 파일은 해당 서비스의 다른 유료 가입자가 내려받을 수 있다. 현재 해당 파일은 삭제됐지만, 검사 목적으로 파일을 외부에 올린 순간부터 정보가 외부에 노출될 가능성이 있었다는 것이다.
그는 바이낸스의 1차 사고 보고서에 담긴 최초 감염 사례도 언급했다. 지난 6월 엔지니어 한 명이 AI 도구를 찾는 과정에서 변조된 패키지를 설치한 사례다.
최 교수는 최근 확산하는 AI 기반 모의해킹은 기존의 악성코드 검사보다 더 많은 보안 정보를 다룰 수 있다는 점에서 주의가 필요하다고 강조했다. 정부가 사이버보안 총괄 기구 구성을 검토하고 국정원이 2100여개 기관에 자체 점검을 요청하는 등 보안 점검 수요가 커지고, 금융권에서도 AI를 활용해 실제 공격을 시도하는 자동 모의해킹 도입을 추진하는 상황이기 때문이다.
그는 “저도 AI 점검을 적극 주장해 왔다. 안 하는 쪽이 더 위험하다고 생각한다”면서도 “모의해킹은 무엇이 밖으로 나가는지 알고 해야 한다”고 말했다.
최 교수는 모의해킹 결과 보고서 자체가 공격자에게 유용한 정보가 될 수 있다고 지적했다. 외부에서 접근할 수 있는 범위만 점검하더라도 취약점과 침투 경로가 담긴 보고서가 남는다. 내부 시스템까지 열어주는 방식이라면 계정과 설정, 소스코드 등 더 민감한 정보가 외부로 전달될 수 있다.
점검을 맡긴 업체가 악의적인 행위를 하지 않더라도 위험은 존재한다. 보안업체 역시 바이러스토탈 같은 외부 검사 서비스나 AI 모델 API를 활용할 수 있고, 이 과정에서 고객 자료가 외부로 전송될 수 있기 때문이다. AI 에이전트가 점검 과정에서 허용된 범위를 벗어나는 경우도 배제할 수 없다.
최 교수는 “외부를 다 막을 수는 없다”면서도 “외부에서 가져다 쓸 도구는 출처를 확인하고 자료가 있는 곳으로 가져와야 한다”고 강조했다. 외부 업체에 점검을 맡길 때도 어떤 정보가 외부로 나가고 점검 결과가 어디에 저장되는지 사전에 정해야 한다는 것이다.
AI를 활용한 보안 점검이 확대될수록 기술적 취약점을 찾아내는 능력뿐 아니라 점검 과정에서 발생할 수 있는 정보 유출을 통제하는 체계도 중요해지고 있다.