강병탁 AI스페라 대표는 8일 이데일리와 인터뷰에서 “유럽에서는 관리자 페이지가 아이디와 비밀번호만으로 노출된 것으로 추정한다”며 “자체 시스템으로 보면 유럽 쪽은 여전히 냉장고 시스템들이 발견된다”고 말했다. 공격표면관리(ASM) 솔루션으로 인터넷에 노출된 자산을 탐지하는 과정에서 취약한 냉장고 관리 시스템이 확인된다는 설명이다.
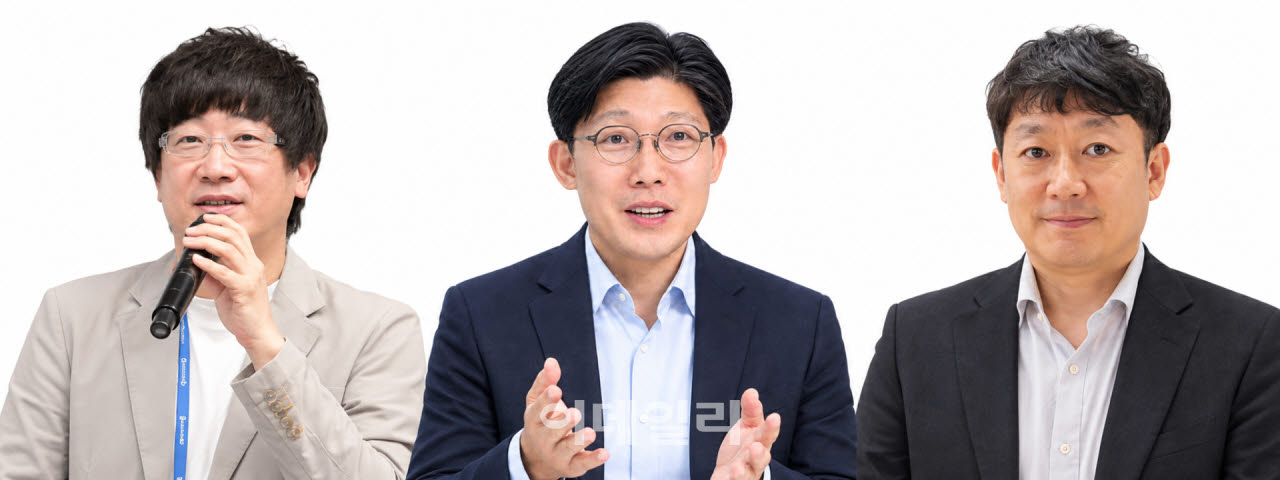
좌측부터 강병탁 AI스페라 대표, 김혁준 나루시큐리티 대표, 김정석 클라우드앤 대표(사진=이데일리)
그는 “국내 태양광 설비 관리 시스템 등에서도 보안이 취약한 자산이 인터넷에 노출된 사례를 확인했다”며 “국내에서도 각종 산업·설비용 IoT의 외부 접속 상태를 점검해야 한다”고 덧붙였다.
김혁준 나루시큐리티 대표는 냉장고만의 문제가 아니라 인터넷에 연결된 기기 전반을 살펴야 한다고 강조했다.
김 대표는 “공격 기술 자체가 일반화되면서 안 할 수는 있어도 못 하지는 않는다”며 “공격자가 특정 제품만 노리는 것이 아니라 인터넷에 연결된 기기 가운데 보안이 허술한 대상을 찾아 공격할 수 있다”고 말했다.
이에 따라 그는 IoT 기기를 도입할 때부터 네트워크 분리와 접근 권한 관리를 적용해야 한다고 제언했다. 냉장 설비나 월패드가 연결된 네트워크를 사무용 PC나 일반 인터넷망과 분리하면, 한쪽 기기가 해킹당하더라도 다른 시스템으로 공격이 번지는 것을 줄일 수 있어서다. 관리자 계정은 담당자별로 권한을 나누고, 실제 업무에 필요한 기능만 쓸 수 있도록 제한하는 것도 권했다.
현대차 1차 협력사와 롯데마트 등에 IoT 시스템을 공급하는 클라우드앤은 자체 통신망과 기기별 인증키로 보안 수준을 높이고 있다. 산업·유통 현장의 설비와 환경을 모니터링하는 IoT 시스템을 구축하는 기업으로, 와이파이나 블루투스 대신 별도의 ‘LoRa’ 통신망을 쓰는 것이 특징이다.
김정석 클라우드앤 대표는 “와이파이나 블루투스 대신 별도의 독립된 통신망을 사용하고, 기기와 게이트웨이 간 보안키가 일치해야 데이터가 전송되도록 보안을 신경써서 설계했다”며 “기기마다 서로 다른 보안키를 부여하고 원격 제어 권한도 제한해, 시스템을 모니터링하면서 사람이 관리하도록 운영하고 있다”고 설명했다.
이 같은 보안 설계는 유럽 시장에서도 관심을 받고 있다.
김 대표는 “유럽에서 냉장 설비 해킹 사례가 알려진 뒤 IoT 보안에 대한 관심이 커지고, 협업을 요청하는 기업이 늘고 있다”며 “현대차 체코 공장 등을 중심으로 유럽 시장 확대를 추진하고 있다”고 말했다.