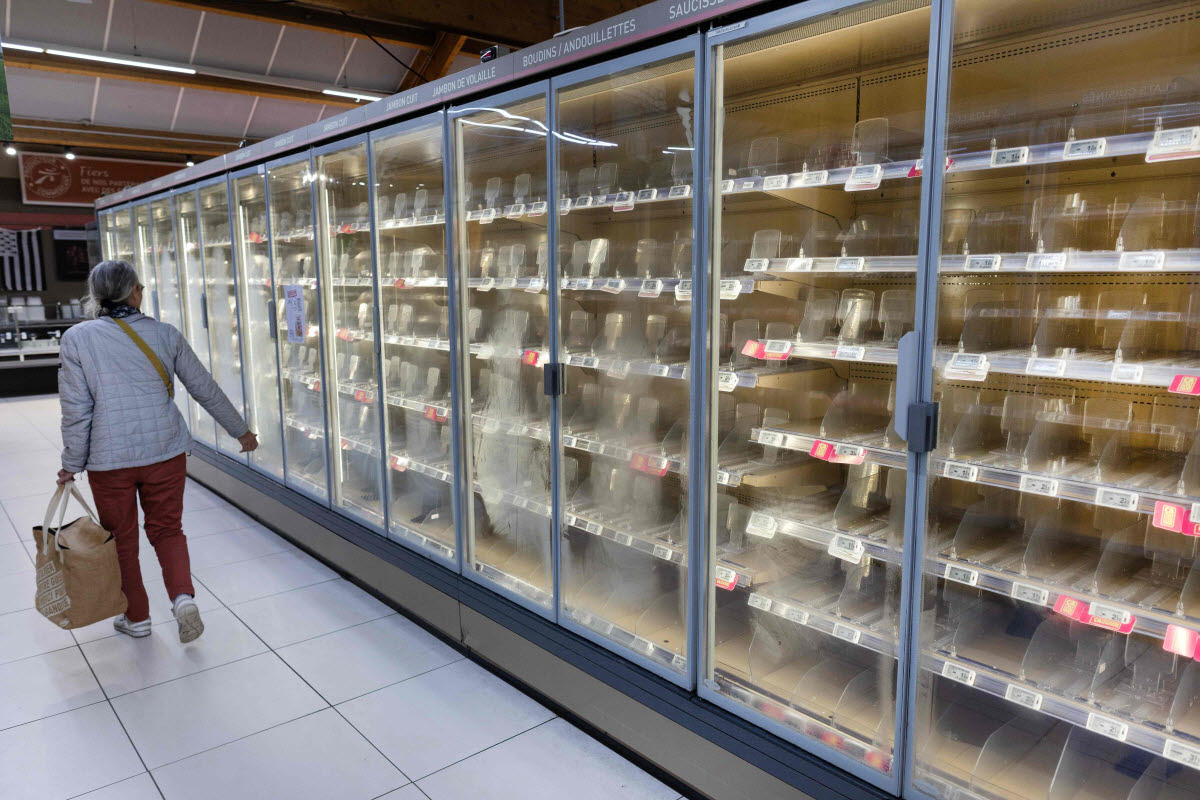
지난 10월 12일(현지시간) 프랑스 서부 네베즈의 한 인터마르셰 슈퍼마켓에서 여성이 텅 빈 신선식품 냉장 진열대 앞을 지나가고 있다. 이날 인터마르셰와 코오페라티브 U 등 프랑스 주요 슈퍼마켓 체인의 냉장 설비가 사이버 공격을 받아 원격으로 강제 성에 제거 기능이 작동하면서 식품 보관에 차질이 빚어졌다. (사진=AFP)
해커들은 원격 제어장치에 침입해 제상(성에 제거) 기능을 작동시키거나 온도 설정을 변경했다. 보안 업데이트가 중단된 노후 장비와 인터넷에 노출된 관리시스템 등이 취약 요인으로 지목됐다.
이번 사건이 던지는 경고는 해킹이 정보 유출이나 전산망 마비를 넘어 실제 설비의 작동까지 바꿀 수 있다는 점이다. 냉장고의 온도를 조작한 것처럼 공장의 생산설비나 발전소·수처리시설의 제어장치가 공격받으면 가동 중단은 물론 설비 손상과 안전사고로 이어질 수 있다. 특히 인터넷에 연결해 원격으로 관리하는 산업용 설비가 늘면서 외부 침입 경로도 확대되고 있다.
공격 방식은 달라도 해킹이 산업현장을 멈춰 세운 사례는 잇따랐다. 지난해 9월 일본 아사히그룹은 랜섬웨어 공격으로 주문·출하 시스템에 장애가 발생해 맥주·음료 생산과 공급에 차질을 빚었다. 같은 달 영국 재규어랜드로버도 사이버 공격으로 자동차 생산을 중단했다. 국내에서도 2024년 금호타이어 광주·곡성공장의 전산망이 바이러스에 감염돼 생산관리시스템 연결 장애와 생산 차질이 발생했다.
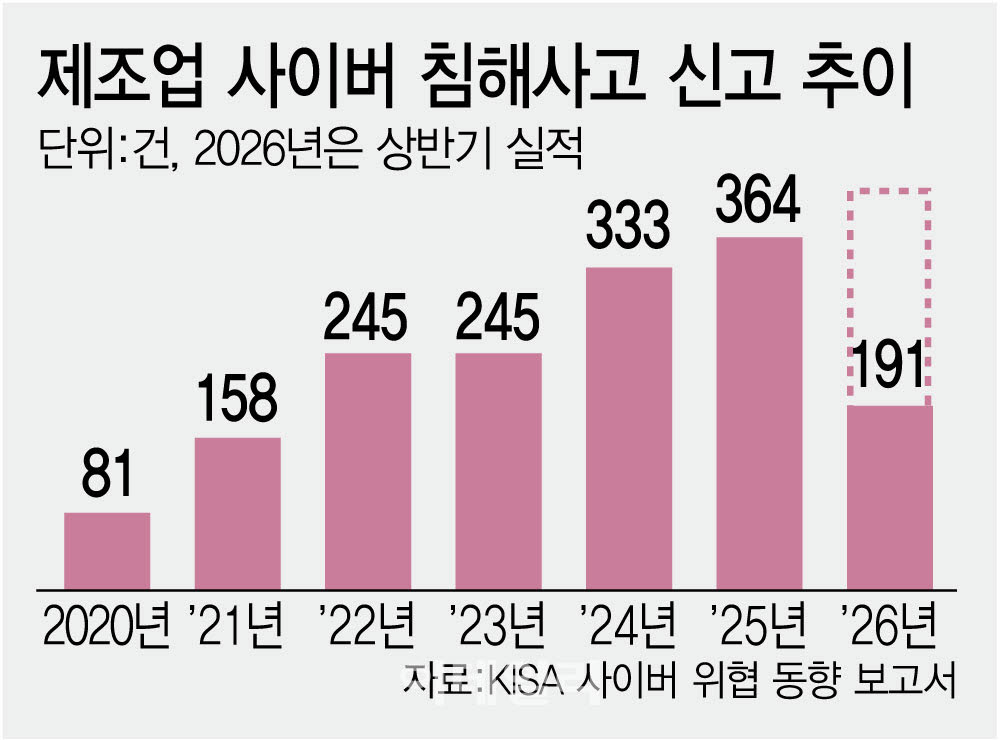
국내 해킹 위협도 커지고 있다. 한국인터넷진흥원(KISA)에 따르면 올해 상반기 사이버 침해사고 신고는 1236건으로 전년 동기 대비 19.5% 증가했다. 이 가운데 제조업 사이버 침해사고 신고는 191건으로 21.7% 늘어 전체 증가율을 웃돌았다.
(그래픽=김정훈 기자)
우려는 공장을 넘어 병원·스마트팜 등으로 확대된다. 혈액·의약품 보관설비의 온도가 조작되면 환자 안전을 위협하고, 양식장이나 비닐하우스의 제어시스템이 공격받으면 어류 폐사와 농작물 피해로 이어질 수 있다.
산업현장은 보안 강화에도 제약이 따른다. 공장·발전소 등의 제어장비는 수명이 길고, 보안 업데이트나 교체 과정에서 설비 가동이 중단될 수 있어 즉각적인 조치가 어렵다. 노후 설비 개선에 비용과 시간이 필요한 만큼 기업의 보안 투자와 정부 지원이 병행돼야 한다는 지적이다.
문제는 연결되는 기기는 늘지만 제도적 안전망이 충분하지 않다. 지난해 30조원에 달한 국내 IoT 시장 규모와 달리 정부 보안인증은 올해 9월까지 누적 574건에 그쳤다. 최고 보안등급인 ‘스탠다드’ 인증은 8건뿐이다. 자율인증인 데다 관련 예산도 2024년 12억원에서 올해 8억3000만원으로 2년새 30.8% 줄었다. 국회입법조사처는 지난 7월 최소 보안기준 마련과 고위험 기기 인증 의무화 등을 권고했지만 관련 정보통신망법 개정안은 여전히 국회에 계류 중이다.
하영빈 에버스핀 대표는 “인터넷으로 연결해 관리하는 설비가 늘어날수록 사이버 공격은 의료, 식량 생산, 주거 등 일상 전반에 영향을 미칠 수 있다”며 “연결된 설비의 보안을 사람의 생명과 생활을 지키는 안전관리의 일부로 다뤄야 한다”고 강조했다.