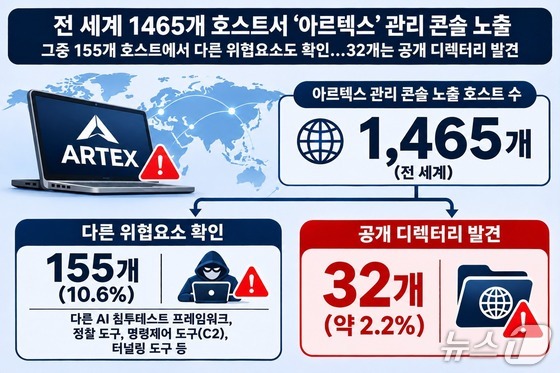
AI 기반 자율형 침투테스트 도구 '아르텍스'(ARTEX)'의 관리 콘솔이 전 세계 1465개 호스트에서 발견됐다. (챗gpt 생성 이미지)
국내 금융권 연쇄 해킹에 사용된 것으로 지목된 인공지능(AI) 기반 자율형 침투테스트 도구 '아르텍스'(ARTEX)의 관리 콘솔이 한국을 비롯해 미국, 중국, 일본 등 세계 각국에서 무더기로 노출된 것으로 파악됐다. 국내 금융권 공격에 활용된 것으로 추정되는 IP 주소에서는 결제·게임 서비스 등을 대상으로 작업한 흔적도 발견됐다.
관리 콘솔이 노출된 일부 호스트에서는 다른 AI 공격 프레임워크와 정찰 플랫폼, 명령제어 도구 등 추가 위협 요소도 탐지됐다. 금융권 공격 연루 IP에서는 공격이 발생하기 전부터 관련 자료가 외부에 노출돼 있었던 정황도 확인됐다.
전 세계 1465개 호스트서 아르텍스 콘솔 확인…한국도 21곳
9일 보안업계에 따르면 미국 보안업체 센시스는 최근 아르텍스의 관리 콘솔이 외부에 노출된 호스트 1465개를 확인했다고 밝혔다.
동일하게 설정된 두 개의 호스팅 블록에 속한 약 650개를 제외하더라도 별도 배포 환경으로 추정되는 호스트가 약 815개에 달한다. 한국에서도 21개 호스트가 확인됐다.
확인된 호스트 중 155개(10.6%)에서는 다른 AI 침투테스트 프레임워크와 정찰 도구, 명령제어 도구(C2), 터널링 도구 등 추가 위협 요소가 최소 하나 이상 발견됐다.
센시스에 따르면 70개 호스트에서는 아르텍스와 함께 또 다른 AI 침투테스트 도구인 사이버스트라이크AI(CyberStrikeAI)가 실행되고 있었다. 펜타AGI(PentAGI), 헥스스트라이크AI(HexStrike AI), 레드아몬(RedAmon) 등 다른 AI 공격 프레임워크도 탐지됐다.
여러 AI 에이전트 프레임워크를 한 서버 환경에 나란히 배치한 것으로, 각 도구의 기능을 활용해 정찰과 취약점 탐색 등 공격 역량을 확장하는 데 활용했을 가능성이 있다.
일부 호스트에서는 외부에서 원격으로 명령을 전달하는 명령제어 도구와 내부 네트워크에 접근할 수 있도록 연결 통로를 만드는 터널링 도구도 탐지됐다. 이들 도구는 정상적인 네트워크 관리에도 쓰이지만 사이버 공격 과정에서는 원격 제어와 내부망 접근 수단으로 악용될 수 있다.
센시스는 아르텍스가 설치된 호스트 32곳에서 공개 디렉터리도 발견했다. 일부 디렉터리에는 윈도 시스템 내부 이동을 위한 도구와 취약점 공격 코드, 후속 공격을 실행하는 '스테이저', 침투한 시스템에서 공격자의 명령을 수행하는 '임플란트' 등이 포함됐다.
한 호스트에서는 SSH 관련 파일과 셸 명령 기록, 아르텍스 설치 파일 등 운영자의 접속 환경과 작업 이력까지 노출됐다.
다만 공개 디렉터리 대부분은 몇 시간에서 며칠 정도만 관측됐다. 공개 디렉터리에 외부에서 접근할 수 있었다는 사실만으로 제3자가 해당 자료를 실제 수집하거나 공격에 활용했다고 단정할 수는 없다.
지난 10월 7일 서울 시내 한 시중은행 현금자동입출금기(ATM)의 모습. 2026.10.7 © 뉴스1 김진환 기자
금융권 공격 연루 IP서 관련 자료 장기간 노출…결제·게임 작업 흔적도
센시스는 국내 금융권 연쇄 공격에 사용됐다고 지목된 IP 주소(38.244.50[.]120)의 과거 스캔 기록을 분석한 결과, 해당 IP에서 공개 디렉터리가 처음 관측된 시점이 지난 8월 18일이라고 밝혔다.
미국의 사이버보안 기업 크라우드스트라이크는 지난달 국내 금융권 연쇄 공격을 분석하며 공격자가 해당 IP(38.244.50[.]120)에서 아르텍스를 운영했다고 분석한 바 있다.
특히 해당 IP의 18899번 포트에서 발견된 공개 디렉터리에는 대규모언어모델(LLM)에 침투 테스트 수행 방법을 구체적으로 지시하는 중국어 프롬프트가 포함돼 있었다. 센시스의 관측 기록에 따르면 이 디렉터리는 8월 26일부터 9월 12일까지 탐지됐다. 약 17일간 외부에서 접근할 수 있는 상태였던 셈이다.
이는 공개 디렉터리의 일반적인 네트워크상 관측 기간보다 긴 것으로 평가된다. 센시스는 2025년 분석에서 공개 디렉터리의 수명을 분석한 결과, 네트워크상 관측 기간 중앙값이 하루였다고 밝힌 바 있다.
공개 디렉터리가 외부에 노출됐다는 것은 접근 권한 설정이 제대로 이뤄지지 않아 외부에서도 별도의 인증 없이 내부 파일 목록과 저장된 자료를 확인할 수 있는 상태였다는 의미다. 공격자가 서버 보안 관리를 허술하게 했음을 짐작할 수 있는 대목이다.
또한 공격자가 국내 은행뿐 아니라 결제 및 게임 서비스 등 다른 분야를 대상으로도 작업한 정황이 확인됐다. 센시스가 공개 디렉터리에 남아있던 파일 이름을 분석한 결과, 국내 금융권 외에 결제·게임 서비스와 관련된 작업 흔적도 발견했다.
해당 서비스가 실제 공격이나 침해로 이어졌는지까지는 확인할 수 없었지만 공격하려는 정황이 발견된 것으로도 업계가 공격 가능성에 대비할 필요가 있다는 것이 센시스의 분석이다.
sumin02@news1.kr