에임인텔리전스는 지난 9일 서울 코엑스에서 열린 ‘엔비디아 AI 데이 서울 2026’에서 엔비디아와 공동 세션을 진행했다고 10일 밝혔다.
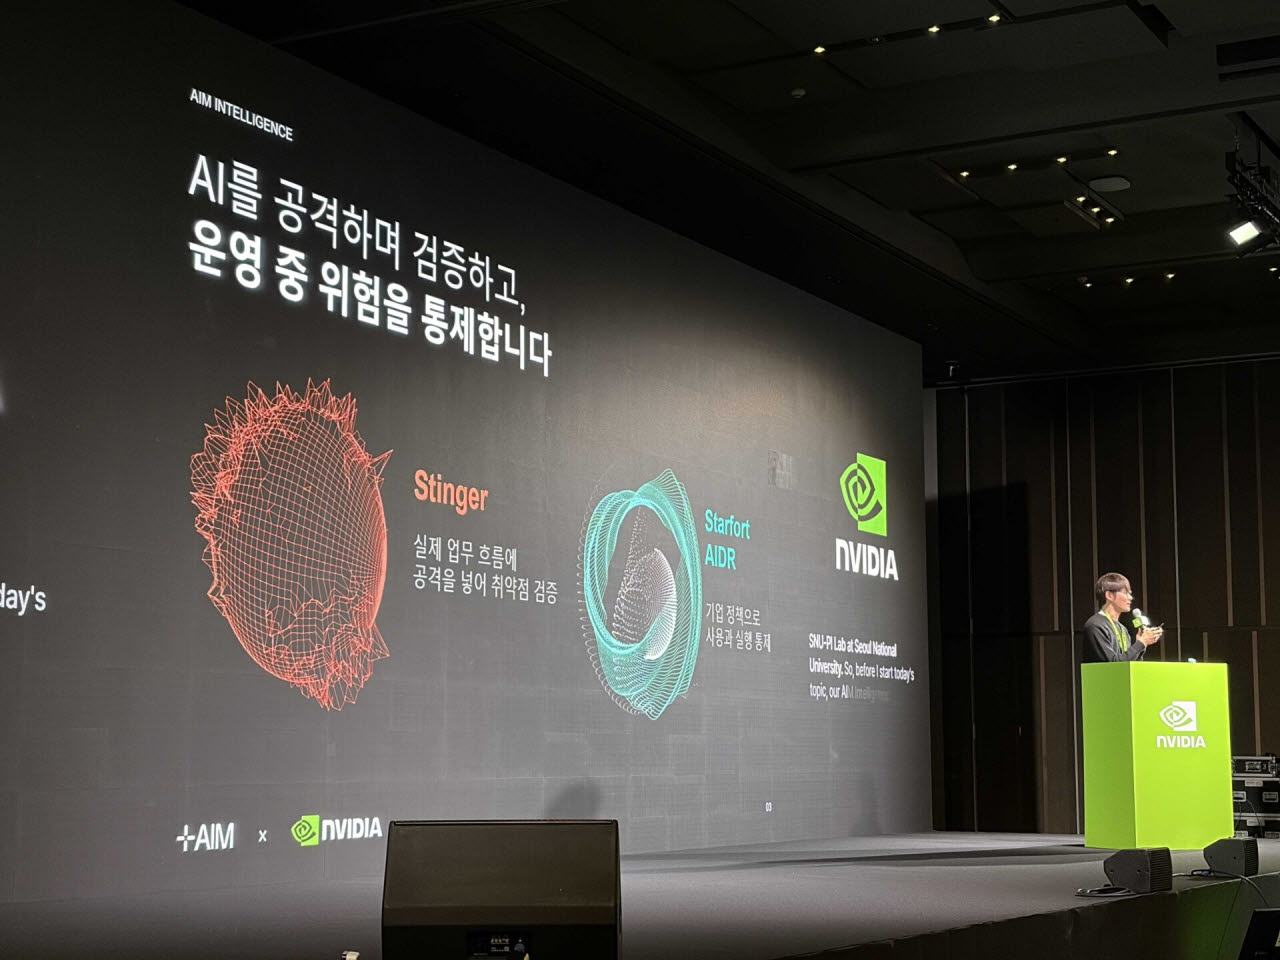
이한울 에임인텔리전스 부문장이 지난 9일 ‘엔비디아 AI 데이 서울 2026’에서 발표하고 있다. (사진=에임인텔리전스)
AI 에이전트는 코드와 문서, 고객관계관리(CRM) 시스템, 이메일에 접근해 실제 작업을 수행한다. 하지만 기업은 누가 사용하는 에이전트가 어떤 권한으로 무엇을 변경했는지 파악하기 어려울 수 있다는 설명이다.
회사는 엔비디아의 AI 에이전트 보안 런타임 ‘오픈쉘’에 자체 에이전트 통제 플랫폼 ‘스타포트 AIDR’을 연계하는 방안을 소개했다. 오픈쉘이 에이전트의 실행 범위와 접근 권한을 제한하고 스타포트 AIDR이 업무 내용을 검사해 기업 정책에 맞는지 판단하는 구조다. 공격 상황을 모의하는 레드티밍 플랫폼 ‘스팅어’로 안전성을 반복 검증한다.
에임인텔리전스에 따르면 스팅어 내부 테스트에서는 오픈쉘 정책 적용 전 24회 관측된 공격 범위 밖 실행이 적용 후 0회로 집계됐다. 이는 해당 시험 조건에서 확인한 결과다. 엔비디아의 스킬 검사 도구 ‘스킬스펙터’와 안전성 검사 프레임워크 ‘네모 가드레일’을 연동하는 방향도 제시했다.
기업 적용 사례로는 삼성그룹 계열사에서 직원들이 사용하던 에이전트를 찾아 기업 통제 체계에 편입한 사례를 소개했다. 기업이 파악하지 못한 AI 사용을 찾아내는 ‘섀도 AI’ 발견 기능과 스타포트 AIDR을 활용했다.
공공 에너지 분야에서는 한전KDN이 추진하는 에너지 특화 AI 데이터센터의 사이버 위협 대응체계를 사전 실증하는 방안을 검토하고 있다. 실제 운영 데이터 대신 모의 환경과 비식별 샘플을 활용해 악의적 지시에 따른 오작동, 승인 절차 우회, 민감정보 유출 등에 대한 대응체계를 검증할 계획이다.
에임인텔리전스는 향후 공공·산업용 에이전트와 로보틱스 등 피지컬 AI 환경으로 기술 적용 범위를 넓히는 방안도 검토한다.
유상윤 에임인텔리전스 대표는 “기업이 AI에 업무를 맡기려면 어떤 자원에 접근할 수 있는지와 실제로 어떤 행동을 하는지를 함께 통제할 수 있어야 한다”며 “에이전트가 조직의 보안 정책 안에서 일하는지 확인할 수 있는 체계를 만들어가겠다”고 말했다.