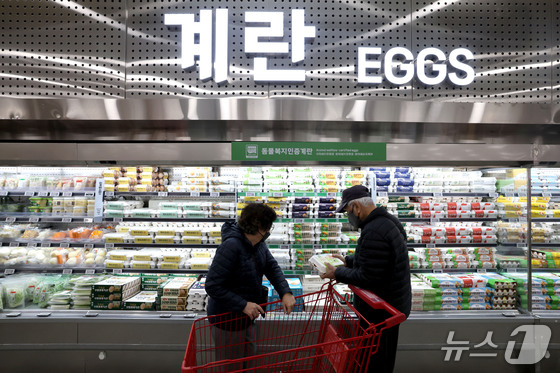
서울 중구의 한 대형마트를 찾은 고객들이 계란을 구매하고 있다. 2026.11.8 © 뉴스1 이광호 기자
최근 유럽에서 마트 냉장고를 해킹해 50도까지 온도가 올라가는 사례가 연달아 발생하자 우리 정부도 국내 마트 등에 대한 긴급 실태 점검을 실시했다. 아직 국내에서 동일한 사례는 발생하지 않은 것으로 파악됐지만, 예방적 대응에 나서는 모습이다.
과학기술정보통신부는 11일 주요 콜드체인 관련 기업 정보보호최고책임자(CISO)들과 국내 실태 점검 및 긴급 보안 조치를 위한 간담회를 열었다.
이번 간담회는 최근 유럽 지역에서 슈퍼마켓 냉장·냉동 설비를 대상으로 한 사이버 공격이 잇따르면서 마련됐다.
지난 10월 프랑스 대형마트의 냉장고 해킹을 시작으로 벨기에, 룩셈부르크, 스웨덴, 에스토니아, 아일랜드, 네덜란드, 핀란드 등에서도 식료품 유통업체의 냉장·냉동 설비를 노린 공격 사례가 발생한 것으로 알려졌다.
이에 정부는 국내 관련 제조사와 유통사 등의 콜드체인 보안 실태를 점검하고 긴급 보안 조치를 권고했다.
과기정통부는 냉장·냉동 설비의 네트워크 접속 시 가상사설망(VPN) 활용, 초기 설정 비밀번호 변경, 관리 화면의 외부 노출 및 접근 차단, 이상 온도 변화와 설정 변경에 대한 대응, 제조사 보안 공지 확인 및 패치 적용 등을 권고했다.
앞서 이달 초에는 산업통상부, 식품의약품안전처, 농림축산식품부, 중소벤처기업부 등 관계부처에 냉장·냉동 설비 보안 점검 협조를 요청하는 공문을 보냈다. 한국냉동공조산업협회 등 관련 협회에도 협조를 요청했다.
과기정통부는 이날 간담회에서 제조사와 설비 사용자를 대상으로 한 긴급 보안대책 권고, 보안 수칙 제작·전파, 한국인터넷진흥원(KISA)을 통한 상담·안내 콜센터 운영 등 그동안의 초동 조치 사항을 설명했다.
또 업계의 주요 설비 활용 현황과 제조사의 보안 공지·사고 사례 전파 체계, 취약점 점검 및 패치 상황, 각 기업의 보안 조치 실태를 점검하고 애로사항을 청취했다.
한편 국내 마트와 백화점에서는 냉장·냉동 설비를 점포별로 수동 관리하는 경우가 많아 유럽과 같은 공격에 노출될 가능성이 상대적으로 작다는 업계 설명도 나온다.
현재까지 국내에서 확인된 관련 해킹 피해 사례는 없는 것으로 집계됐다.
이날 회의를 주재한 최우혁 과기정통부 정보보호네트워크정책실장은 "유럽 콜드체인 해킹 사고의 공통점은 고도의 해킹 기법이 아니라 기본적인 보안 수칙 미준수에서 비롯된 만큼, 우리 기업도 관련 보안 수칙 준수, 관리 체계 점검, 보안 공지 확인 및 취약점 적시 패치 등 기본적인 보안 대비 조치가 시급하다"며 "정부도 상황을 예의주시하며 기업의 애로사항 해결을 위해 노력하겠다"고 말했다.
Ktiger@news1.kr