한국인터넷진흥원(KISA)의 IP 카메라 보안 점검 결과. (챗gpt 생성 이미지)
아기나 반려동물을 살펴보려고 집 안에 설치하는 홈캠(IP 카메라) 일부 제품에서 촬영 영상을 무단으로 열람·탈취하거나 카메라를 강제로 조작할 수 있는 보안 취약점이 발견됐다. 한국인터넷진흥원(KISA)과 한국소비자원이 시중 제품 10개를 점검한 결과 로보뷰·브이스타캠·파인뷰 등 3개 제품이 보안 평가에서 '미흡' 등급을 받았다.
이번 조사는 온라인 쇼핑몰 판매 순위 등을 고려해 IP 카메라 10개 제품의 보안성을 점검하는 형태로 이뤄졌다.
IP 카메라는 네트워크에 연결돼 원격으로 영상을 실시간으로 확인할 수 있는 사물인터넷(IoT) 제품이다. 방범·모니터링 목적으로 가정과 소형 사무실에서 널리 사용되고 있다.
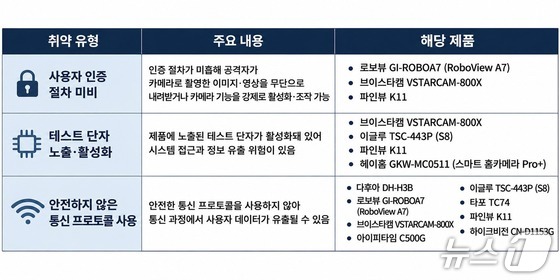
KISA가 보안 전문인력의 공격 시나리오를 바탕으로 취약점을 점검한 결과, △로보뷰 GI-ROBOA7(RoboView A7) △브이스타캠 VSTARCAM-800X △파인뷰 K11 등 세 개의 제품에서사용자 인증 절차가 미비한 것으로 나타났다.
이들 제품은 공격자가 카메라로 촬영한 이미지와 영상을 무단으로 내려받거나 카메라 기능을 강제로 활성화·조작할 수 있는 취약점이 확인됐다.
로보뷰 제품에서는 기기 고유번호를 변경해 공격자와 같은 와이파이에 연결된 타 사용자 IP 카메라의 실시간 영상을 열람할 수 있었다. 브이스타캠 제품은 기기 고유번호를 변경해 클라우드에 저장된 타 사용자의 IP 카메라 이미지 조회 및 탈취가 가능했다.
파인뷰 제품은 클라우드 관리자 계정정보를 탈취해 클라우드에 저장된 여러 사용자의 IP 카메라의 이미지와 영상을 한 번에 조회하고 탈취할 수 있었으며, 타 사용자 계정정보를 탈취해 클라우드에 저장된 타 사용자 IP 카메라의 실시간 영상을 열람하고 제어할 수 있었다.
KISA의 개선 권고 이후 로보뷰와 파인뷰 제품은 취약점 조치를 완료했으며, 브이스타캠은 개선 작업을 진행하고 있다.
또 △브이스타캠 VSTARCAM-800X △이글루 TSC-443P(S8)△파인뷰 K11△헤이홈 GKW-MC0511(스마트 홈카메라 Pro+) 등4개 제품에서는 노출된 테스트 단자가 활성화돼 있어 시스템 접근과 정보 유출 위험이 확인됐다.
안전한 통신 프로토콜을 사용하지 않아 통신 과정에서 사용자 데이터가 유출될 수 있는 제품도 △다후아 DH-H3B △로보뷰 GI-ROBOA7(RoboView A7) △브이스타캠 VSTARCAM-800X △아이피타임 C500G△이글루 TSC-443P(S8) △타포 TC74 △파인뷰 K11△하이크비전 CN-D1153G 등 8개였다.
보안 정책에서도 허점이 발견됐다. 5개 제품(다후아 DH-H3B, 브이스타캠 VSTARCAM-800X, 샤오미 MJSXJ16CM, 아이피타임 C500G, 타포 TC74)은 대소문자, 숫자, 특수문자 중 3개 조합을 8자리 이상 또는 2개 조합을 10자리 이상 패스워드로 설정하도록 하는 등 패스워드 강도를 높게 설정하지 않은 것으로 드러났다.
로보뷰·브이스타캠·아이피타임·이글루·파인뷰·헤이홈 등 6개 제품에서는 IP 카메라 내부의 영상처리와 시스템 제어를 담당하는 펌웨어의 보안 업데이트 지원 기간 확인이 불가능했다.
종합 평가에서는 샤오미 C500 PRO, 타포 TC74, 헤이홈GKW-MC0511가 '양호' 등급을 받았다. 다후아·아이피타임·이글루·하이크비전 등 4개 제품은 '보통', 로보뷰·브이스타캠·파인뷰 등 3개 제품은 '미흡'으로 평가됐다.
KISA는 점검 대상 10개 제품의 제조사에 점검 결과와 개선 방법을 공유했다. 해당 기업들은 한국소비자원에 품질개선 계획을 제출했다.
이번 점검은 지난해 로봇청소기 안전 실태 조사에 이어 생활 밀착형 디지털 제품을 대상으로 실시한 두 번째 공동 보안 점검이다.
이용필 KISA 디지털위협예방본부장은 "앞으로도 관계 기관과 협력해 생활 밀착형 디지털 제품의 보안 취약점을 선제적으로 발굴·개선하며 국민이 안심할 수 있는 디지털 이용 환경을 조성해 나가겠다"고 말했다.
sumin02@news1.kr